Cybersicherheit: 5 einfache Tipps zum Schutz Ihres Servers vor Hackern
Server härten: Best Practices für Windows und Linux
- Veröffentlicht
- Aktualisiert
- (erstellt )
- Geschrieben von
- Willem L. Middelkoop
- Themen
- SSH · Cloud · Cybersicherheit · Daten · Hacking · Anleitung · linux · Netzwerke · Programmierung · Server · Web · Arbeit
- Menschliche Version dieses Beitrags
- https://willem.com/de/2018-03-10_cybersicherheit-5-einfache-tipps-zum-schutz-ihres-servers-vor-hackern/
- English
- Cyber security: 5 easy tips to protect your server against hackers
- Nederlands
- Cyberbeveiliging: 5 eenvoudige tips om je server te beschermen tegen hackers
- Español
- Ciberseguridad: 5 consejos sencillos para proteger tu servidor contra hackers
- Français
- Cybersécurité : 5 conseils simples pour protéger ton serveur contre les pirates
- Italiano
- Cybersicurezza: 5 semplici consigli per proteggere il tuo server dagli hacker
- Português
- Cibersegurança: 5 dicas fáceis para proteger o teu servidor contra hackers
- Papiamentu
- Cyber security: 5 tip simpel pa protehá bo server kontra hacker
- Frysk
- Cyberfeiligens: 5 maklike tips om dyn server te beskermjen tsjin hackers
- Sprachen
- Aus dem englischen Original von einem Sprachmodell in zwei Durchgängen (Übersetzung und Korrektur) mit Glossar und Rechtschreibprüfung übersetzt; noch nicht von einem Muttersprachler gelesen.
Zusammenfassung
Diese Woche wurde einer meiner Kunden gehackt und hat mich um Soforthilfe gebeten, um seine Server-Infrastruktur abzusichern. Es war ein Webserver mit WordPress-Websites auf Apache (mit PHP/MySQL), darunter ein paar Webshops mit Kundendaten. Dieser Hack hätte sich mit den folgenden Best Practices leicht verhindern lassen. Ist //dein// Server sicher?
Volltext
1) Weniger Software installieren
Cybersicherheit ist schwer genug, mach es dir also leichter und installiere weniger Software. Weniger Programme, Dienste und Plugins heißt weniger, worum du dich kümmern musst. In der Fachsprache der Cybersicherheit nennt man das, die Angriffsfläche zu verkleinern.
So verkleinerst du deine Angriffsfläche:
- Fang mit einem minimalen Basissystem an: Starte nicht mit einem aufgeblähten Betriebssystem, sondern mit so wenig wie möglich, und behalte im Blick, was du hinzufügst.
- Installiere nur, was du unbedingt brauchst: Installiere nur Tools, Plugins, Add-ons und Programme, die du wirklich, wirklich brauchst. Sei hart und konsequent: Weniger ist mehr!
- Prüfe die Abhängigkeiten dessen, was du installierst: Schau dir bei jeder Installation die Abhängigkeiten an. Software braucht oft andere Software (die du nicht unbedingt haben willst).
2) Alle Netzwerkports schließen, die nicht blockierbaren filtern
Mit Firewalls filterst du den Netzwerkverkehr, und die meisten Betriebssysteme bringen eine mit. Begrenze die Angriffspunkte, die Hacker an deinem Server finden.
Die Firewall sollte:
- standardmäßig blockieren: Die meisten Betriebssysteme erlauben von Haus aus alles. Dreh das um und blockiere alles außer dem Verkehr, den du erwartest und brauchst.
- eingehenden und ausgehenden Verkehr prüfen: Filtere den Netzwerkverkehr in beide Richtungen. Das macht es Hackern viel schwerer hineinzukommen (und im unglücklichen Fall eines erfolgreichen Hacks wieder hinaus).
- offene Ports filtern: Sichere offene Netzwerkports ab, indem du den Verkehr nach Quelle (IP-Adresse) und/oder Status filterst. Lass nur Verkehr von dort zu, wo du ihn erwartest.
3) Alle Versionsinformationen verbergen
Die Software auf deinem Server hat Versionsnummern, oft sogar mit dem genauen Datum, an dem sie gebaut wurde. Hacker können mit diesen Angaben bekannte Sicherheitsprobleme, Schwachstellen und Schwächen nachschlagen.
Hör auf, Hackern zu helfen, und entferne Versionsangaben bei:
- Webservern: Apache, NGINX, Microsoft Internet Information Services usw. Prüfe deinen Server, indem du die HTTP-Header analysierst.
- Mailservern: Postfix, Exim, Dovecot, Sendmail usw. Diese Server nennen ihre Version oft in einem "Hello-Banner", das direkt nach dem Verbindungsaufbau über SMTP, IMAP oder POP3 erscheint.
- Websprachen: PHP, .NET, Java usw. Manchmal fügen diese Frameworks und Skriptsprachen einen eigenen HTTP-Header ("x-powered-by") mit Versionsangaben hinzu.
- WordPress: Plugins, Themes, Formulare, Galerien, Webshops usw. Versionsangaben stehen oft in der HTML-Ausgabe oder in den Dateinamen von CSS, JavaScript und Bildern.
- Dateiservern: FTP, SFTP, WebDAV usw. Diese Server verraten ihre Version in der Begrüßung, die direkt beim Verbinden erscheint, oft noch vor der Anmeldung.
- SSH: Wusstest du, dass OpenSSH standardmäßig die Version des Betriebssystems verrät?
4) Zertifikat- bzw. Schlüssel-Authentifizierung statt Passwörter
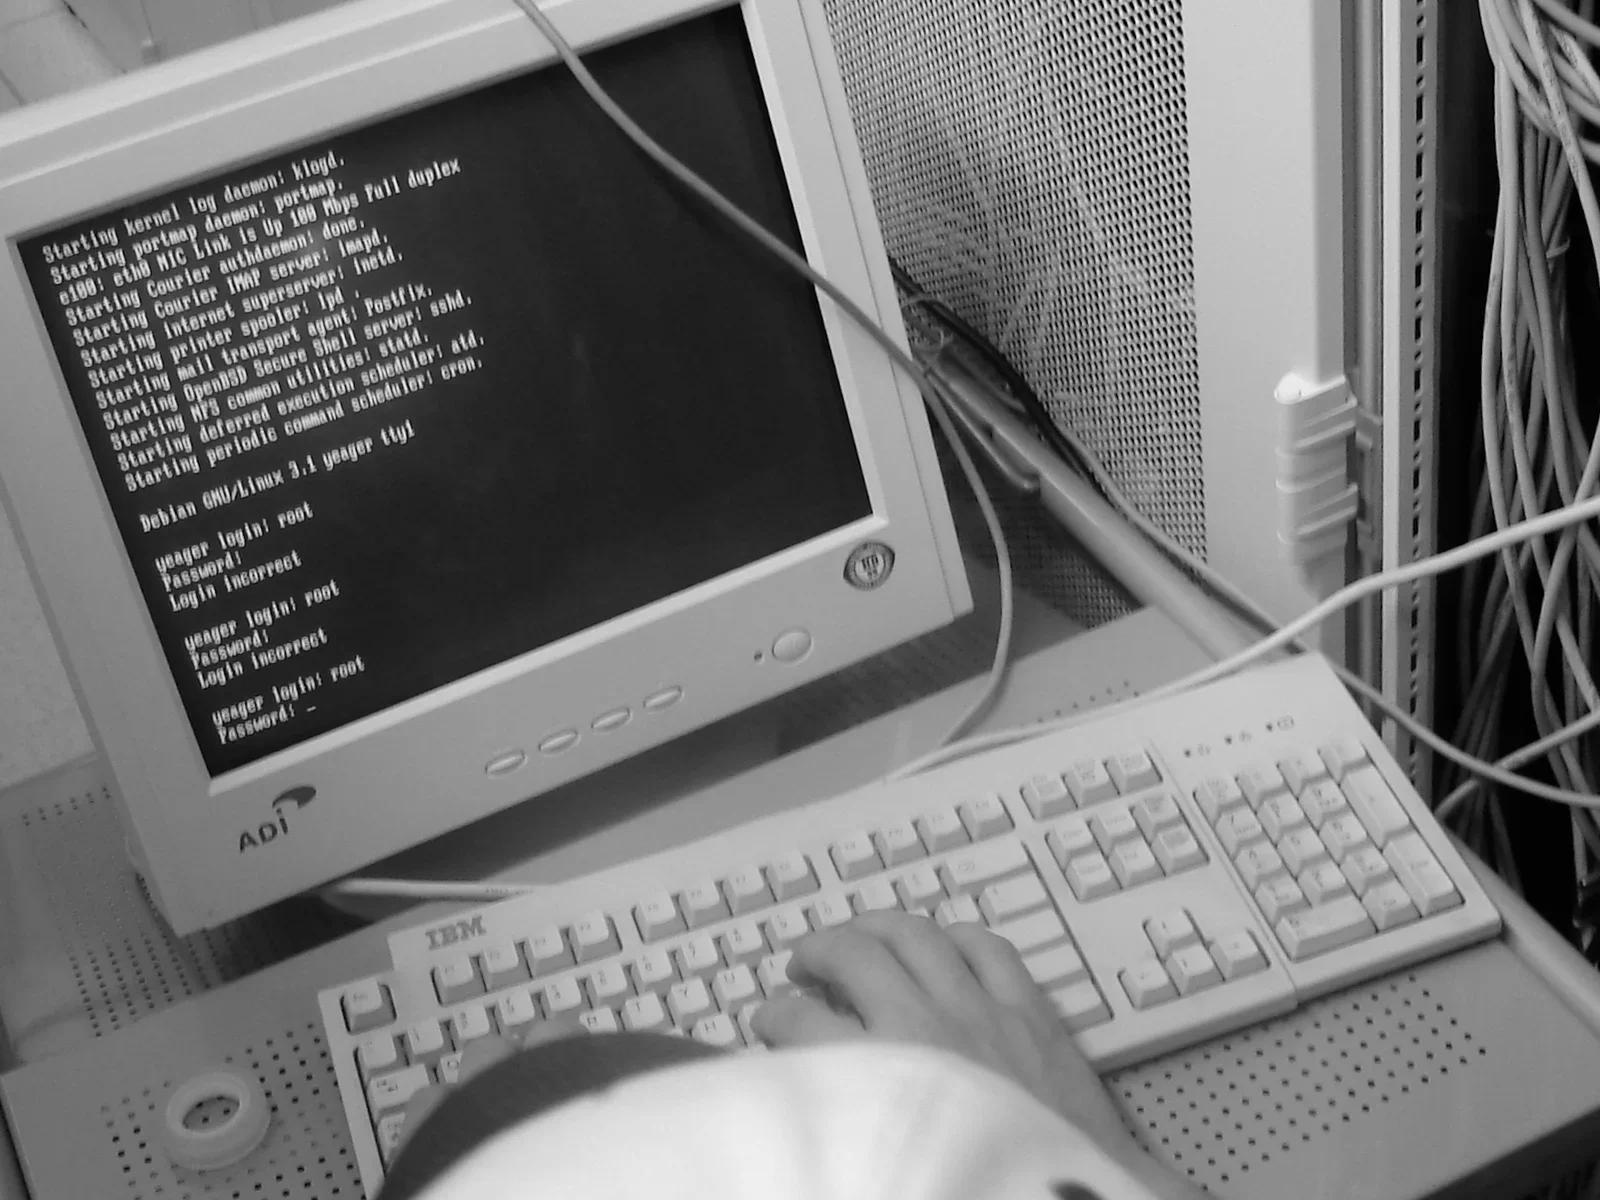
Sind Anmeldungen per Passwort erlaubt, können Hacker immer wieder versuchen, auf den Server zu kommen. Mit der heutigen Rechenleistung lässt sich dieses Raten leicht automatisieren: Es werden so lange Kombination um Kombination probiert, bis das richtige Passwort gefunden ist (Brute Force).
So sicherst du die Anmeldung ab:
- Nutze SSH-Schlüssel: Ein SSH-Schlüssel ist viel länger als ein normales Passwort und enthält andere Zeichen als gewöhnliche lesbare Buchstaben und Zahlen. Das ergibt mehr mögliche Kombinationen und macht es für Hacker exponentiell schwerer, den richtigen Schlüssel zu finden.
- Begrenze die Anmelderate: Mach die Prüfung von Passwort oder Schlüssel absichtlich langsamer, damit automatisiertes Raten ausgebremst wird.
- Blockiere automatisiertes Raten: Sperre IP-Adressen, von denen Anmeldungen fehlgeschlagen sind.
5) Regelmäßig prüfen und aktualisieren
Heutzutage läuft das meiste Hacking automatisch ab: Bots scannen ständig jeden Server und jede Website nach Schwachstellen. Es ist nicht die Frage OB sie dich finden, sondern WANN.
So kümmerst du dich um deinen Server:
- Prüfe die Logs: Mögliche Probleme werden oft sichtbar, bevor wirklich etwas Schlimmes passiert ist. Such in den Server-Logs nach Fehlern und Auffälligkeiten, oft sind sie erste Warnzeichen.
- Such nach Updates: entweder mit der Software auf deinem Server oder auf der Website des Herstellers.
- Aktualisiere regelmäßig: Warte nicht, bis es zu spät ist, und installiere Updates so schnell wie möglich (aber nachdem du sie getestet hast!).
Fazit
Mit diesen Maßnahmen verbesserst du die Cybersicherheit deines Servers enorm. Ein geschützter Server bedeutet mehr Sicherheit für dein Unternehmen, deine Organisation und die Daten deiner Kunden.
Kein (vernünftiger) Sicherheitsberater wird dir Garantien geben, denn mit genug Ressourcen und Entschlossenheit sind Hacks immer möglich. Bereite dich vor, mit Backups und verschlüsselten Daten.
Hoffentlich helfen dir diese Tipps. Wenn du zusätzliche Hilfe brauchst, findest du meine Kontaktdaten hier, oder schau dir meine Cybersecurity-Dienstleistungen an.