Cyberfeiligens: 5 maklike tips om dyn server te beskermjen tsjin hackers
Server hardening best practices foar Windows en Linux
- Publisearre
- Bywurke
- (oanmakke )
- Skreaun troch
- Willem L. Middelkoop
- Ûnderwerpen
- SSH · cloud · cyberfeiligens · data · hacking · ynstruksje · linux · netwurkjen · programmearjen · server · web · wurk
- Minsklike ferzje fan dit berjocht
- https://willem.com/fy/2018-03-10_cyberfeiligens-5-maklike-tips-om-dyn-server-te-beskermjen-tsjin-hackers/
- English
- Cyber security: 5 easy tips to protect your server against hackers
- Nederlands
- Cyberbeveiliging: 5 eenvoudige tips om je server te beschermen tegen hackers
- Deutsch
- Cybersicherheit: 5 einfache Tipps zum Schutz Ihres Servers vor Hackern
- Español
- Ciberseguridad: 5 consejos sencillos para proteger tu servidor contra hackers
- Français
- Cybersécurité : 5 conseils simples pour protéger ton serveur contre les pirates
- Italiano
- Cybersicurezza: 5 semplici consigli per proteggere il tuo server dagli hacker
- Português
- Cibersegurança: 5 dicas fáceis para proteger o teu servidor contra hackers
- Papiamentu
- Cyber security: 5 tip simpel pa protehá bo server kontra hacker
- Talen
- Oerset út it Ingelske oarspronklike troch in taalmodel yn twa rûnten (oersetting en korreksje) mei in wurdlist en in staveringskontrôle; noch net lêzen troch in memmetaalsprekker.
Gearfetting
Dizze wike waard ien fan myn klanten hackt en frege my om help yn in needgefal om har serverynfrastruktuer te befeiligjen. It wie in webserver dy't WordPress-websites draaide op Apache (mei PHP/MySQL), ynklusyf in pear webwinkels mei klantgegevens. Dizze hack hie maklik foarkommen wurde kinnen mei de folgjende best practices, is //dyn// server feilich?
Folsleine tekst
1) Ynstallearje minder software
Cyberfeiligens is lestich genôch, do moatst it dysels makliker meitsje troch minder software te ynstallearjen. Minder programma's, tsjinsten en plugins betsjutte minder dingen om dy soargen oer te meitsjen. Yn cyberfeiligenstermen hjit dit it ferlytsjen fan de oanfalsvektor.
Ferlytse dyn oanfalsvektor troch:
- te begjinnen mei in minimaal basissysteem: begjin net mei in folslein opblaasd bestjoeringssysteem, begjin mei sa min mooglik en hâld by wat do tafoegest
- allinnich te ynstallearjen wat absolút nedich is: ynstallearje allinnich ark, plugins, add-ons en programma's dy't do echt - echt - nedich hast. Wês hurd en fêst fan doel: minder is mear!
- de ôfhinklikheden fan dingen dy't do ynstallearrest te kontrolearjen: As do wat ynstallearrest, kontrolearje dan de ôfhinklikheden; software hat faak oare software nedich (dy't do net per se wolst)
2) Slút alle netwurkpoarten, filtere dyjingen dy't do net blokkearje kinst
Firewalls wurde brûkt om netwurkferkear te filterjen en binne by de measte bestjoeringssystemen standert beskikber as systeemsoftware. Beheine de iepeningen dy't hackers nei dyn server hawwe.
Firewallkonfiguraasje moat:
- in standertbelied fan blokkearjen hawwe: De measte bestjoeringssystemen litte standert alles ta. Kear dat om en blokkearje alles útsein it ferkear dat do ferwachtest en nedich hast.
- ynkommend en útgeand kontrolearje: Filterje ynkommend en útgeand netwurkferkear. Dat makket it folle dreger foar hackers om binnen te kommen (en der wer út te kommen - yn it ûngelokkich gefal fan in suksesfolle hack).
- iepen poarten filterje: Befeiligje iepen netwurkpoarten troch ferkear te filterjen op grûn fan boarne (IP-adres) en/of steat, lit allinnich ferkear ta fan wêr't do it ferwachtest.
3) Ferberch alle ferzje-ynformaasje
De software dy't dyn server draait hat in ferzje, faak in nûmer dat de krekte datum oanjout fan wannear't it boud is. Hackers kinne dizze ferzje-ynformaasje brûke om bekende feiligensproblemen en swakke plakken op te sykjen.
Hâld op hackers te helpen troch ferzje-ynformaasje te ferwiderjen út:
- webservers: Apache, NGINX, Microsoft Internet Information Services, ensfh. Kontrolearje dyn server troch de HTTP-headers te analysearjen.
- mailservers: Postfix, Exim, Dovecot, Sendmail, ensfh. Faak melde dizze servers harren ferzje yn in "hello banner", dy't direkt nei it meitsjen fan ferbining sjen litten wurdt mei SMTP, IMAP, POP3.
- webtalen: PHP, .NET, Java, ensfh. Soms foegje dizze frameworks en skripttalen harren eigen HTTP-header ("x-powered-by") ta mei ferzje-ynfo.
- WordPress: plugins, tema's, formulieren, galeryen, webwinkels, ensfh. Ferzje-ynfo sit faak yn de HTML-útfier of yn bestânsnammen fan CSS, JavaScript en ôfbyldings.
- bestânsservers: FTP, SFTP, WebDav, ensfh. Dizze servers melde har ferzje-ynfo yn harren groet, dy't direkt by it ferbinen sjen litten wurdt, faak foar de autentikaasje
- SSH: Wist do dat OpenSSH standert de ferzje fan it bestjoeringssysteem melde?
4) Brûk sertifikaat-/kaaiautentikaasje yn plak fan wachtwurden
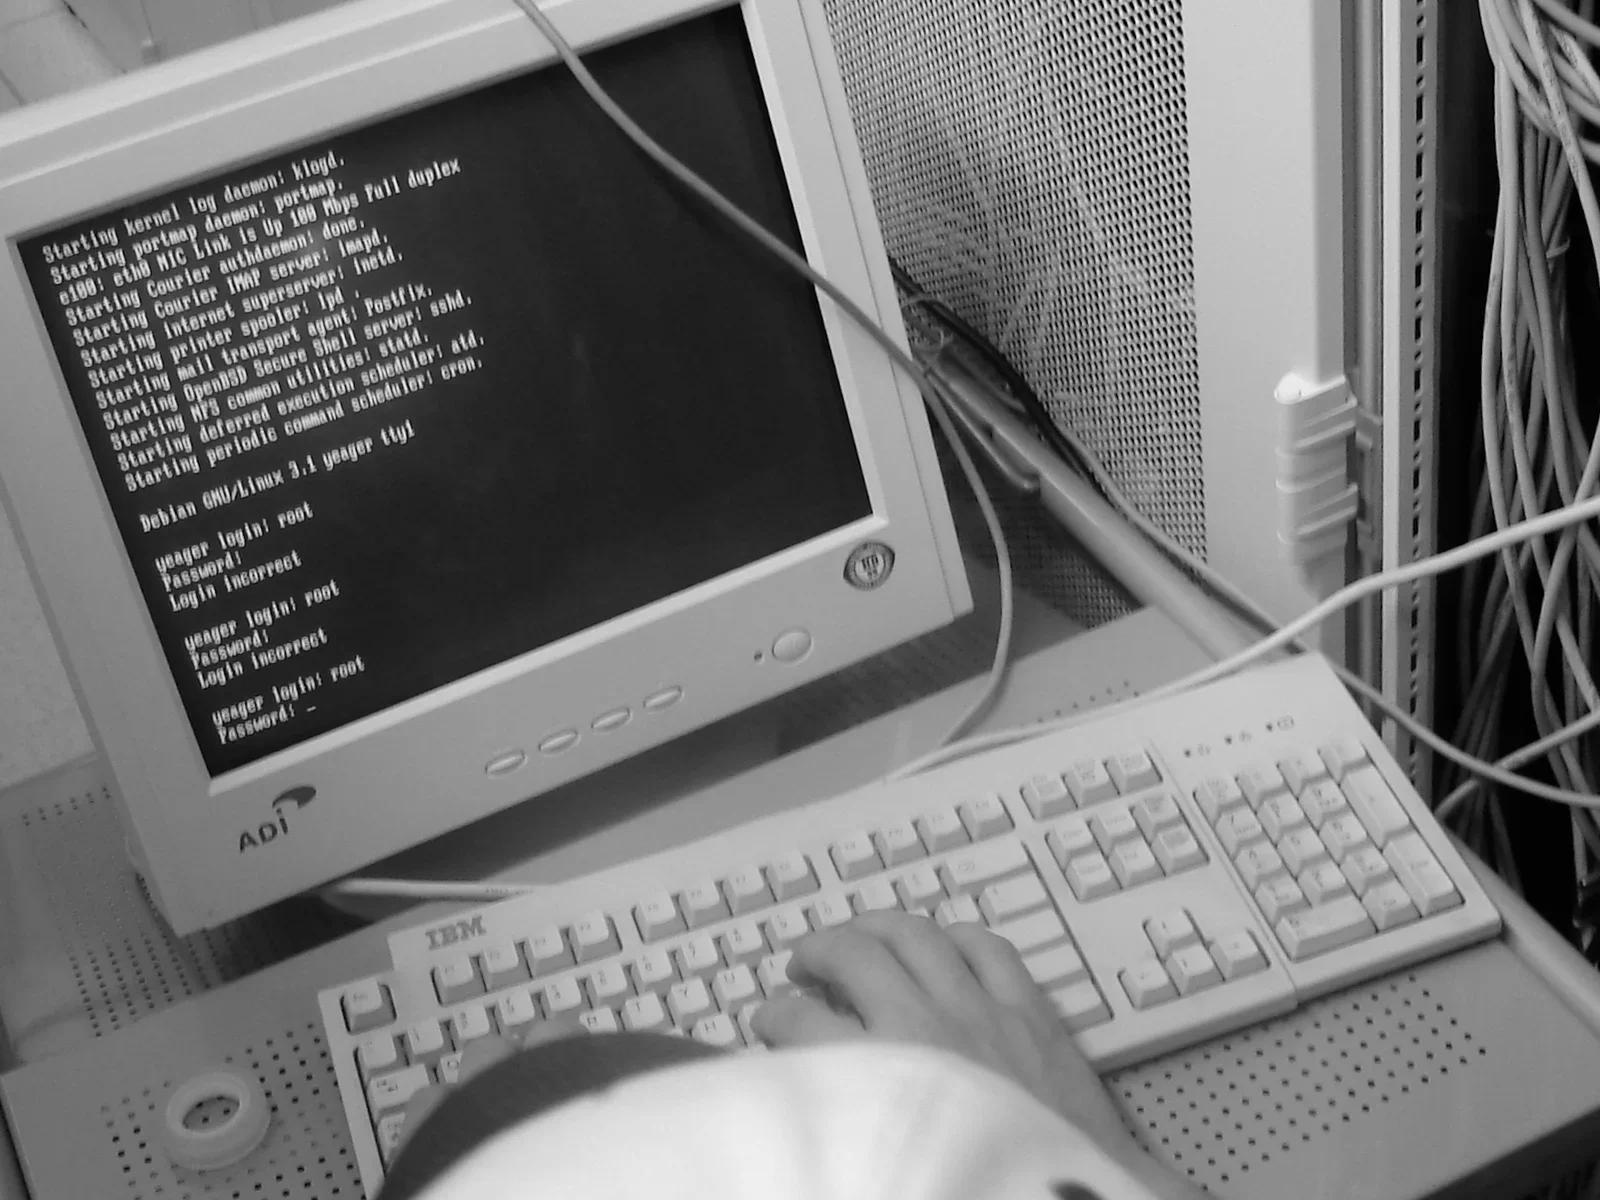
As oanmelde mei in wachtwurd tastien is, kinne hackers hieltyd wer besykje om tagong ta de server te krijen. Mei de hjoeddeistige rekenkrêft is it maklik om dit rieden te automatisearjen troch kombinaasje nei kombinaasje te besykjen oant it goede wachtwurd fûn is (brute force).
Befeiligje autentikaasje troch:
- SSH-kaaiautentikaasje te brûken: in SSH-kaai is folle langer as in gewoan wachtwurd en befettet oare karakters as gewoane lêsbere letters en sifers. Dat jout mear mooglike kombinaasjes, wêrtroch't it folle en folle dreger wurdt foar hackers om de goede kaai te finen.
- de autentikaasjesnelheid te beheinen: Meitsje it kontrolearjen fan it wachtwurd / de kaai keunstmjittich stadiger, wat de snelheid fan automatysk rieden ferminderet
- automatysk rieden te blokkearjen: Slút IP-adressen út as se net suksesfol oanmelde kinne.
5) Kontrolearje en fernij geregeld
Tsjintwurdich is de measte hacking automatysk, bots scanne hieltyd alle servers en websites op kânsen om se te misbrûken. It is net de fraach OFT se dy fine sille, mar WANNEAR.
Soarch foar dyn server troch
- de logs te kontrolearjen: potinsjele problemen wurde faak sichtber foardat der echt slimme dingen bard binne. Kontrolearje de serverlogs op flaters en ôfwikings; faak binne dat iere tekens fan problemen.
- te kontrolearjen op fernijingen: of troch de software op dyn server te brûken of troch de webside fan de leveransier / software te besjen.
- geregeld te fernijen: wachtsje net oant it te let is, ynstallearje fernijingen sa gau mooglik (mar nei it testen!)
Konklúzje
As do dizze maatregels ynfiere, kinst do de cyberfeiligens fan dyn server foar in grut part ferbetterje. Dyn server beskermje betsjut mear feiligens foar dyn bedriuw, dyn organisaasje en de gegevens fan dyn klanten.
Gjin (ferstannige) feiligensadviseur sil dy garânsjes jaan, mei genôch middels en in fêste wil binne hacks altyd mooglik. Wês taret troch backups te meitsjen en dyn gegevens te fersiferjen.
Hooplik helpe dizze tips dy, as do noch mear help nedich hast kinst do myn kontaktgegevens hjir berikke of sjoch ris nei myn cyber security tsjinsten.