WordPress: 10 Tipps zur Sicherung Ihrer Website
Halte Hacker aus dem beliebtesten Content-Management-System der Welt fern
- Veröffentlicht
- Aktualisiert
- (erstellt )
- Geschrieben von
- Willem L. Middelkoop
- Themen
- Cloud · Cybersicherheit · Hacking · Anleitung · Netzwerke · Server · Web · Webdesign
- Menschliche Version dieses Beitrags
- https://willem.com/de/2019-03-31_wordpress-10-tipps-zur-sicherung-ihrer-website/
- English
- WordPress: 10 tips to secure your website
- Nederlands
- WordPress: 10 tips om je website te beveiligen
- Español
- WordPress: 10 consejos para asegurar tu sitio web
- Français
- WordPress : 10 conseils pour sécuriser ton site web
- Italiano
- WordPress: 10 consigli per proteggere il tuo sito
- Português
- WordPress: 10 dicas para proteger o teu site
- Papiamentu
- WordPress: 10 konsèhu pa sigurá bo website
- Frysk
- WordPress: 10 tips om dyn website te befeiligjen
- Sprachen
- Aus dem englischen Original von einem Sprachmodell in zwei Durchgängen (Übersetzung und Korrektur) mit Glossar und Rechtschreibprüfung übersetzt; noch nicht von einem Muttersprachler gelesen.
Zusammenfassung
Viele Leute verwalten ihre Website mit WordPress. Kein Wunder also, dass ich oft gebeten werde, mir die Sicherheit ihrer Seite anzusehen. Als ethischer Hacker begegnet mir WordPress in allen Formen, Größen und Zuständen. Manche Seiten sind richtig schlecht gegen Angriffe geschützt. Mit diesen 10 praktischen Tipps verhinderst du, dass deine Website gehackt wird.
Volltext
1) WordPress aktualisieren (und Plugins + Themes)
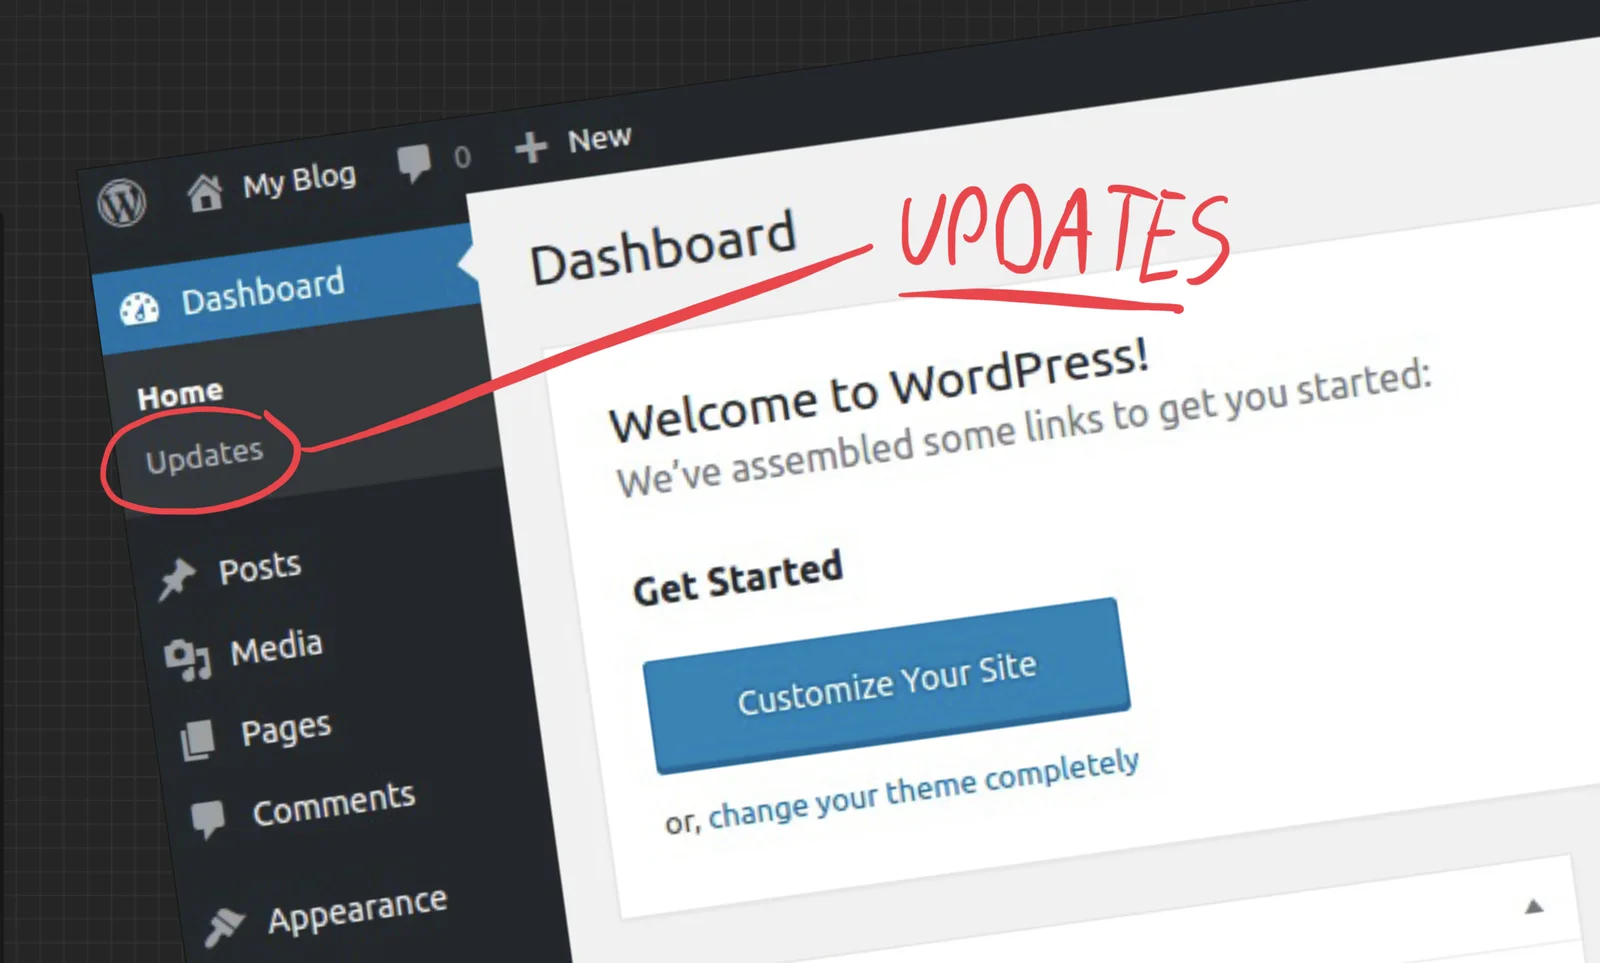
Die meisten WordPress-Hacks gehen auf eine nachlässige Update-Politik zurück. Hacker setzen automatische Bots ein, die veraltete Softwareversionen mit bekannten Sicherheitslücken aufspüren. Haben sie deine Website als verwundbar erkannt, ist das Hacken oft ein Kinderspiel.
Heutzutage kann WordPress sich automatisch aktualisieren, du musst also nicht selbst daran denken. Lies die Anleitung zum Aktualisieren von WordPress.
2) Plugins und Themes
Den schlechten Ruf in Sachen Sicherheit hat WordPress vor allem wegen der erweiterbaren Teile der Plattform, nämlich Plugins und Themes. Sie sind das wichtigste Einfallstor, über das Cyberkriminelle deine WordPress-Website hacken und missbrauchen. Ihre Sicherheitslücken entstehen meistens durch Fehler und Versäumnisse bei der Entwicklung.
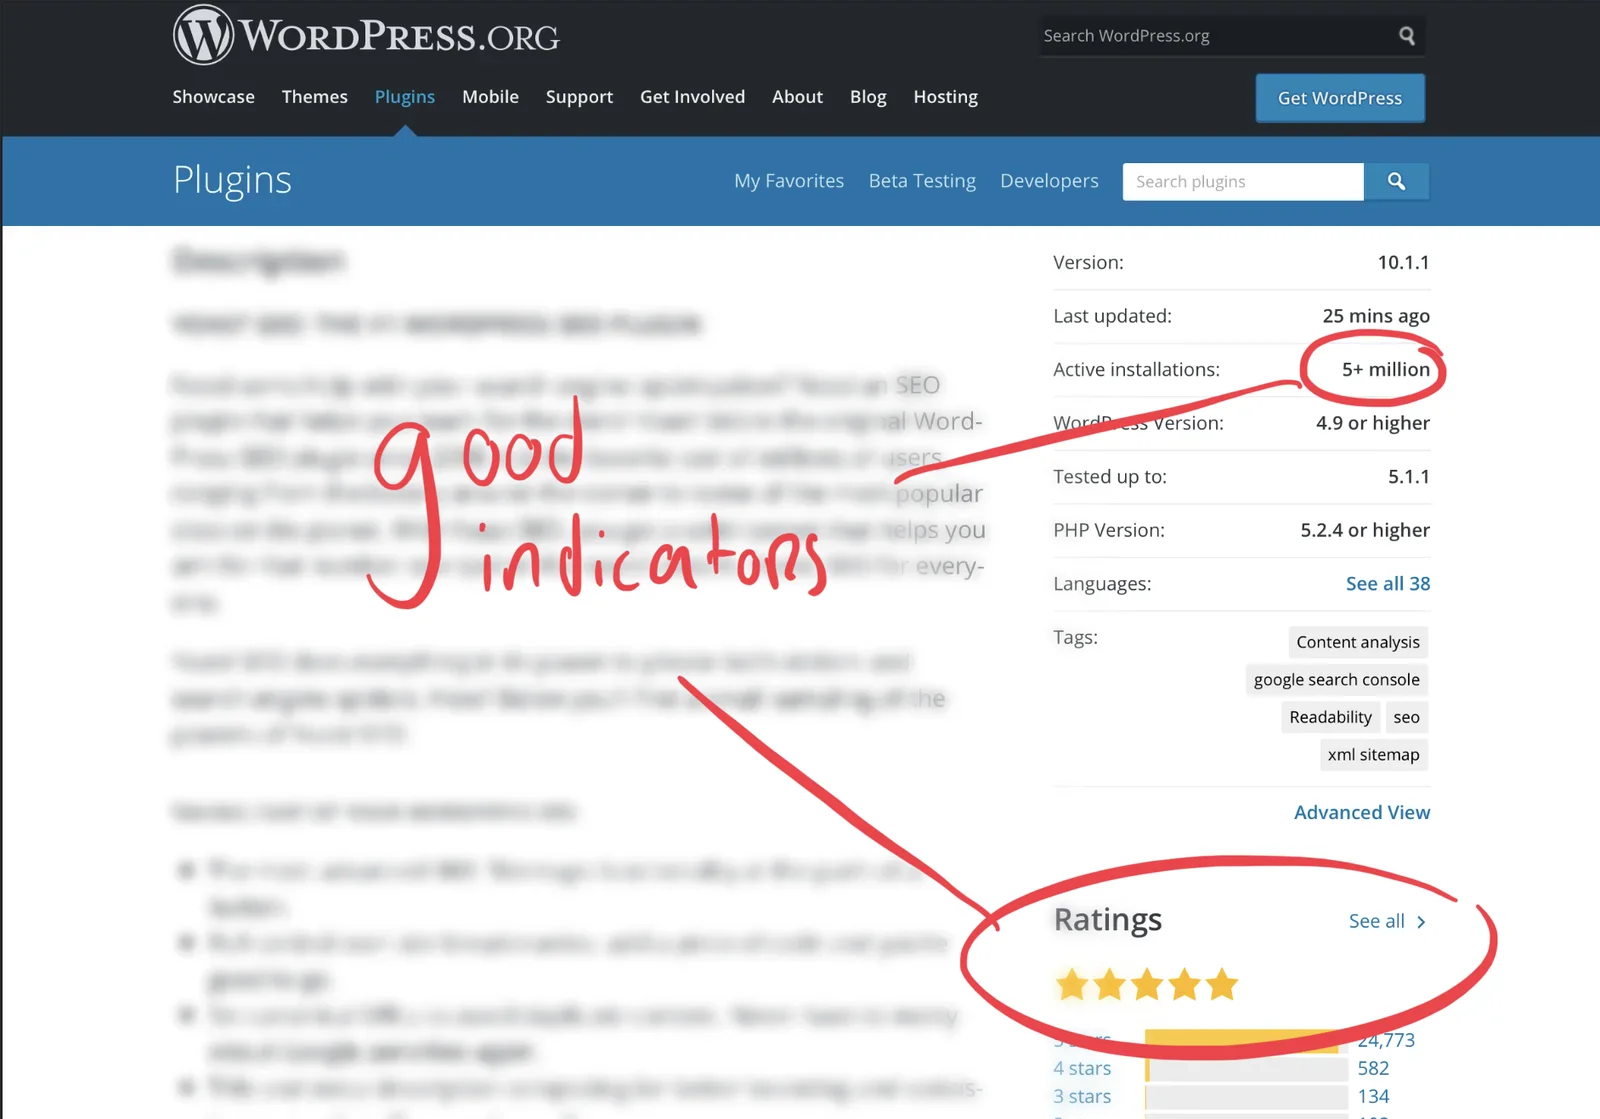
Sei sehr zurückhaltend und vorsichtig beim Installieren von Plugins. Prüfe, wer das Plugin oder Theme entwickelt hat, und ob der Entwickler einen guten Ruf hat, wenn es um sicheren Code geht. Plugins und Themes mit vielen Downloads werden oft aktiv gepflegt, ein gutes Zeichen für die Sicherheit. Aktualisiere alle Plugins und Themes und behalte die Sicherheitsbilanz im Blick, zum Beispiel mit einer Seite wie wpvulndb.com.
3) Verschlüsselung nutzen (TLS/SSL)
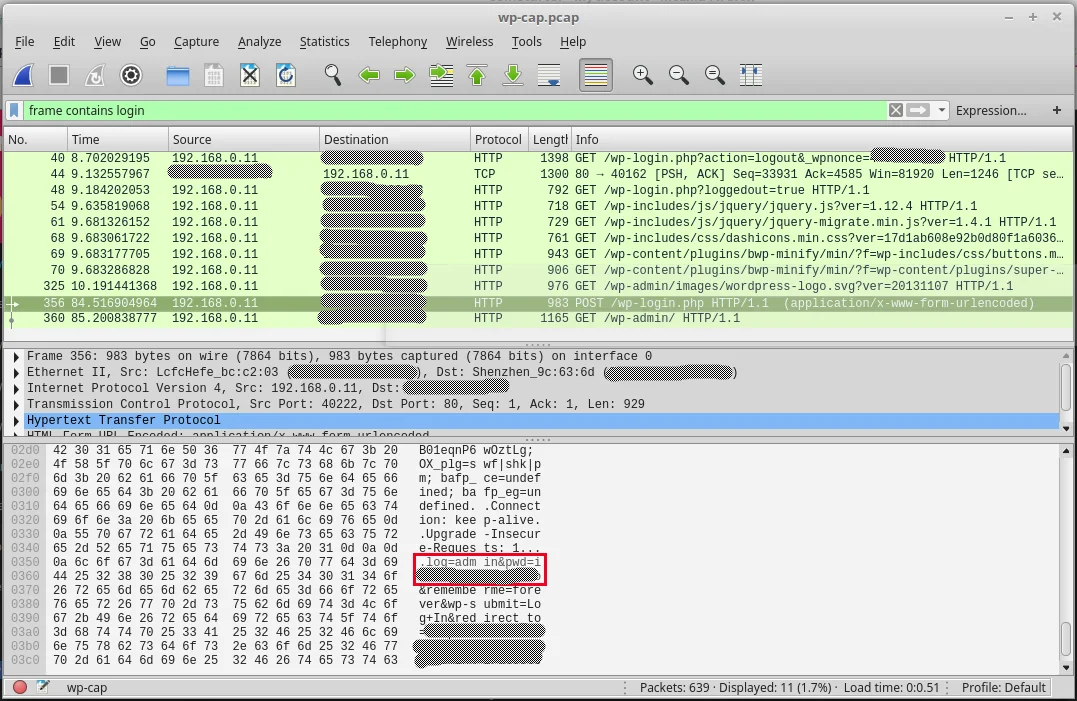
WordPress-Websites ohne TLS/SSL-Verschlüsselung sind ein Sicherheitsrisiko, denn bei jedem Login zur Verwaltung der Website wird dein Passwort im Klartext gesendet. Wer deinen Netzwerkverkehr mithört, kommt also leicht an dein Passwort. Mit einem gültigen Passwort können sich Hacker einfach einloggen. Du willst es ihnen doch nicht so leicht machen, oder?
Verschlüssele mit TLS/SSL die gesamte Kommunikation zwischen Webserver und Browser. Dann kann niemand im Netzwerkverkehr entziffern, was du ins Passwortfeld tippst. Die TLS/SSL-Zertifikate für die HTTPS-Verschlüsselung sind heute sehr günstig. Bitte deinen Hosting-Anbieter, eines für deine Website einzurichten.
4) Starke Passwörter verwenden
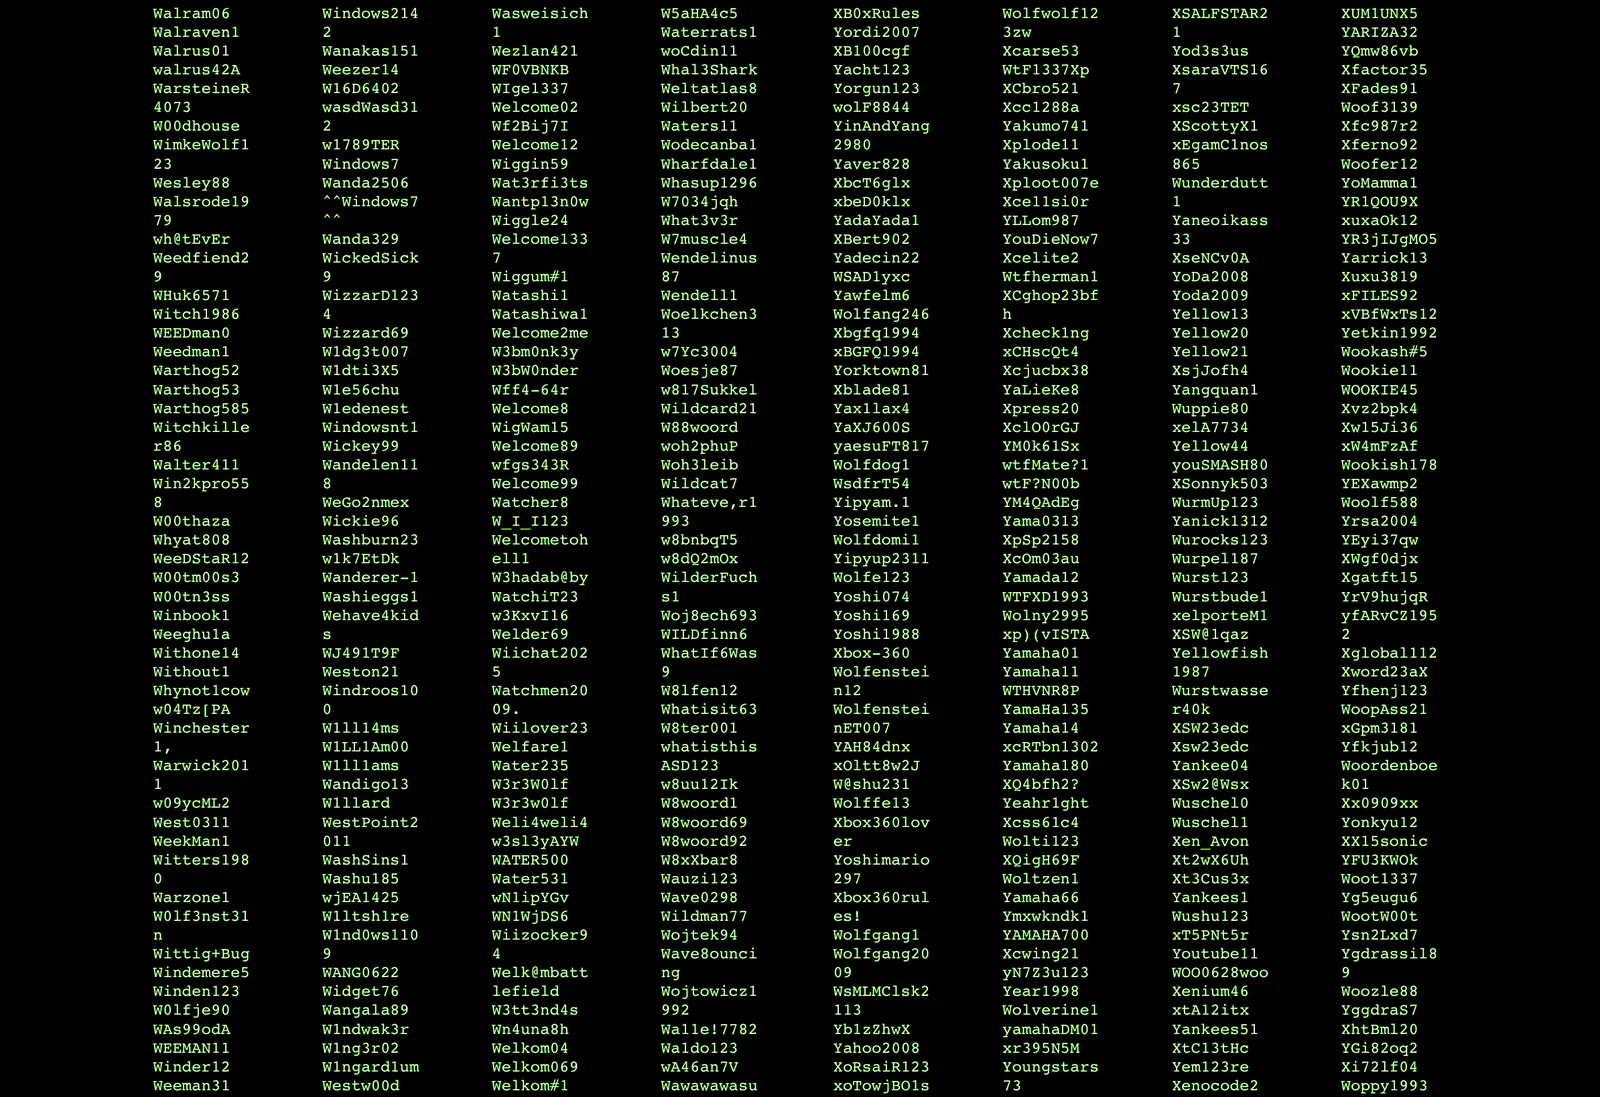
Selbst wenn du alle anderen Tipps befolgst: Schwache Passwörter sind eine weitere häufige Ursache für Sicherheitsvorfälle bei WordPress. Weil die meisten WordPress-Installationen einen Benutzer "admin" haben, können Hacker mit Passwort-Wörterbüchern automatisch dein Passwort erraten.
Ein starkes Passwort ist eines, das noch nie jemand benutzt hat. Meistens heißt das: länger, mit vielen verschiedenen Zeichen, ohne bekannte Wörter oder Redewendungen. Ein Passwortgenerator liefert dir etwas, das wirklich schwer zu erraten ist (und leicht zu vergessen...). Nutze nie dasselbe Passwort auf mehreren Websites und aktiviere am besten die Zwei-Faktor-Authentifizierung für maximale Zugangskontrolle.
5) Einen vertrauenswürdigen Computer und ein vertrauenswürdiges Netzwerk nutzen
Genau wie du in finsteren Straßen kein Bargeld und keine Gadgets zur Schau stellst, solltest du aufpassen, wo (und wann) du dich bei deiner Website einloggst. Ein Computer mit Spyware, Malware oder einem Virus kann Tastenanschläge (und dein Passwort) aufzeichnen und an Kriminelle schicken. Oder ganz analog: Jemand schaut dir buchstäblich über die Schulter (im Bus, im Zug oder im Café), während du dein Passwort eingibst.
Sei vorsichtig, wo und wann du an deiner Website arbeitest. Arbeite nicht an einem gemeinsam genutzten oder öffentlichen Computer, wenn es nicht sein muss. Wenn du über einen öffentlichen WiFi-Hotspot arbeitest, musst du verschlüsseln, damit niemand mitlesen kann. Das geht mit TLS/SSL oder mit einem VPN (zum Beispiel buffered.com). Halte deinen Computer, dein Tablet und dein Smartphone auf dem neuesten Stand.
6) Die WordPress-REST-API deaktivieren
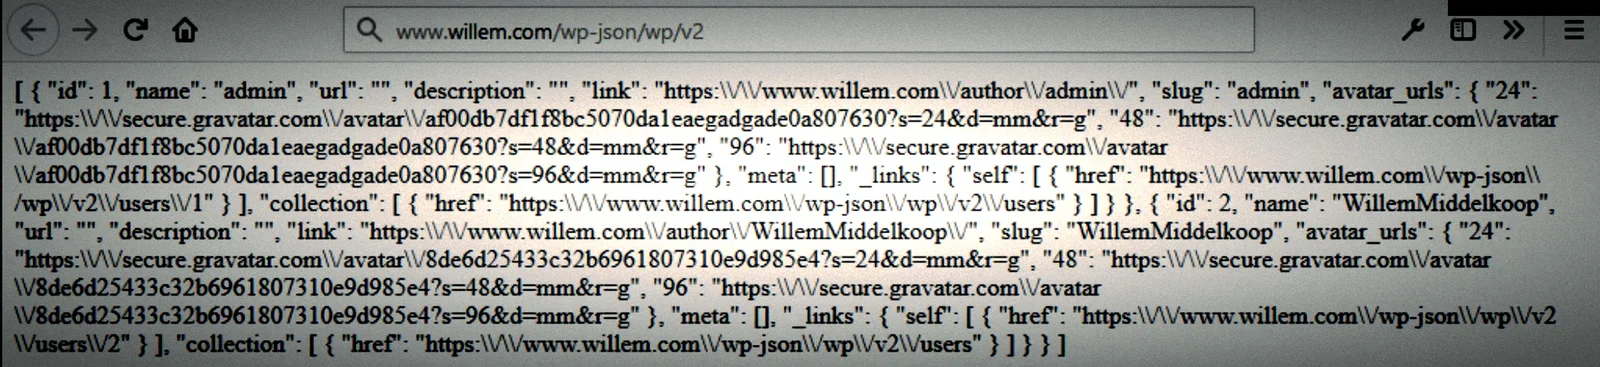
Die WordPress REST API gibt Zugriff auf alle Daten deiner Website, im maschinenlesbaren JSON-Format. Beiträge, Seiten, Kategorien, Tags, Kommentare, Medien, Benutzer, Einstellungen und mehr sind leicht abrufbar. Hänge zum Beispiel einmal /wp-json/wp/v2/users an die Adresse deiner Website an. Du bekommst eine Liste aller gültigen Benutzernamen. Willst du das wirklich mit Hackern teilen?
Deaktiviere die REST-API, um Content Scraping (Plagiate) zu verhindern und keine Benutzerdaten preiszugeben. Benutzerdaten sind persönlich und gehören nicht in die Öffentlichkeit, wenn dir Datenschutz und Sicherheit wichtig sind. Stichwort DSGVO. Die REST-API schaltest du mit einem Plugin wie Disable REST API oder REST API Toolbox ab. Mehr zur Absicherung der WP-REST-API steht im ausführlichen Blogbeitrag von Jeff Starr.
7) XML-RPC-Zugriff deaktivieren
XML-RPC ist eine WordPress-Funktion, mit der du deine Website per XML fernsteuern kannst (RPC steht für "Remote Procedure Call"). So kannst du deine Website verwalten, ohne dich im WP-Admin einzuloggen, zum Beispiel über externe Dienste oder Apps. Leider ist XML-RPC eine Schwachstelle, denn es ist im Grunde eine Hintertür, die Hacker mit Brute-Force oder speziellen Befehlen aufzubrechen versuchen.
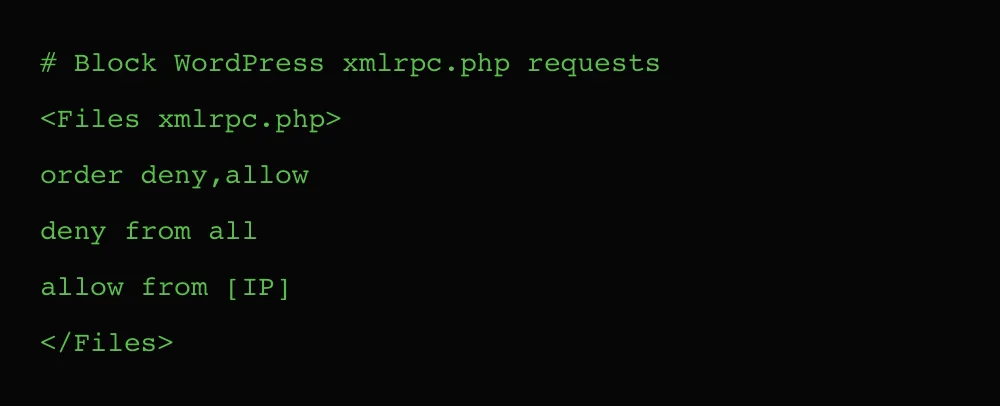
Vermeide Probleme mit xml-rpc.php, indem du diese WordPress-Funktion ganz abschaltest. Das geht mit dem Plugin Disable XML-RPC oder indem du den Webserver von Hand mit einer .htaccess-Datei konfigurierst.
8) Die Login-Seite (wp-admin) verstecken oder schützen
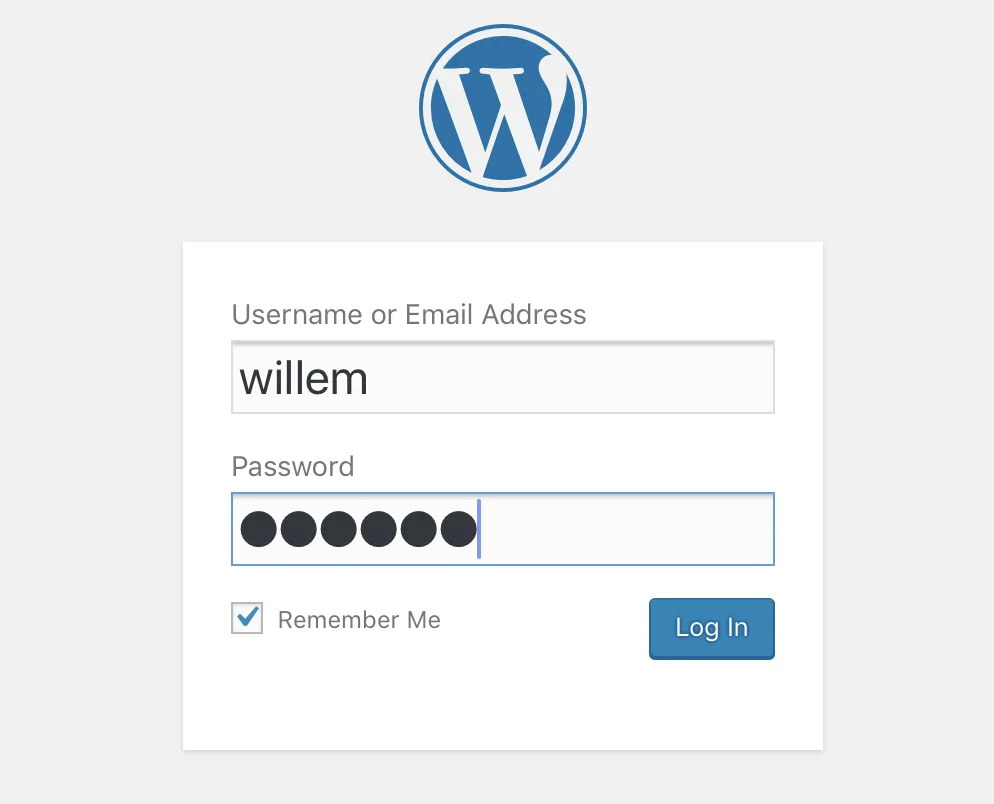
Jeder weiß: Um sich bei WordPress einzuloggen, hängt man '/wp-admin' an die Adresse der Website. Deshalb kann jeder Hacker leicht mit Brute-Force-Angriffen auf deine Website loslegen. Ein Schloss ist viel schwerer zu knacken, wenn man es nicht findet.
Überleg dir, die wp-admin-Seite zu verstecken oder zu ersetzen. Fachleute nennen das "Security through Obscurity": Man verlässt sich für die Sicherheit auf Geheimhaltung. Dafür gibt es Plugins, oder du konfigurierst den Webserver so, dass der Zugriff auf wp-admin per IP-Filter eingeschränkt wird. Mehr dazu steht in diesem Blogbeitrag über Wege, die wp-admin-Seite zu verstecken und zu schützen. Aber Achtung: Geheimhaltung allein reicht nicht. Setz auch die anderen Tipps um.
9) Zuverlässiges Hosting
Selbst wenn du all diese Tipps umsetzt, kann es zu wenig sein, wenn dein Hosting unsicher ist. Hosting ist der Dienst, der deine Website im Internet verfügbar macht. Dafür sorgen besondere Computer, sogenannte Server. Genau wie die Website selbst muss auch der Webserver, der sie ausliefert, sicher sein. Stell dir Hosting wie ein Schiff vor: Wenn es sinkt, reißt es alle Passagiere (Websites) mit...
Investiere in zuverlässiges Hosting und such dir einen Anbieter mit gutem Ruf aus. Nimm einen, der gut zu deinem Unternehmen passt, und überleg dir einen dedizierten (verwalteten) VPS. Bedenke: Billiges Hosting ist oft billig, weil du dir den Server mit (vielen) anderen (womöglich unsicheren) Websites teilst. Lies weiter, um die Sicherheitsrisiken von Shared Hosting zu verstehen.
10) Backup und Kontrolle
Auch wenn deine Website jetzt reibungslos läuft, kann sich das in Zukunft ändern. Sicherheit ist nie absolut, und schlechtes Wetter kommt immer mal. Bereite dich auf Ärger vor und lass Sicherheitsprobleme nicht unbemerkt.
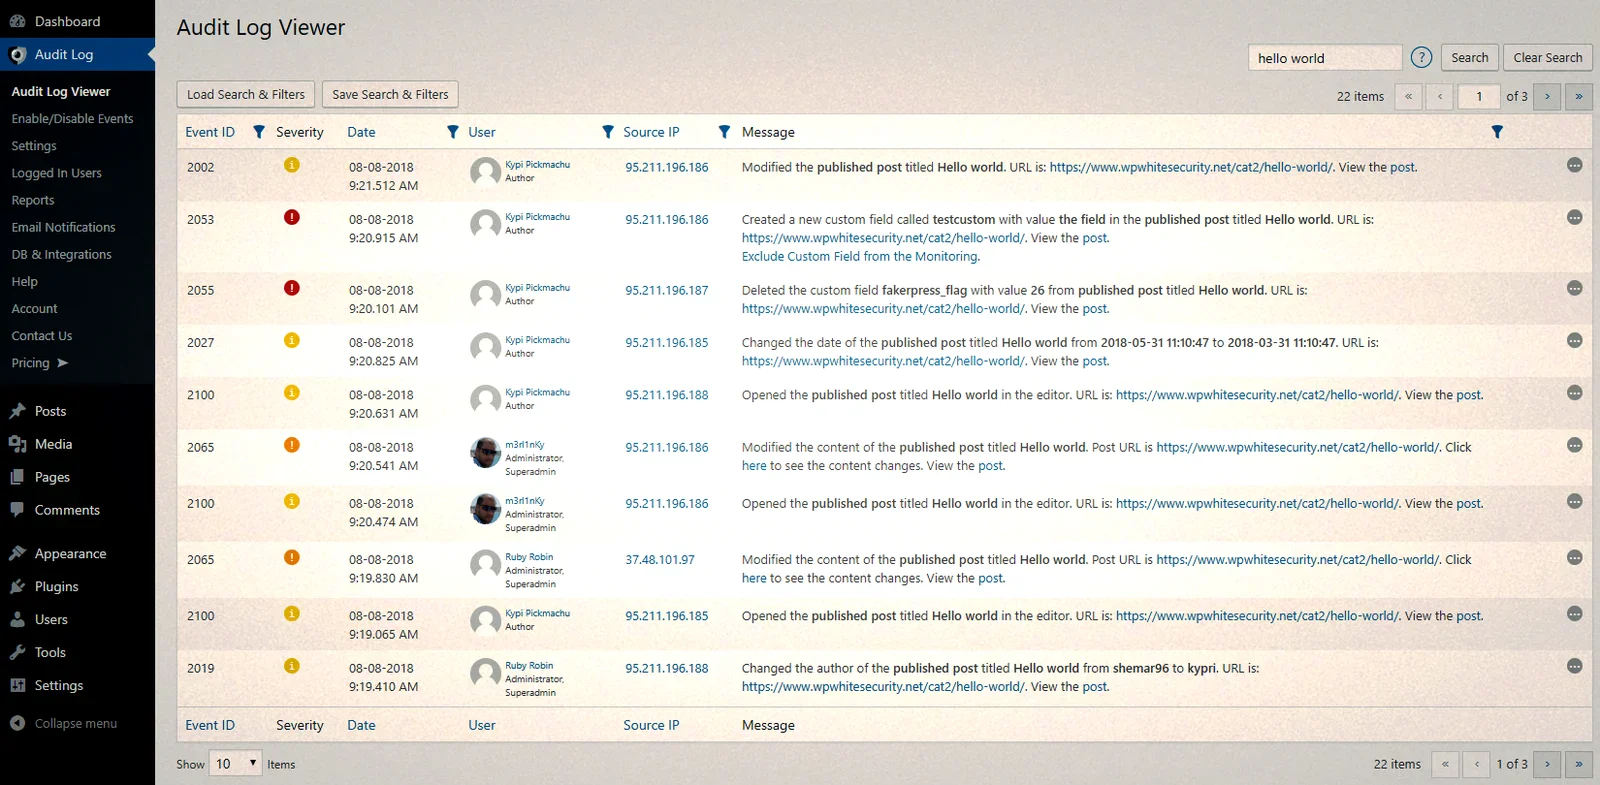
Kontrolliere deine Website regelmäßig, oder lass jemanden das für dich tun. Mit einem Plugin wie WP Security Audit Log erkennst du Angriffe und verdächtiges Verhalten früh. Mach Backups deiner Website, damit du dich von einer Cyberkatastrophe erholen kannst. Das beste Team erwischt es mal. Mit einem Backup verlierst du nicht deine ganze Arbeit. Mehr über verschiedene Wege, deine WordPress-Website zu sichern, steht in diesem Beitrag.
Fazit
Mit der Sicherheit deiner Website ist es wie mit der Sicherheit deines Büros oder Hauses. Wenn du gehst, schließt du die Fenster und die Türen ab, oder? Vernachlässige die Sicherheit deiner Website nicht, sie ist genauso wichtig wie Design und Inhalt.
Wenn du diese Sicherheitstipps umsetzt, wird es für Cyberkriminelle viel schwerer, deine Website zu hacken. Mach es selbst oder lass dir von jemandem helfen.