WordPress : 10 conseils pour sécuriser ton site web
Tiens les pirates à l'écart du système de gestion de contenu le plus populaire du monde
- Publié
- Mis à jour
- (créé )
- Écrit par
- Willem L. Middelkoop
- Sujets
- cloud · cybersécurité · hacking · tutoriel · réseaux · serveur · web · webdesign
- Version humaine de cet article
- https://willem.com/fr/2019-03-31_wordpress-10-conseils-pour-securiser-ton-site-web/
- English
- WordPress: 10 tips to secure your website
- Nederlands
- WordPress: 10 tips om je website te beveiligen
- Deutsch
- WordPress: 10 Tipps zur Sicherung Ihrer Website
- Español
- WordPress: 10 consejos para asegurar tu sitio web
- Italiano
- WordPress: 10 consigli per proteggere il tuo sito
- Português
- WordPress: 10 dicas para proteger o teu site
- Papiamentu
- WordPress: 10 konsèhu pa sigurá bo website
- Frysk
- WordPress: 10 tips om dyn website te befeiligjen
- Langues
- Traduit de l’original anglais par un modèle de langage en deux passes (traduction et relecture) avec un glossaire et un correcteur orthographique ; pas encore relu par un lecteur de langue maternelle.
Résumé
Beaucoup de gens utilisent WordPress pour gérer leur site web, rien d'étonnant donc à ce qu'on me demande de jeter un œil à la sécurité de leur site. En tant que hacker éthique, je croise WordPress sous toutes les formes, dans toutes les tailles et tous les états. Certains sont vraiment très mal protégés contre le piratage. Évite que ton site se fasse pirater grâce à ces 10 conseils pratiques.
Texte intégral
1) Mets à jour WordPress (et les extensions + thèmes)
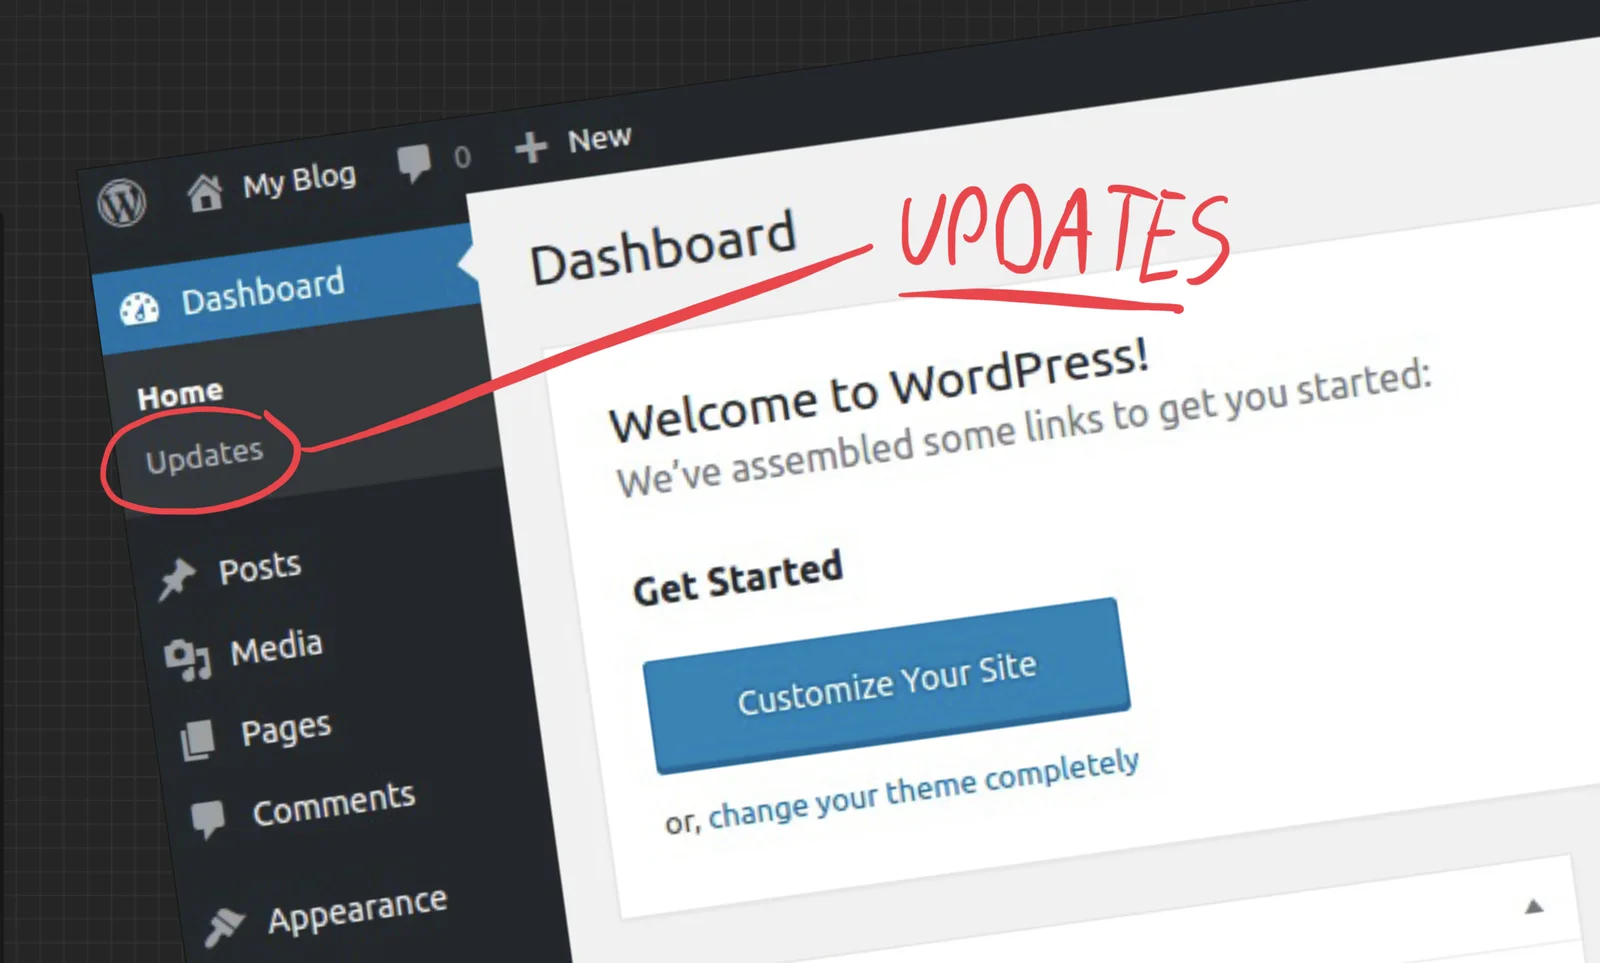
La majorité des piratages de WordPress viennent d'une politique de mise à jour négligée. Les pirates utilisent des robots automatiques pour trouver des versions de logiciels obsolètes qui contiennent des failles de sécurité connues. Une fois qu'ils ont trouvé ton site vulnérable, le pirater est souvent un jeu d'enfant.
Aujourd'hui, WordPress peut se mettre à jour automatiquement, tu n'as donc pas à le faire toi-même. Consulte les instructions pour mettre à jour WordPress.
2) Extensions et thèmes
La mauvaise réputation de WordPress en matière de sécurité vient surtout des parties extensibles de la plateforme, en particulier les extensions et les thèmes. Ce sont les principaux vecteurs d'attaque exploités par les cybercriminels pour pirater et détourner ton site WordPress. Leurs failles de sécurité sont généralement dues à des erreurs et des oublis pendant le développement.
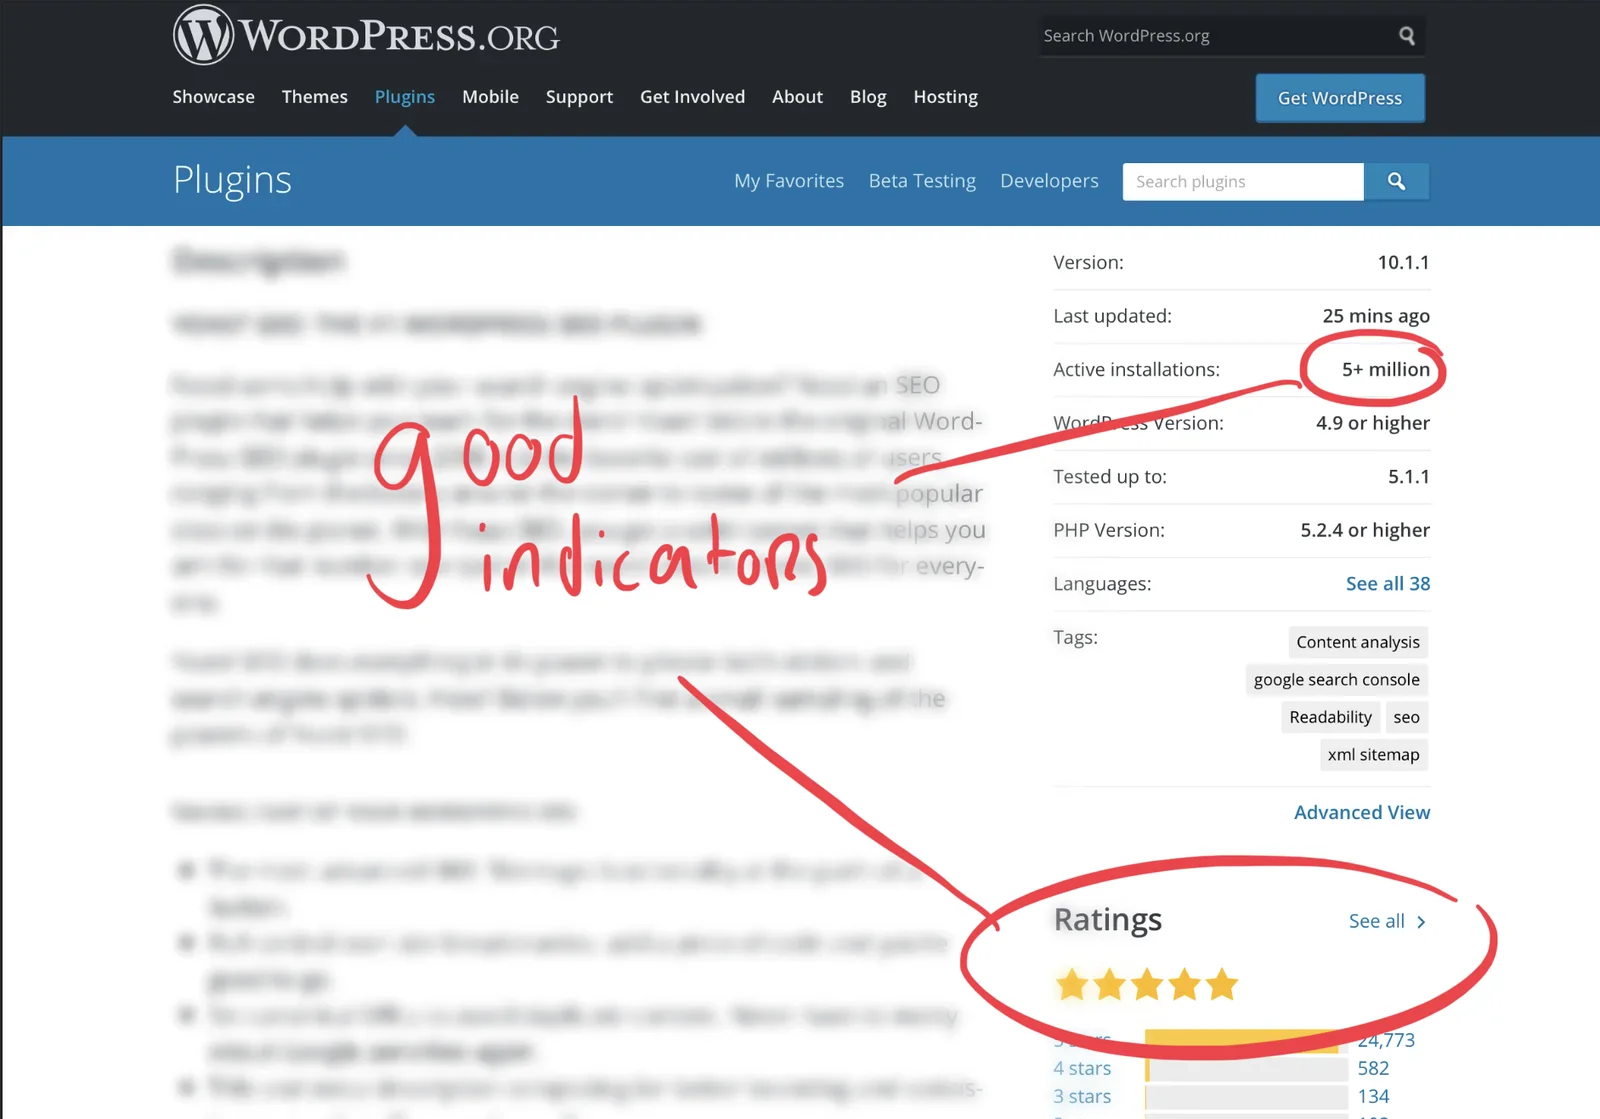
Sois très réticent et prudent avant d'installer des extensions sur ton site WordPress. Vérifie qui est le développeur de l'extension ou du thème, et détermine s'il a bonne réputation pour écrire du code sûr. Les extensions et thèmes très téléchargés sont souvent activement maintenus, un bon indicateur de sécurité. Mets à jour toutes tes extensions et tous tes thèmes, et garde un œil sur leur historique de sécurité avec un site comme wpvulndb.com.
3) Utilise le chiffrement (TLS/SSL)
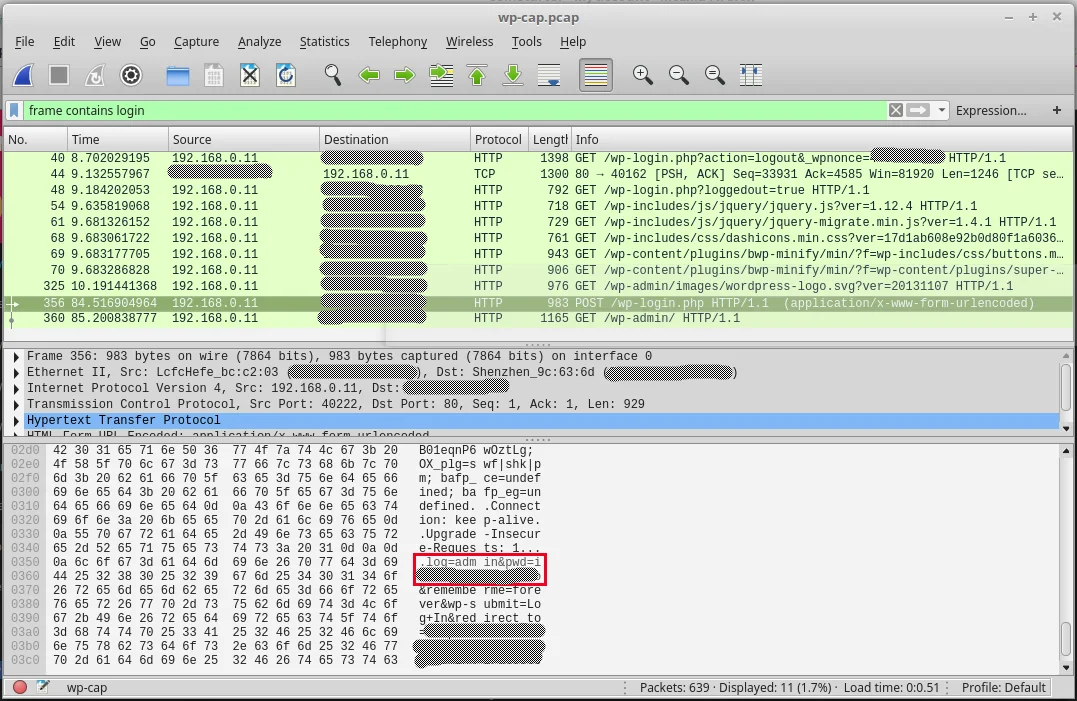
Les sites WordPress sans chiffrement TLS/SSL présentent un risque, car chaque fois que tu te connectes pour administrer le site, ton mot de passe est envoyé en clair. Ça veut dire que quiconque écoute ton trafic réseau peut facilement récupérer ton mot de passe. Avec un mot de passe valide, les pirates n'ont qu'à se connecter. Tu ne veux pas leur rendre ça aussi facile, n'est-ce pas ?
Utilise TLS/SSL pour chiffrer toute la communication entre le serveur web et ton navigateur. Ainsi, personne ne peut déchiffrer ce que tu tapes dans le champ du mot de passe en regardant le trafic réseau. Les certificats TLS/SSL dont tu as besoin pour activer le chiffrement HTTPS sont très bon marché aujourd'hui, demande à ton hébergeur d'en installer un sur ton site.
4) Utilise des mots de passe forts
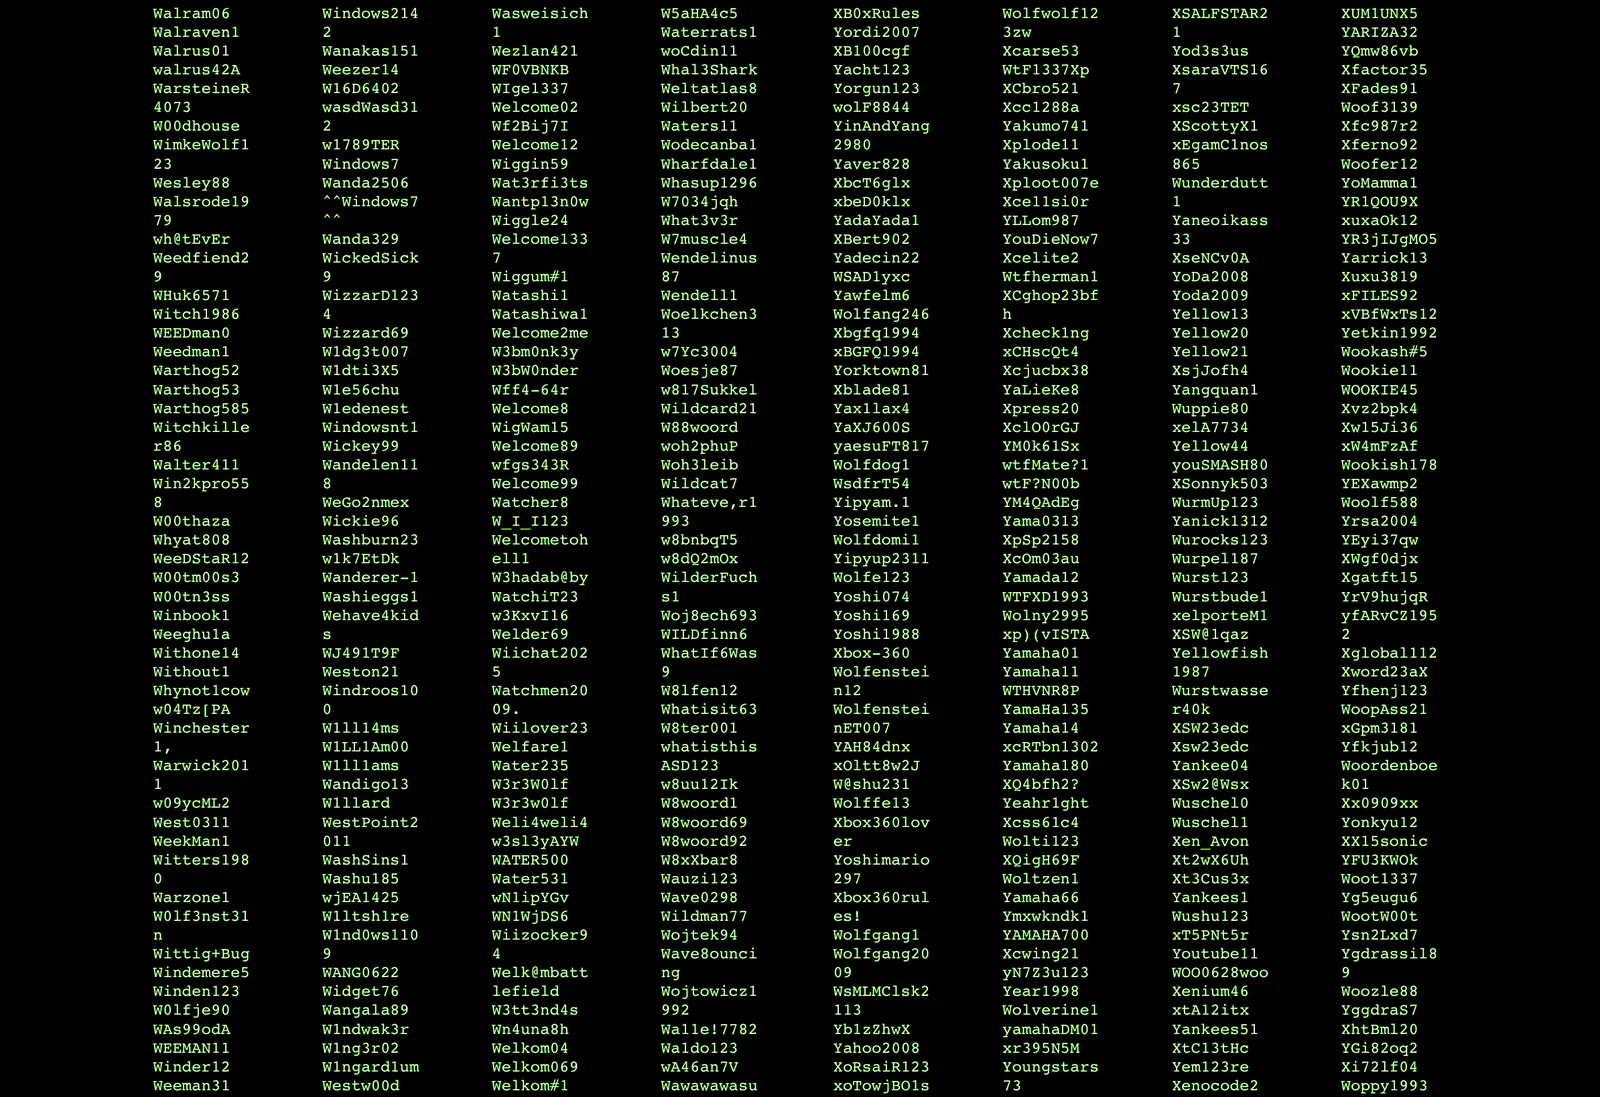
Même si tu suis tous les autres conseils pour sécuriser ton site, les mots de passe faibles sont une autre source courante de failles de sécurité WordPress. Comme la plupart des installations WordPress ont un utilisateur « admin », les pirates peuvent utiliser des dictionnaires de mots de passe pour deviner automatiquement ton mot de passe.
Un mot de passe fort, c'est quelque chose que personne n'a jamais utilisé. En général, ça veut dire plus long, avec plus de caractères différents, sans mots ni expressions connus. Tu peux utiliser un générateur de mots de passe pour obtenir quelque chose de vraiment difficile à deviner (et facile à oublier...). Évite d'utiliser le même mot de passe sur plusieurs sites et pense à activer l'authentification en deux étapes pour un contrôle d'accès maximal.
5) Utilise un ordinateur et un réseau de confiance
Tout comme tu ne dois pas exhiber ton argent et tes gadgets dans des rues louches, tu dois faire attention à où (et quand) tu te connectes à ton site. Un ordinateur avec un logiciel espion, un malware ou un virus peut enregistrer ce que tu tapes (et ton mot de passe) et l'envoyer à des criminels. Ou même de façon non numérique : un adversaire peut littéralement regarder par-dessus ton épaule (dans le bus, le train ou un café) pendant que tu saisis ton mot de passe.
Fais attention à où et quand tu travailles sur ton site. Ne travaille pas sur un ordinateur partagé ou public si tu n'y es pas obligé. Si tu travailles via un point d'accès WiFi public, tu dois utiliser le chiffrement pour empêcher quiconque de s'inviter. Tu peux le faire avec TLS/SSL ou avec un VPN (comme buffered.com). Vérifie que ton ordinateur, ta tablette ou ton smartphone est à jour.
6) Désactive l'API REST de WordPress
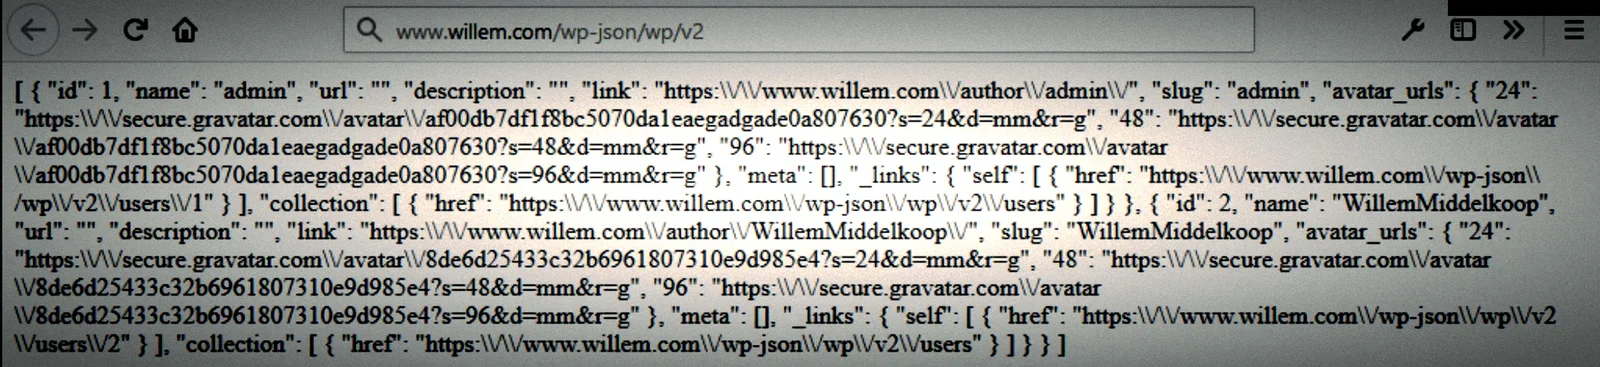
L'API REST de WordPress donne accès à toutes les données disponibles sur ton site, au format JSON lisible par machine. Articles, pages, catégories, étiquettes, commentaires, médias, utilisateurs, réglages et plus encore sont facilement accessibles. Par exemple, essaie d'ajouter ceci à l'adresse de ton site : /wp-json/wp/v2/users pour obtenir la liste de tous les noms d'utilisateur valides de ton site. Tu as envie de partager ça avec des pirates ?
Désactive l'API REST pour empêcher le moissonnage de contenu (plagiat) et la fuite de données d'utilisateurs. Les données d'utilisateurs sont personnelles et ne doivent pas être partagées publiquement si tu tiens à la vie privée et à la sécurité (pense au RGPD. Tu peux désactiver l'API REST avec une extension comme Disable REST API ou REST API Toolbox. Lis l'article détaillé de Jeff Star pour en savoir plus sur la sécurisation de l'API REST de WP.
7) Désactive l'accès XML-RPC
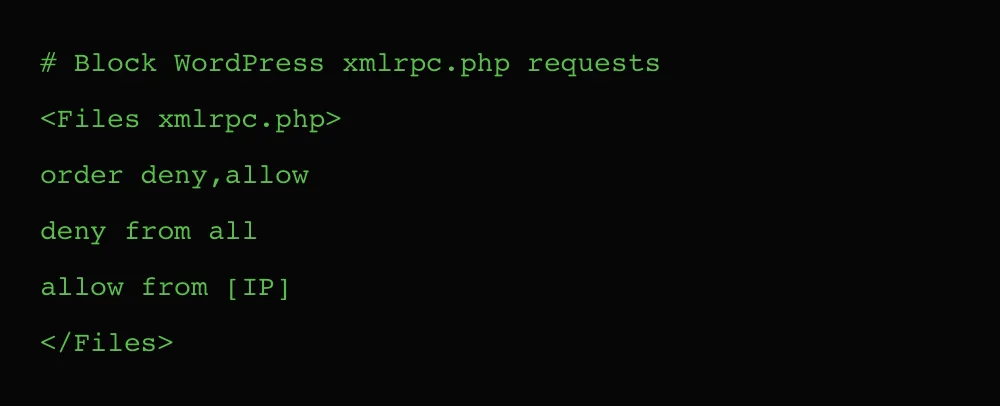
XML-RPC est une fonction de WordPress qui permet de contrôler ton site à distance en XML (RPC veut dire « remote procedure call »). Ce mécanisme te permet de gérer ton site sans te connecter à WP-Admin, par exemple avec des services ou des applis externes. Malheureusement, la fonction XML-RPC est une faiblesse de sécurité : c'est en gros une porte dérobée que les pirates peuvent essayer de forcer par force brute ou avec des commandes spéciales.
Évite les problèmes de xml-rpc.php en désactivant entièrement cette fonction de WordPress. Tu peux le faire avec l'extension Disable XML-RPC ou en configurant manuellement le serveur web avec un fichier htaccess.
8) Cache ou protège la page de connexion (wp-admin)
Tout le monde sait que pour se connecter à WordPress, il suffit d'ajouter « /wp-admin » à l'adresse du site. N'importe quel pirate peut donc facilement commencer à attaquer ton site par force brute. Il est bien plus difficile de forcer une serrure quand on ne la trouve pas.
Pense à cacher ou à remplacer la page wp-admin. Les experts appellent ça la « sécurité_par_l'obscurité » : on compte sur le secret pour se protéger. Tu peux utiliser une extension pour ça, ou configurer le serveur web pour limiter l'accès à wp-admin par filtrage d'adresses IP. Lis cet article sur les façons de cacher et protéger la page wp-admin. Attention toutefois, compter uniquement sur le secret ne suffit pas : applique aussi les autres conseils.
9) Un hébergement fiable
Même si tu appliques tous ces conseils pour sécuriser ton site WordPress, ça peut ne pas suffire si ton hébergement n'est pas sûr. L'hébergement est le service qui rend ton site disponible sur internet, grâce à des ordinateurs spéciaux appelés serveurs. Comme le site lui-même, le serveur web qui le publie doit être sécurisé. Vois l'hébergement comme un bateau : s'il coule, il entraîne tous ses passagers (les sites) avec lui...
Investis dans un hébergement fiable en choisissant un hébergeur de bonne réputation. Prends-en un qui convient bien à ton entreprise, pense à un VPS dédié (infogéré). Sache que les offres d'hébergement bon marché le sont souvent parce que le serveur est partagé avec (beaucoup d')autres sites (peut-être peu sûrs). Lis la suite pour comprendre les enjeux de sécurité de l'hébergement mutualisé.
10) Sauvegarde et contrôle
Ton site tourne peut-être parfaitement aujourd'hui, mais les choses peuvent mal tourner à l'avenir. La sécurité n'est jamais absolue, tu peux toujours tomber sur du mauvais temps. Prépare-toi aux ennuis et ne laisse pas passer les problèmes de sécurité inaperçus.
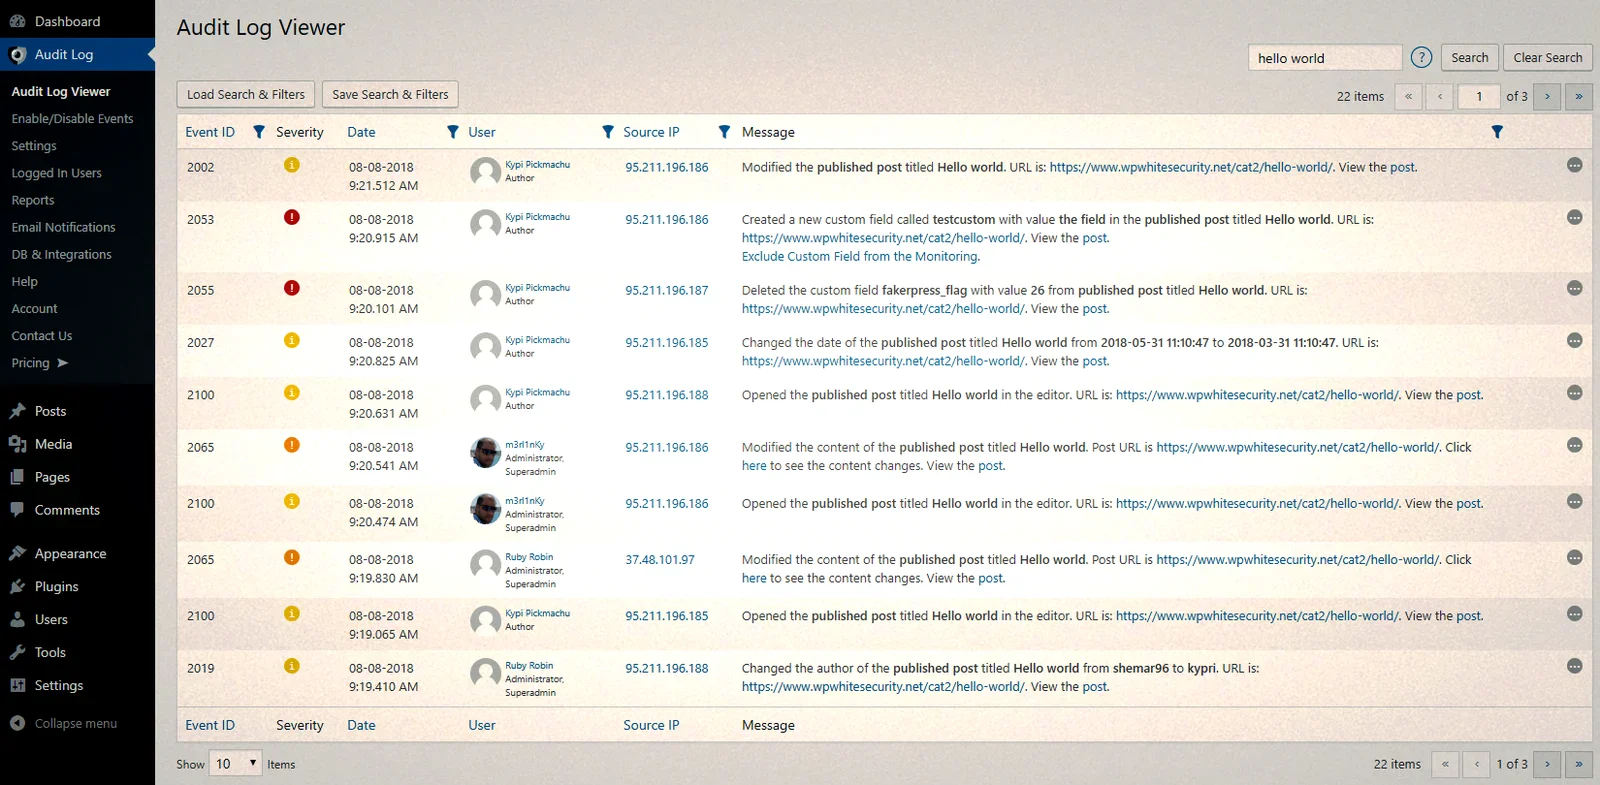
Contrôle régulièrement ton propre site, ou fais appel à quelqu'un pour le faire à ta place. Avec une extension comme WP Security Audit Log, tu peux repérer tôt les attaques et les comportements suspects. Fais des sauvegardes de ton site pour pouvoir te remettre d'une cybercatastrophe. Les accidents arrivent aux meilleurs d'entre nous : sauvegarde ton site pour ne pas perdre tout ton travail. Lis cet article pour découvrir différentes façons de sauvegarder ton site WordPress.
Conclusion
La sécurité de ton site, c'est comme celle de ton bureau ou de ta maison. Quand tu pars, tu fermes les fenêtres et tu verrouilles les portes, non ? Ne néglige pas la sécurité de ton site, elle est tout aussi importante que son design et son contenu.
Si tu appliques ces conseils de sécurité, ton site sera bien plus difficile à pirater pour les cybercriminels. Fais-le toi-même ou demande à quelqu'un de t'aider.