WordPress: 10 dicas para proteger o teu site
Mantém os hackers fora do sistema de gestão de conteúdos mais popular do mundo
- Publicado
- Atualizado
- (criado )
- Escrito por
- Willem L. Middelkoop
- Temas
- nuvem · cibersegurança · hacking · tutorial · redes · servidor · web · webdesign
- Versão humana deste artigo
- https://willem.com/pt/2019-03-31_wordpress-10-dicas-para-proteger-o-teu-site/
- English
- WordPress: 10 tips to secure your website
- Nederlands
- WordPress: 10 tips om je website te beveiligen
- Deutsch
- WordPress: 10 Tipps zur Sicherung Ihrer Website
- Español
- WordPress: 10 consejos para asegurar tu sitio web
- Français
- WordPress : 10 conseils pour sécuriser ton site web
- Italiano
- WordPress: 10 consigli per proteggere il tuo sito
- Papiamentu
- WordPress: 10 konsèhu pa sigurá bo website
- Frysk
- WordPress: 10 tips om dyn website te befeiligjen
- Idiomas
- Traduzido do original em inglês por um modelo de linguagem em duas passagens (tradução e revisão) com um glossário e um corretor ortográfico; ainda não revisto por um falante nativo.
Resumo
Muita gente usa WordPress para gerir o seu site, por isso não admira que me peçam para dar uma vista de olhos à segurança dos seus sites. Como hacker ético, encontro WordPress em diferentes formas, tamanhos e estados. Alguns estão muito mal protegidos contra ataques. Evita que o teu site seja hackeado com estas 10 dicas práticas.
Texto completo
1) Atualiza o WordPress (e os plugins + temas)
A maioria dos ataques ao WordPress resulta de uma política de atualizações negligente. Os hackers usam bots automáticos para encontrar versões de software desatualizadas com problemas de segurança conhecidos. Quando descobrem que o teu site é vulnerável, hackeá-lo é muitas vezes canja.
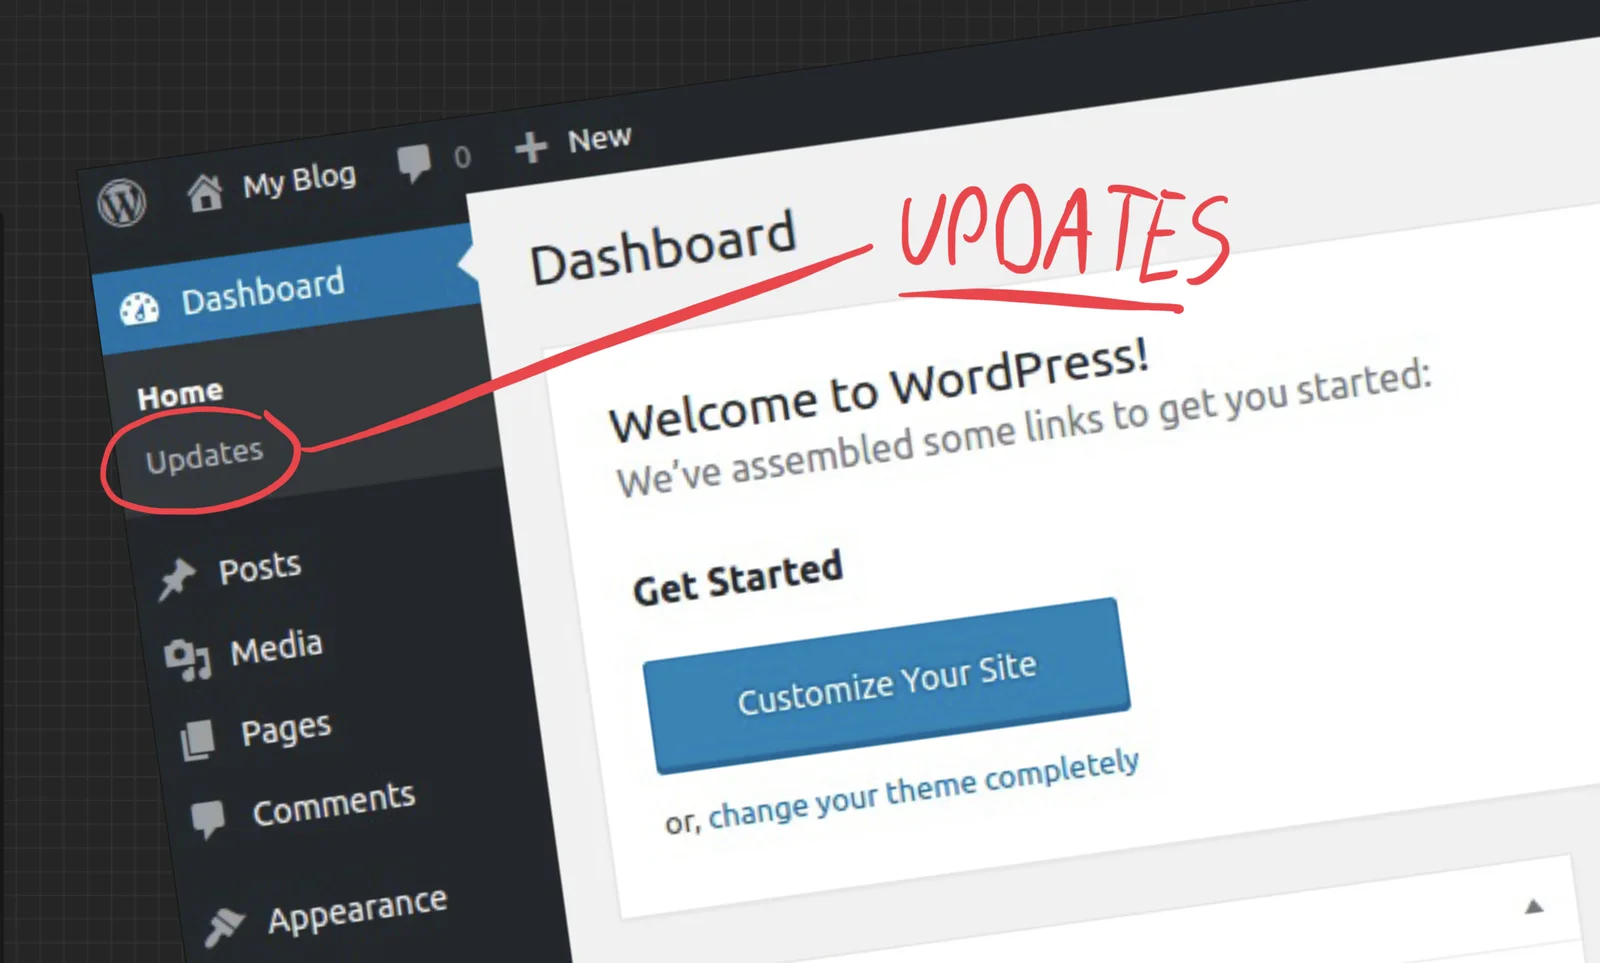
Hoje em dia, o WordPress pode ser atualizado automaticamente, por isso não tens de o fazer tu. Vê as instruções para atualizar o WordPress.
2) Plugins e temas
A má reputação de segurança do WordPress deve-se sobretudo às partes extensíveis da plataforma, em concreto os plugins e os temas. São os principais vetores de ataque que os cibercriminosos exploram para hackear e abusar do teu site WordPress. As suas vulnerabilidades resultam normalmente de erros e descuidos durante o desenvolvimento.
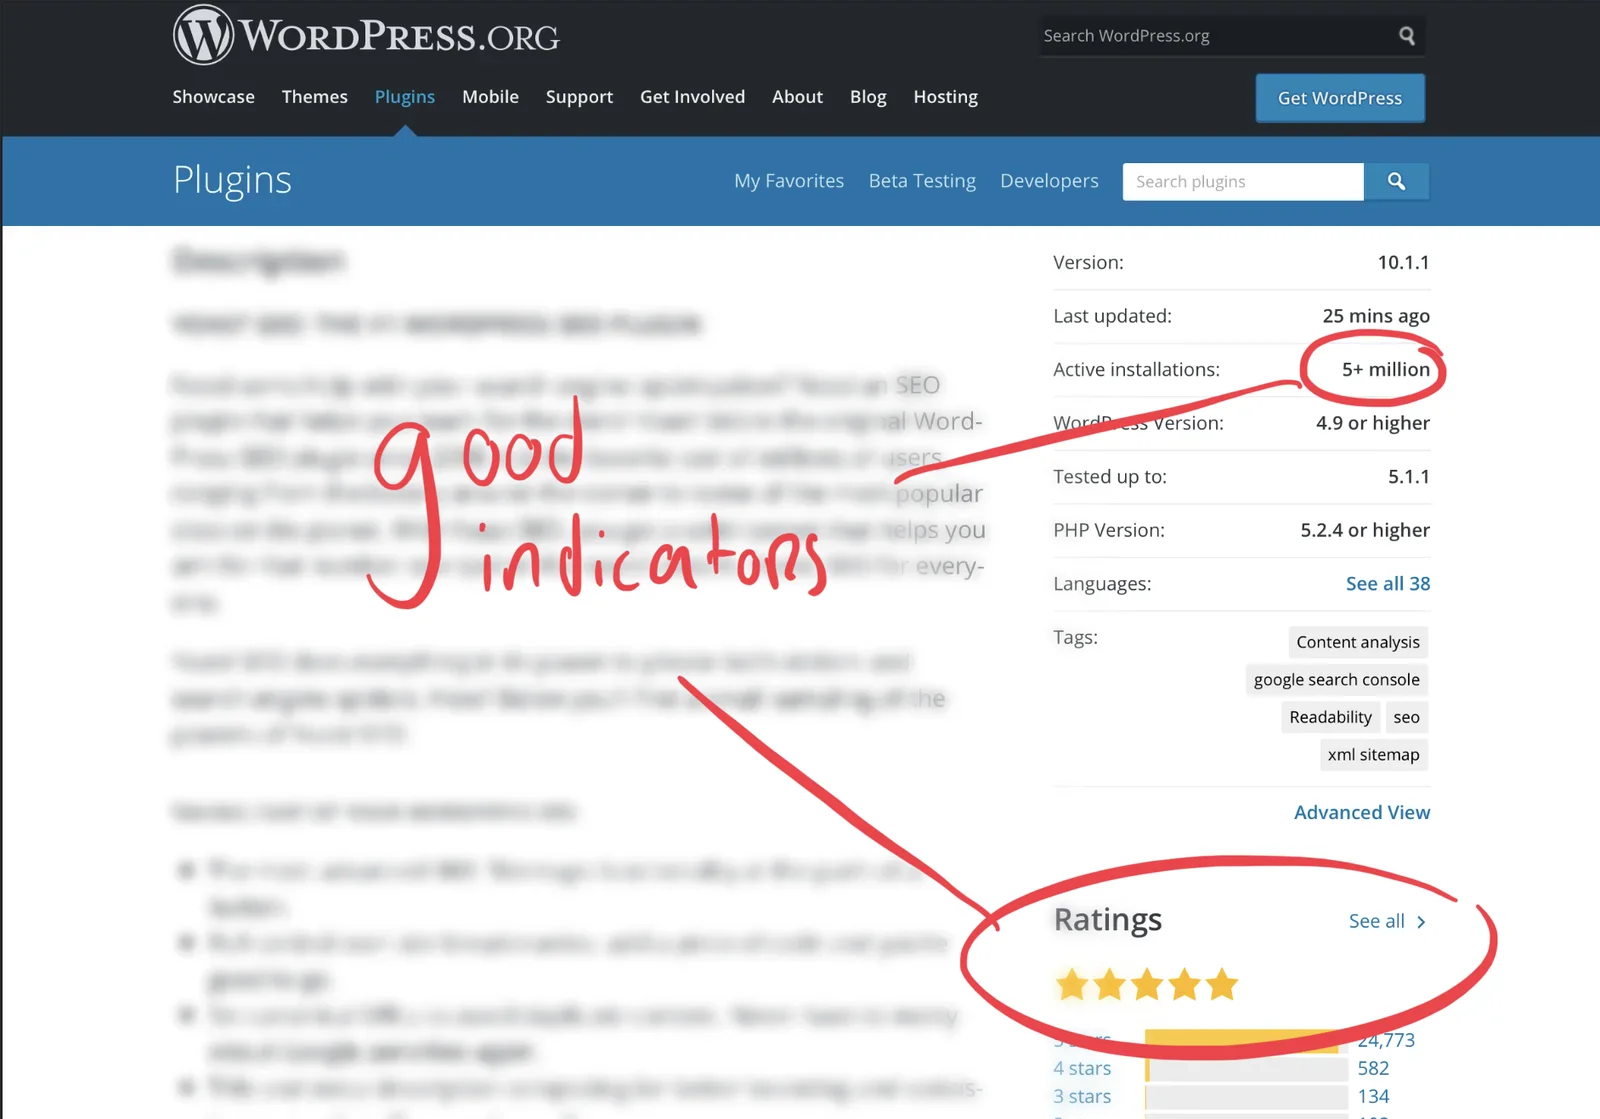
Sê muito cauteloso e pensa duas vezes ao instalar plugins no teu site WordPress. Verifica quem é o programador do plugin ou tema e vê se tem boa reputação a escrever código seguro. Os plugins e temas com muitas transferências costumam ser mantidos ativamente, um bom indicador de segurança. Atualiza todos os plugins e temas e acompanha o historial de segurança num site como wpvulndb.com.
3) Usa encriptação (TLS/SSL)
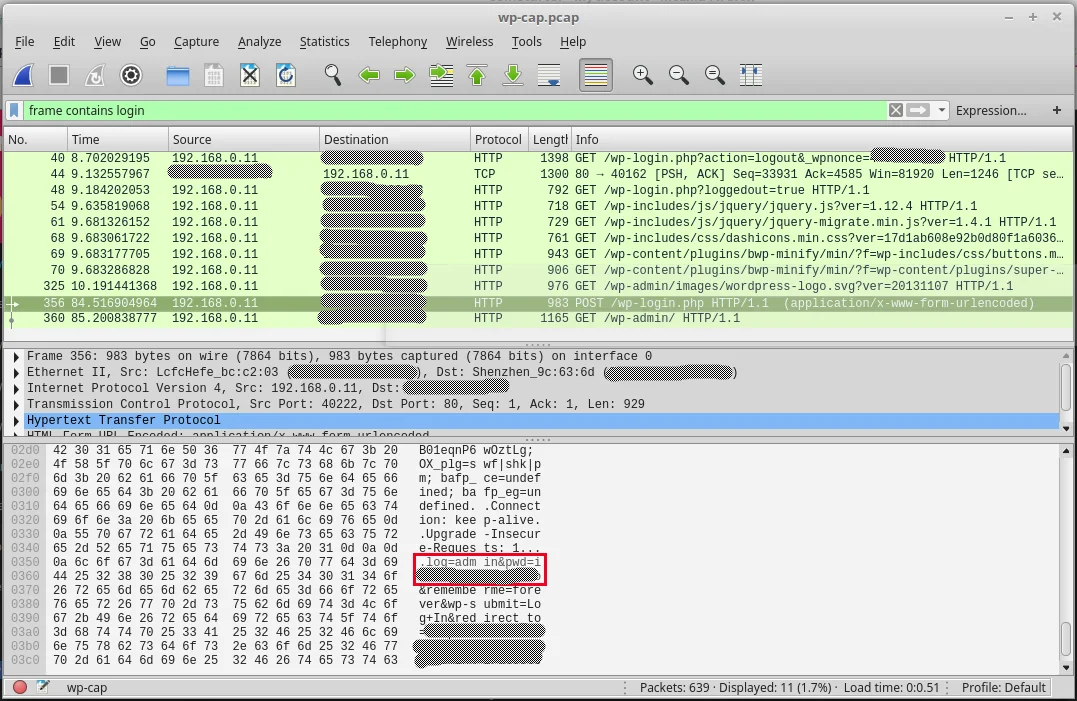
Os sites WordPress sem encriptação TLS/SSL são um risco de segurança, porque sempre que fazes login para administrar o site, a tua palavra-passe é enviada em texto simples. Isto significa que qualquer pessoa que esteja a escutar o tráfego da rede pode obter facilmente a tua palavra-passe. Com uma palavra-passe válida, os hackers entram sem esforço, e tu não queres tornar-lhes isso tão fácil, pois não?
Usa TLS/SSL para encriptar toda a comunicação entre o servidor web e o teu navegador. Assim, ninguém consegue decifrar o que escreves no campo da palavra-passe a olhar para o tráfego da rede. Os certificados TLS/SSL de que precisas para ativar a encriptação HTTPS são baratíssimos hoje em dia, pede um ao teu fornecedor de alojamento para o teu site.
4) Usa palavras-passe fortes
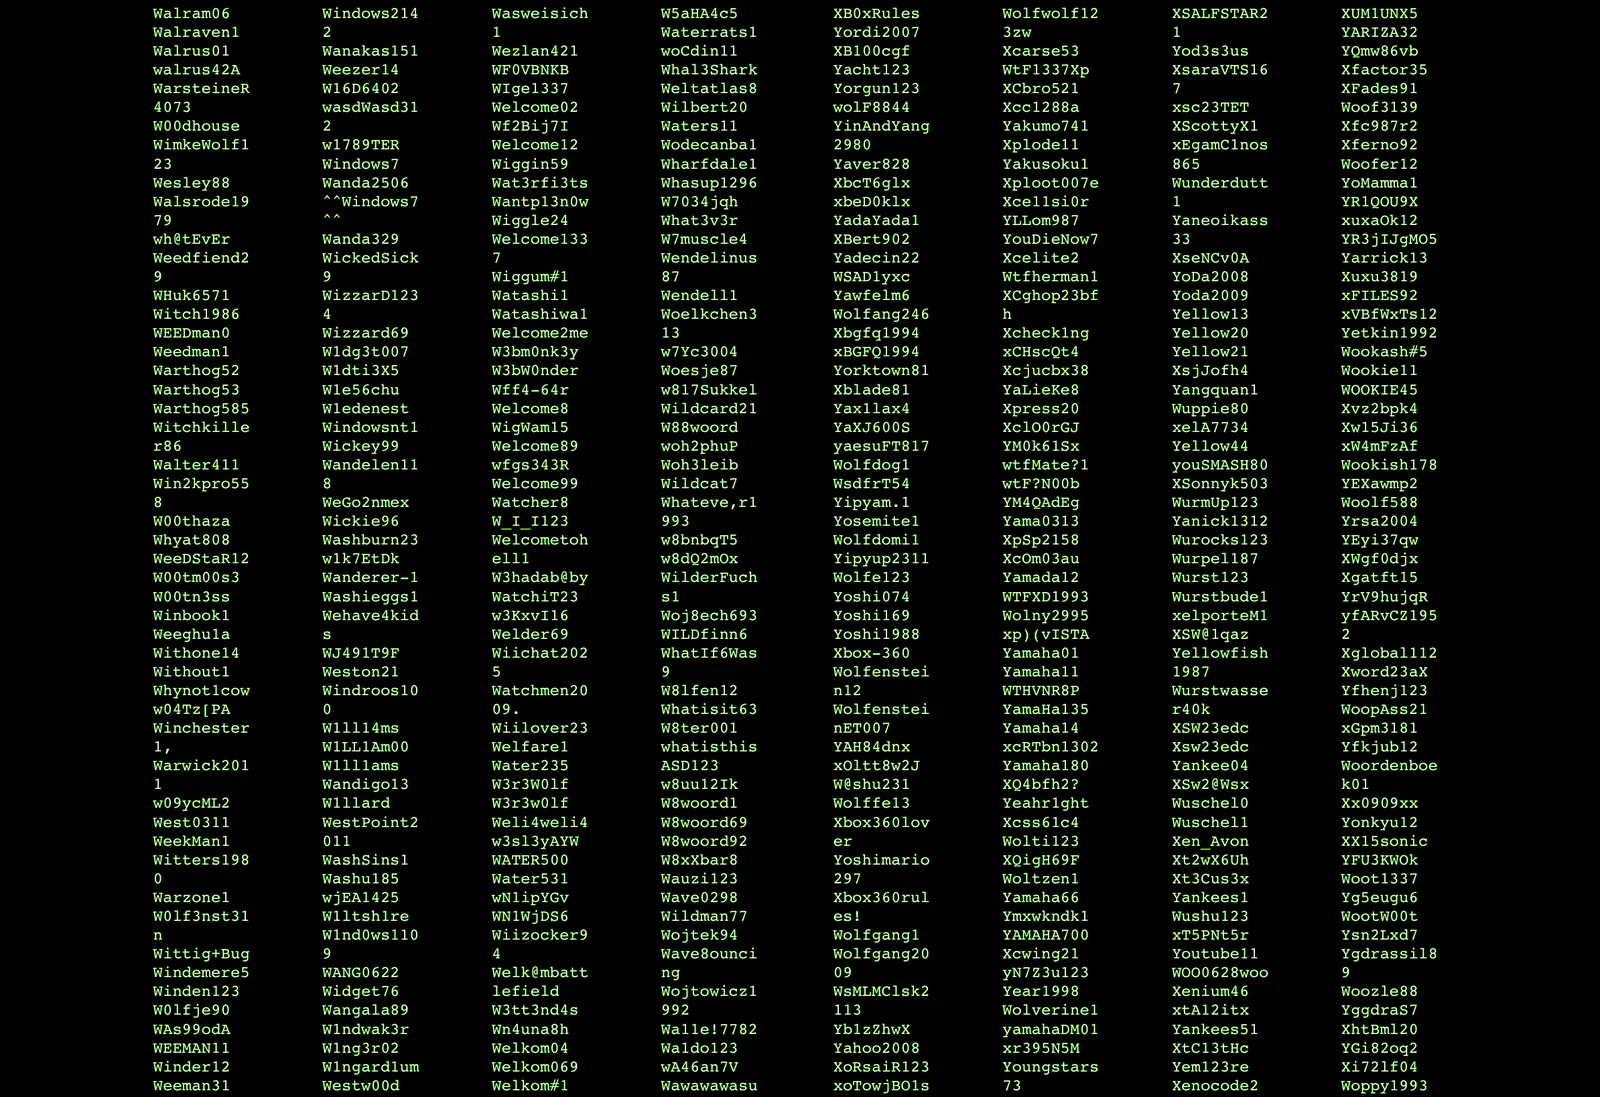
Mesmo que sigas todas as outras dicas para proteger o teu site, as palavras-passe fracas são outra fonte comum de falhas de segurança no WordPress. Como a maioria das instalações WordPress tem um utilizador "admin", os hackers podem usar dicionários de palavras-passe para adivinhar automaticamente a tua palavra-passe.
Pensa numa palavra-passe forte como algo que ninguém usou antes. Normalmente isto significa mais comprida, com mais caracteres diferentes e sem palavras ou expressões conhecidas. Podes usar um gerador de palavras-passe para obter algo mesmo difícil de adivinhar (e fácil de esquecer...). Evita usar a mesma palavra-passe em vários sites e considera ativar a autenticação em dois passos para o máximo controlo de acesso.
5) Usa um computador e uma rede de confiança
Tal como não deves exibir dinheiro e gadgets em ruas duvidosas, deves ter cuidado com onde (e quando) fazes login no teu site. Um computador com spyware, malware ou vírus pode registar as teclas que premes (e a tua palavra-passe) e enviá-las a criminosos. Ou até de forma não digital: um adversário pode literalmente espreitar por cima do teu ombro (no autocarro, no comboio ou num café) enquanto escreves a palavra-passe.
Tem cuidado com onde e quando trabalhas no teu site. Não trabalhes num computador partilhado ou público quando não for preciso. Se trabalhas numa rede WiFi pública, tens de usar encriptação para impedir que alguém espreite. Podes fazê-lo com TLS/SSL ou com uma VPN (como buffered.com). Garante que o teu computador, tablet ou smartphone está atualizado.
6) Desativa a API REST do WordPress
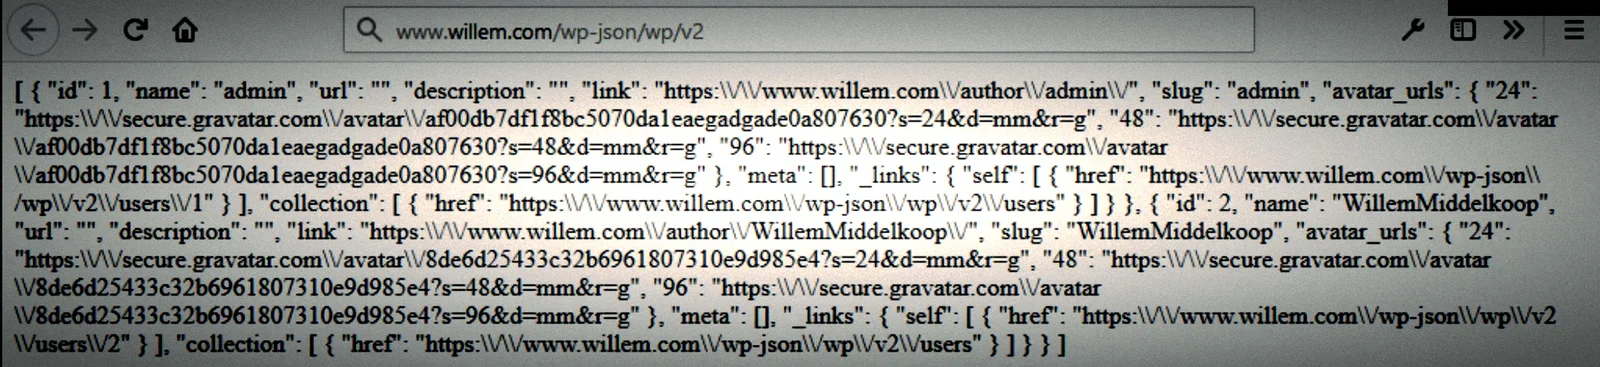
A API REST do WordPress dá acesso a todos os dados disponíveis no teu site num formato JSON legível por máquinas. Artigos, páginas, categorias, etiquetas, comentários, multimédia, utilizadores, definições e mais podem ser acedidos facilmente. Por exemplo, tenta acrescentar isto ao endereço do teu site: /wp-json/wp/v2/users para obteres uma lista de todos os nomes de utilizador válidos do teu site. Será que queres partilhar isso com hackers?
Desativa a API REST para evitar a extração de conteúdo (plágio) e para impedir fugas de dados de utilizadores. Os dados de utilizadores são pessoais e não devem ser partilhados publicamente se valorizas a privacidade e a segurança, pensa no RGPD. Podes desativar a API REST com plugins como Disable REST API ou REST API Toolbox. Vê o artigo detalhado de Jeff Star com mais informação sobre como proteger a API REST do WP.
7) Desativa o acesso XML-RPC
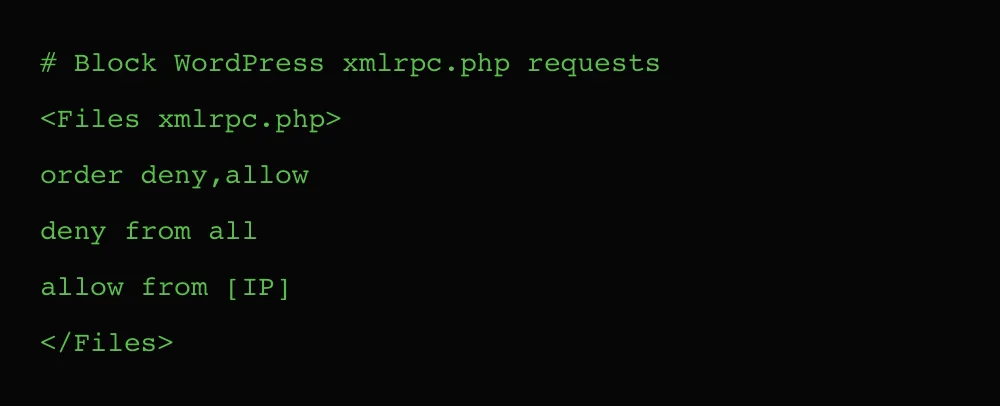
O XML-RPC é uma funcionalidade do WordPress que permite controlar remotamente o teu site com XML (RPC significa "remote procedure call"). Este mecanismo permite gerir o site sem entrares no WP-Admin, por exemplo com serviços ou apps externos. Infelizmente, o XML-RPC é uma fraqueza de segurança, porque é basicamente uma porta das traseiras que os hackers podem tentar forçar com força bruta ou comandos especiais.
Evita problemas com o xml-rpc.php ao desativar por completo esta funcionalidade do WordPress. Podes fazê-lo com o plugin Disable XML-RPC ou a configurar manualmente o servidor web com um ficheiro htaccess.
8) Esconde ou protege a página de login (wp-admin)
Toda a gente sabe que, para fazer login no WordPress, basta acrescentar '/wp-admin' ao endereço do site. Qualquer hacker pode começar facilmente a atacar o teu site por força bruta por causa disto. É muito mais difícil forçar uma fechadura se não a encontrares.
Considera esconder ou substituir a página wp-admin. Os especialistas chamam-lhe "segurança por obscuridade", confiar no segredo para a segurança. Podes usar um plugin para isso, ou configurar o servidor web para limitar o acesso ao wp-admin com filtragem por endereço IP. Vê este artigo do blogue com formas de esconder e proteger a página wp-admin. Fica o aviso: confiar só no segredo não chega, deves implementar também as outras dicas.
9) Alojamento fiável
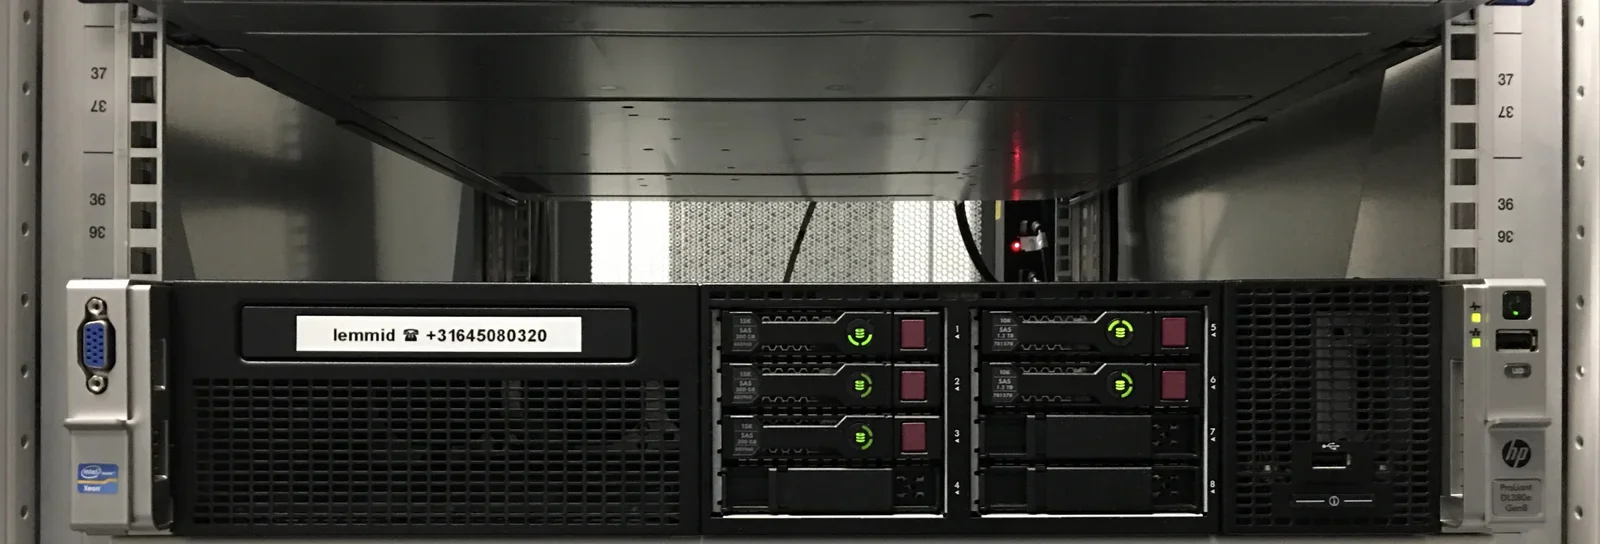
Mesmo que implementes todas estas dicas para proteger o teu site WordPress, pode não chegar se o alojamento for inseguro. O alojamento é o serviço que permite que o teu site esteja disponível na internet. Faz-se com computadores especiais chamados servidores. Tal como o próprio site, o servidor web que o publica também tem de ser seguro. Pensa num alojamento como um navio: se afundar, leva consigo todos os passageiros (sites)...
Investe em alojamento fiável, ao escolher uma empresa com boa reputação. Escolhe uma que sirva bem a tua empresa, considera alojar num VPS dedicado (gerido). Tem presente que as opções de alojamento baratas são muitas vezes baratas porque o servidor é partilhado com (muitos) outros sites (possivelmente inseguros). Lê para perceber as questões de segurança do alojamento partilhado.
10) Cópias de segurança e verificações
Embora o teu site possa estar a funcionar na perfeição agora, as coisas podem mudar para pior no futuro. A segurança nunca é absoluta, é sempre possível apanhares mau tempo. Prepara-te para problemas e não deixes passar despercebidos os problemas de segurança.
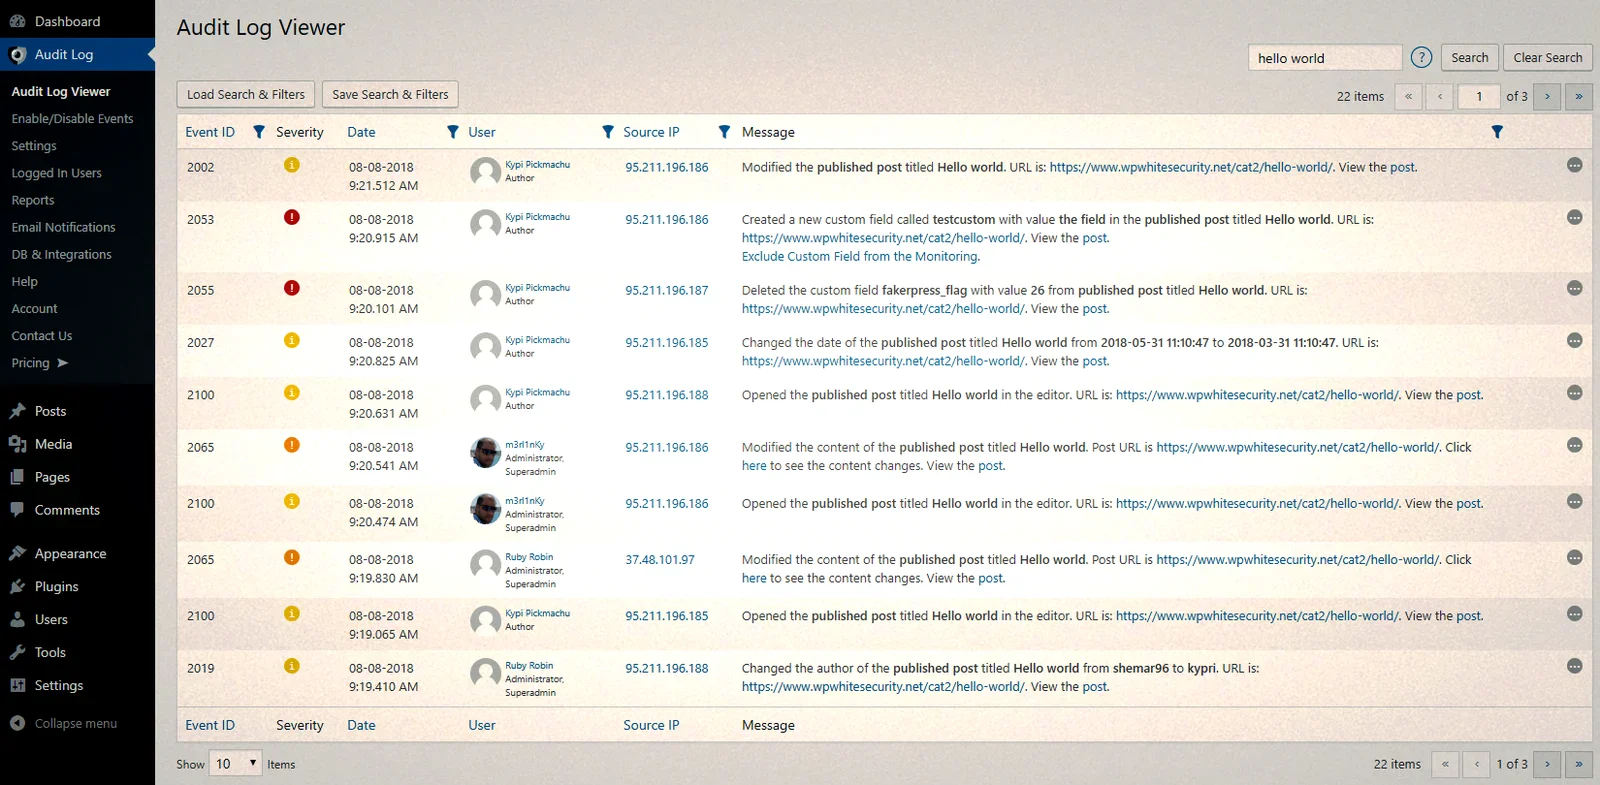
Verifica regularmente o teu site, ou contrata alguém para o fazer por ti. Com um plugin como o WP Security Audit Log podes detetar ataques e comportamentos suspeitos logo no início. Faz cópias de segurança do teu site, para estares pronto a recuperar de um desastre informático. Os acidentes acontecem aos melhores, faz uma cópia de segurança do teu site para não perderes o teu trabalho por completo. Vê este artigo do blogue para conhecer formas diferentes de fazer cópias de segurança do teu site WordPress.
Conclusão
A segurança do teu site é como a segurança do teu escritório ou da tua casa. Quando sais, fechas as janelas e trancas as portas, certo? Não descuides a segurança do teu site, é tão importante como o design e o conteúdo.
Se implementares estas dicas de segurança, o teu site será muito mais difícil de hackear por cibercriminosos. Faz tu mesmo ou pede a alguém que te ajude.