VMware ESXi schützen
Mehr Sicherheit mit Firewall und Proxyserver
- Veröffentlicht
- Aktualisiert
- (erstellt )
- Geschrieben von
- Willem L. Middelkoop
- Themen
- Cloud · Cybersicherheit · linux · Netzwerke · Server · Web
- Menschliche Version dieses Beitrags
- https://willem.com/de/2021-08-31_vmware-esxi-schutzen/
- English
- Protecting VMware ESXi
- Nederlands
- VMware ESXi beveiligen
- Español
- Proteger VMware ESXi
- Français
- Protéger VMware ESXi
- Italiano
- Proteggere VMware ESXi
- Português
- Proteger o VMware ESXi
- Papiamentu
- Protehá VMware ESXi
- Frysk
- VMware ESXi beskermje
- Sprachen
- Aus dem englischen Original von einem Sprachmodell in zwei Durchgängen (Übersetzung und Korrektur) mit Glossar und Rechtschreibprüfung übersetzt; noch nicht von einem Muttersprachler gelesen.
Zusammenfassung
Nach einem Vorfall auf einem Server habe ich eine mögliche Sicherheitslücke entdeckt. Auf dem betroffenen Rechner lief VMware ESXi, ein Bare-Metal-Hypervisor, mit dem man virtuelle private Server betreibt. Im Standalone-Modus bietet eine webbasierte Verwaltungskonsole volle Kontrolle über die Infrastruktur, und das ist ein Risiko.
Volltext
Große, leistungsstarke Serverhardware bietet jede Menge Rechenkapazität, oft viel mehr, als eine einzelne Anwendung braucht. Mit Virtualisierung können Cloud-Betreiber die Hardware besser auslasten, indem sie mehrere virtuelle Maschinen dynamisch auf einer einzigen physischen Maschine laufen lassen.
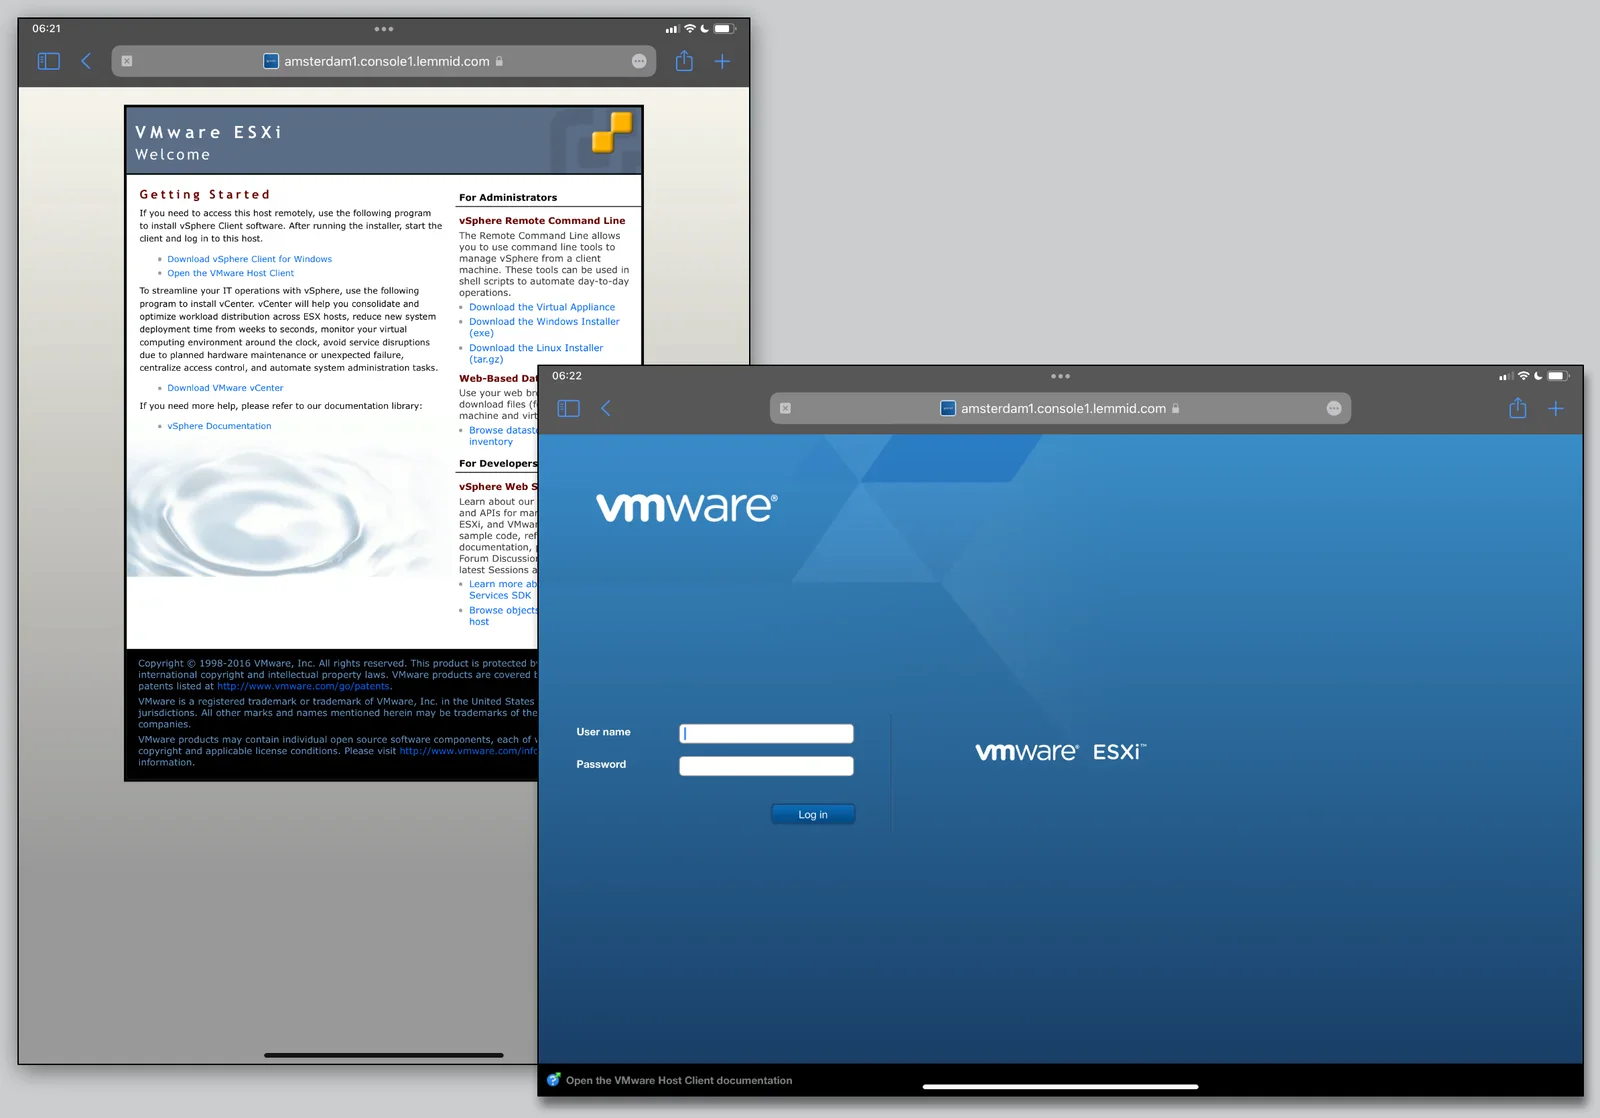
Physische Maschinen mit VMware ESXi werden entweder zentral in einem vSphere-Netzwerk oder einzeln als eigenständige Maschine verwaltet. Administratoren erstellen, verwalten und konfigurieren virtuelle Maschinen über eine mächtige Weboberfläche. Ohne zentrales vSphere-Netzwerk brauchen sie diese Weboberfläche, doch wer sie im öffentlichen Internet erreichbar macht, zieht unerwünschte Aufmerksamkeit von Hackern an.
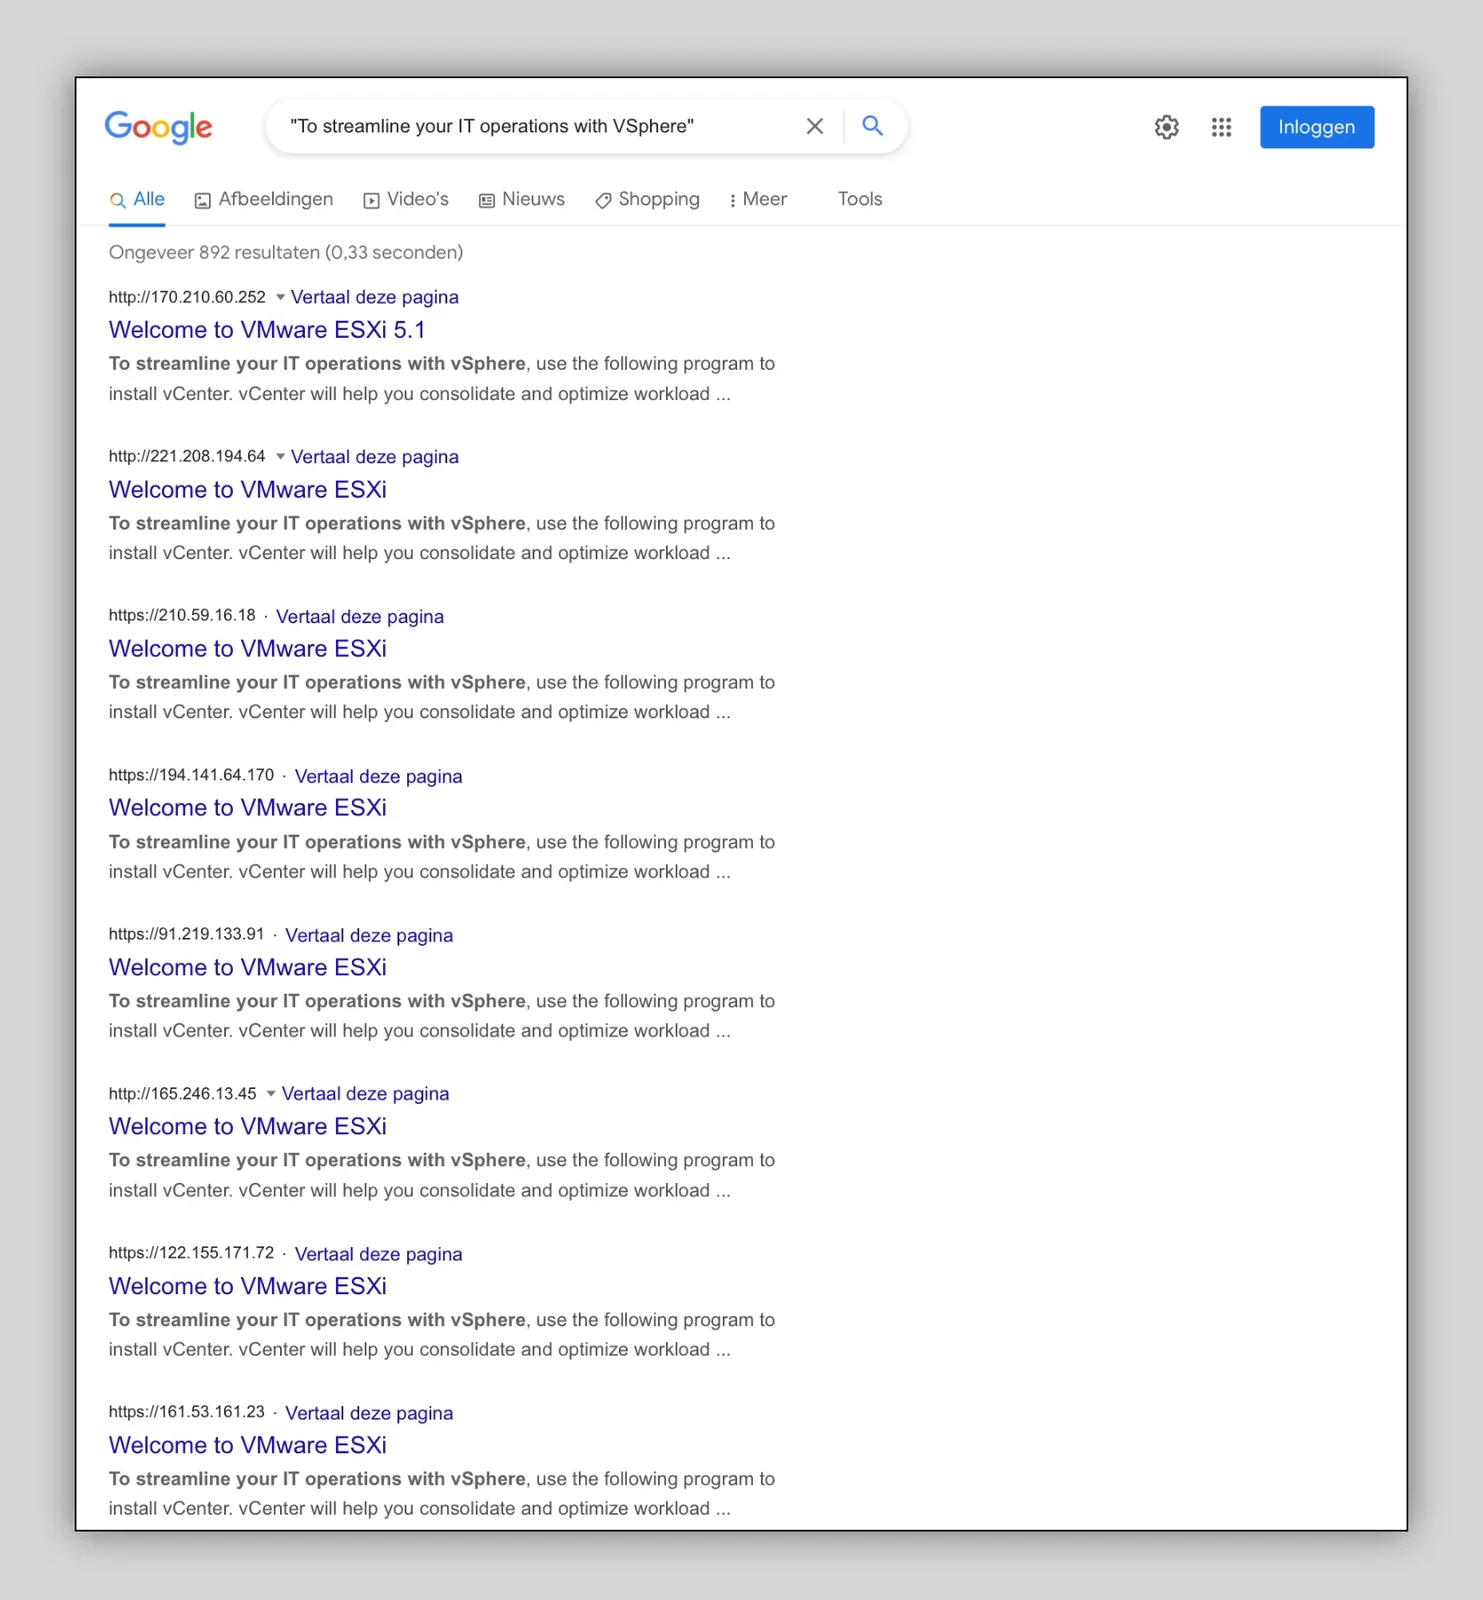
Angreifer suchen aktiv nach offen erreichbaren Verwaltungskonsolen und hoffen auf eine mit schwachem Passwort oder mit bekannten Sicherheitslücken. Lass den neugierigen Entdecker in dir von der Leine und nutze einfach Google, um mit einer speziellen Suchanfrage jede Menge offene Maschinen zu finden. Wenn du deine Suchkünste auffrischen willst, lies meinen Blogbeitrag über spezielle Suchanfragen bei Google.
Lässt du die Verwaltungskonsole offen, kann jeder versuchen, sich anzumelden. Hacker und ihre automatischen Bots tun das garantiert! Nach mehreren fehlgeschlagenen Anmeldeversuchen wird der Fernzugriff für lokale ESXi-Benutzerkonten vorübergehend gesperrt, und zwar für alle! Das kann nerven, wenn du als berechtigter Administrator an die Konsole musst.
Mit meinen einfachen Cybersicherheits-Tipps lässt sich die Sicherheit von VMware ESXi verbessern, indem man die Verwaltungskonsole ganz versteckt. Vielleicht denkst du an eine simple "Alles dicht"-Firewall, aber bedenke, wofür du die Konsole brauchst: Sie ist dein wichtigster Zugang zu den laufenden virtuellen Maschinen. Im Notfall sollen deine Administratoren rund um die Uhr von überall auf die Oberfläche kommen.
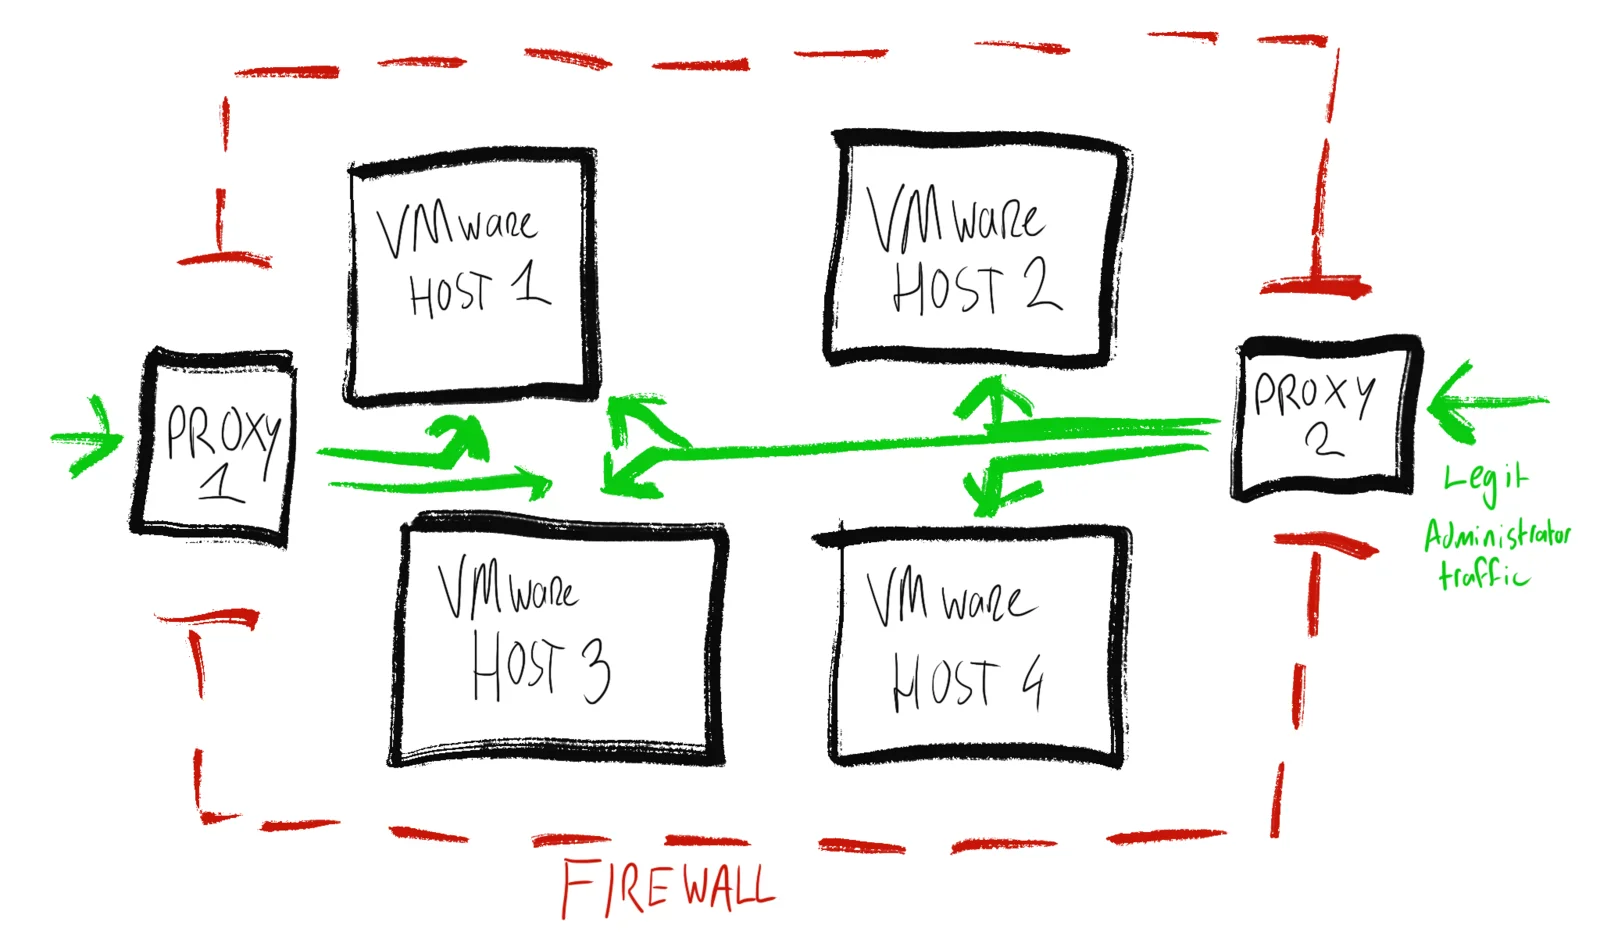
Statt die Verwaltungsoberfläche komplett abzuschalten oder zu verstecken, habe ich deshalb nach einem Weg gesucht, den Zugriff gezielt zu erlauben und trotzdem unauffällig zu bleiben. Berechtigte Administratoren sollen von überall auf der Welt auf die Oberfläche kommen, also konnte ich keinen einfachen IP-Filter nehmen. Mit einem Debian GNU/Linux-Rechner und nginx als Proxyserver kann ich den Datenverkehr zur Verwaltungskonsole vorab authentifizieren.
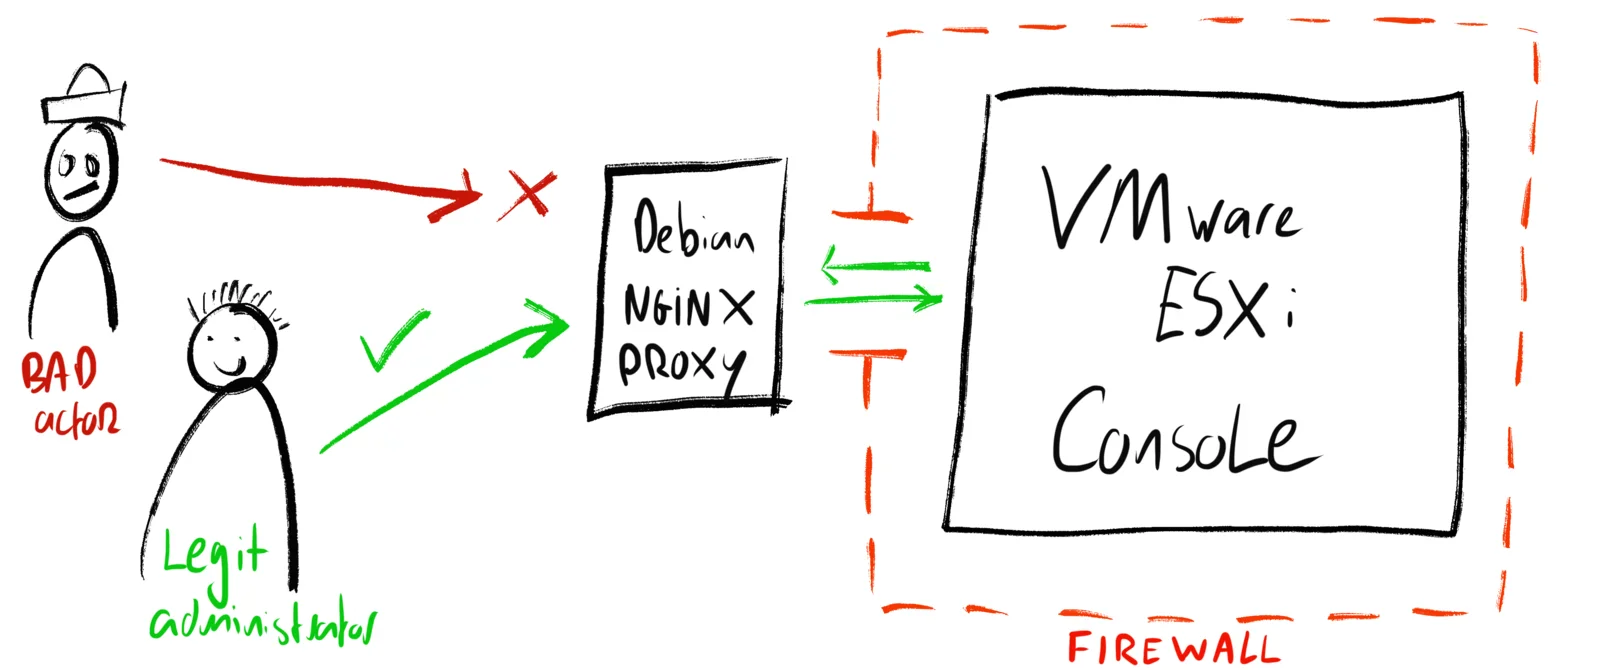
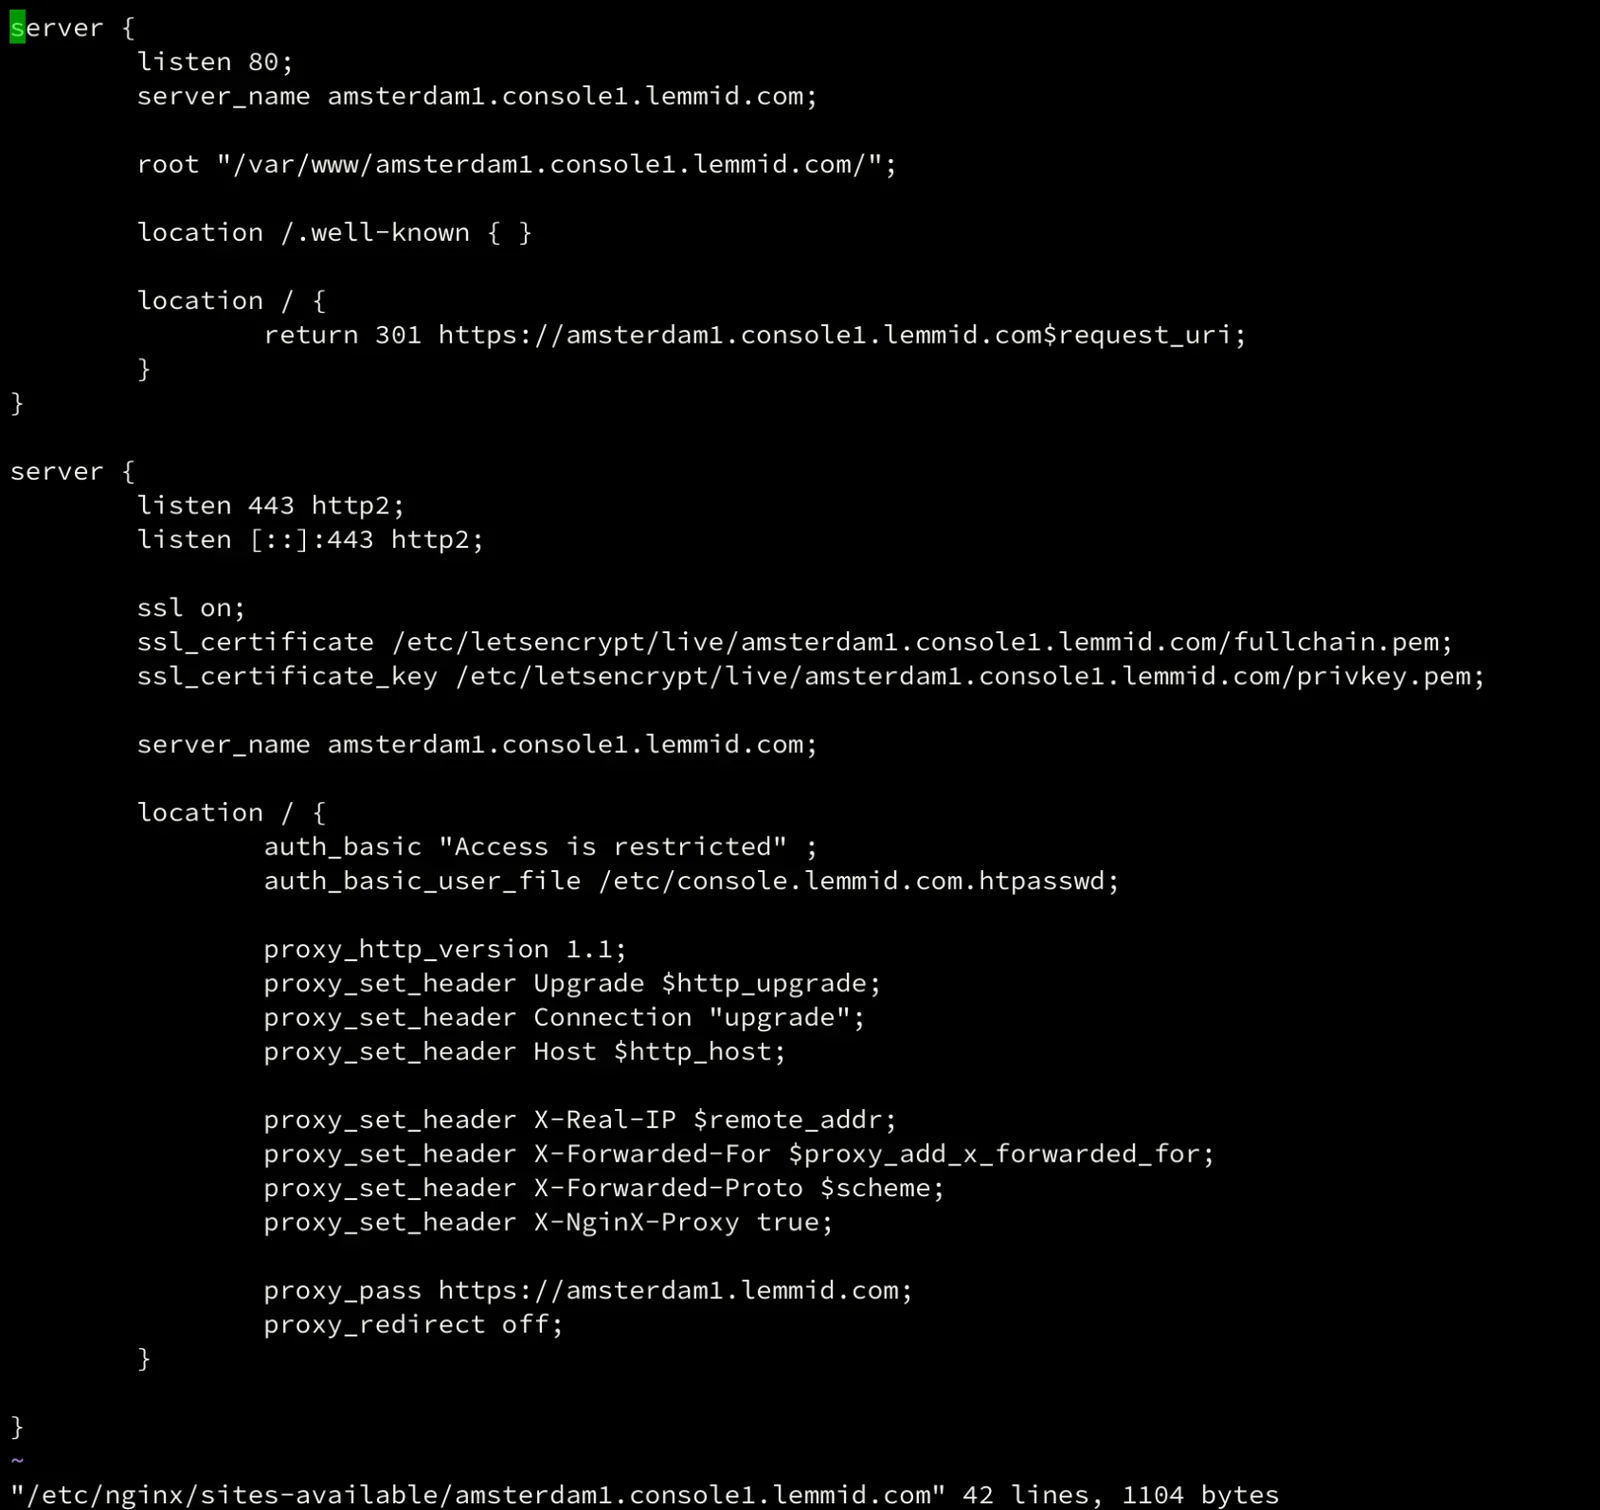
In diesem Aufbau läuft der Debian-Rechner in einem eigenen Netzwerk, auf anderer Hardware und mit fester IP-Adresse. Die Firewall des VMware-Servers lässt nur Datenverkehr von diesem Proxyserver durch. Der Proxyserver filtert den Verkehr per HTTP-Authentifizierung über SSL/TLS. Jeder kann sich mit dem Proxyserver verbinden, aber nur wer gültige Zugangsdaten hat, kommt an die VMware-Verwaltungskonsole. Für jeden, der ihn scannt, wirkt der Proxyserver wie ein winziger Standard-Webserver: ein unauffälliger Fingerabdruck im Netz.
Füge einen weiteren Proxyserver aus einem anderen Netzwerk auf anderer Hardware hinzu, damit es keinen Single Point of Failure gibt. Nginx kann authentifizierten Datenverkehr anhand des Hostnamens an verschiedene Verwaltungskonsolen weiterleiten, sodass ein einziger Proxy mehrere VMware-Maschinen absichern kann. Die Proxyserver lassen sich mit einfachen Standardwerkzeugen auf HTTP-Basisauthentifizierung einstellen. Tipps dazu findest du in der nginx Dokumentation.
Fazit
Mit nginx als Proxy vor der Verwaltungskonsole bekommst du eine zusätzliche Authentifizierungsschicht und einen unauffälligen Fingerabdruck für jeden, der dein Netzwerk scannt. Das macht deine VMware-Maschinen sicherer, weil sie schwerer zu finden und schwerer zu erreichen sind. Berechtigte Administratoren kommen weiterhin von jedem Computer an die Verwaltungskonsole, ohne VPN und ohne vorab freigegebene IP-Adresse. Angreifer, Hacker und Bots haben es schwer, dich zu finden. Du versteckst dich in aller Öffentlichkeit!