Proteger o VMware ESXi
Melhora a segurança com uma firewall e um servidor proxy
- Publicado
- Atualizado
- (criado )
- Escrito por
- Willem L. Middelkoop
- Temas
- nuvem · cibersegurança · linux · redes · servidor · web
- Versão humana deste artigo
- https://willem.com/pt/2021-08-31_proteger-o-vmware-esxi/
- English
- Protecting VMware ESXi
- Nederlands
- VMware ESXi beveiligen
- Deutsch
- VMware ESXi schützen
- Español
- Proteger VMware ESXi
- Français
- Protéger VMware ESXi
- Italiano
- Proteggere VMware ESXi
- Papiamentu
- Protehá VMware ESXi
- Frysk
- VMware ESXi beskermje
- Idiomas
- Traduzido do original em inglês por um modelo de linguagem em duas passagens (tradução e revisão) com um glossário e um corretor ortográfico; ainda não revisto por um falante nativo.
Resumo
Em resposta a um incidente num servidor, detetei uma possível falha de segurança. A máquina afetada corria VMware ESXi, um hipervisor bare metal usado para executar servidores privados virtuais. No modo autónomo, uma consola de gestão baseada na web dá controlo total sobre a infraestrutura, o que representa um risco.
Texto completo
O hardware de servidor grande e potente oferece uma enorme capacidade de computação, muitas vezes muito mais do que uma única aplicação precisa. Através da virtualização, os operadores de nuvem podem otimizar o uso do hardware carregando dinamicamente várias máquinas virtuais numa só máquina física.
As máquinas físicas com VMware ESXi são geridas como uma rede vSphere centralizada ou como máquina autónoma. Os administradores criam, gerem e configuram máquinas virtuais através de uma poderosa interface web. Sem uma rede vSphere centralizada, os administradores precisam desta interface web, mas expô-la na internet pública atrai atenção indesejada de hackers.
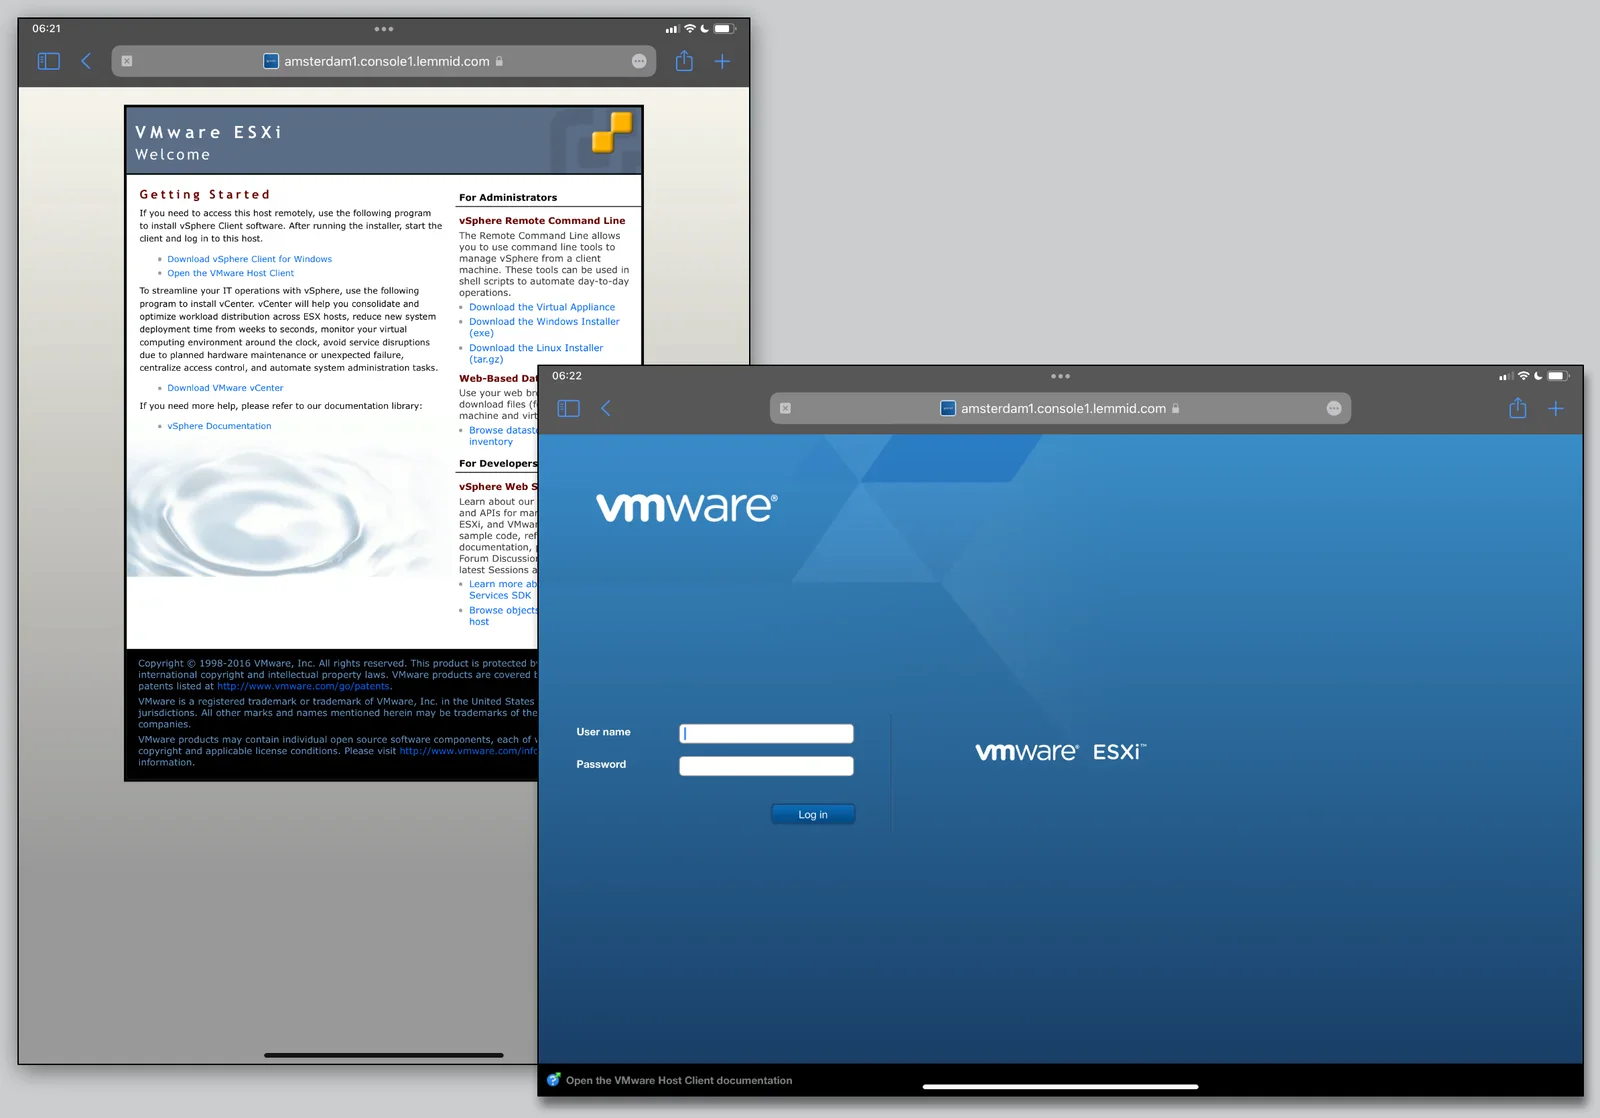
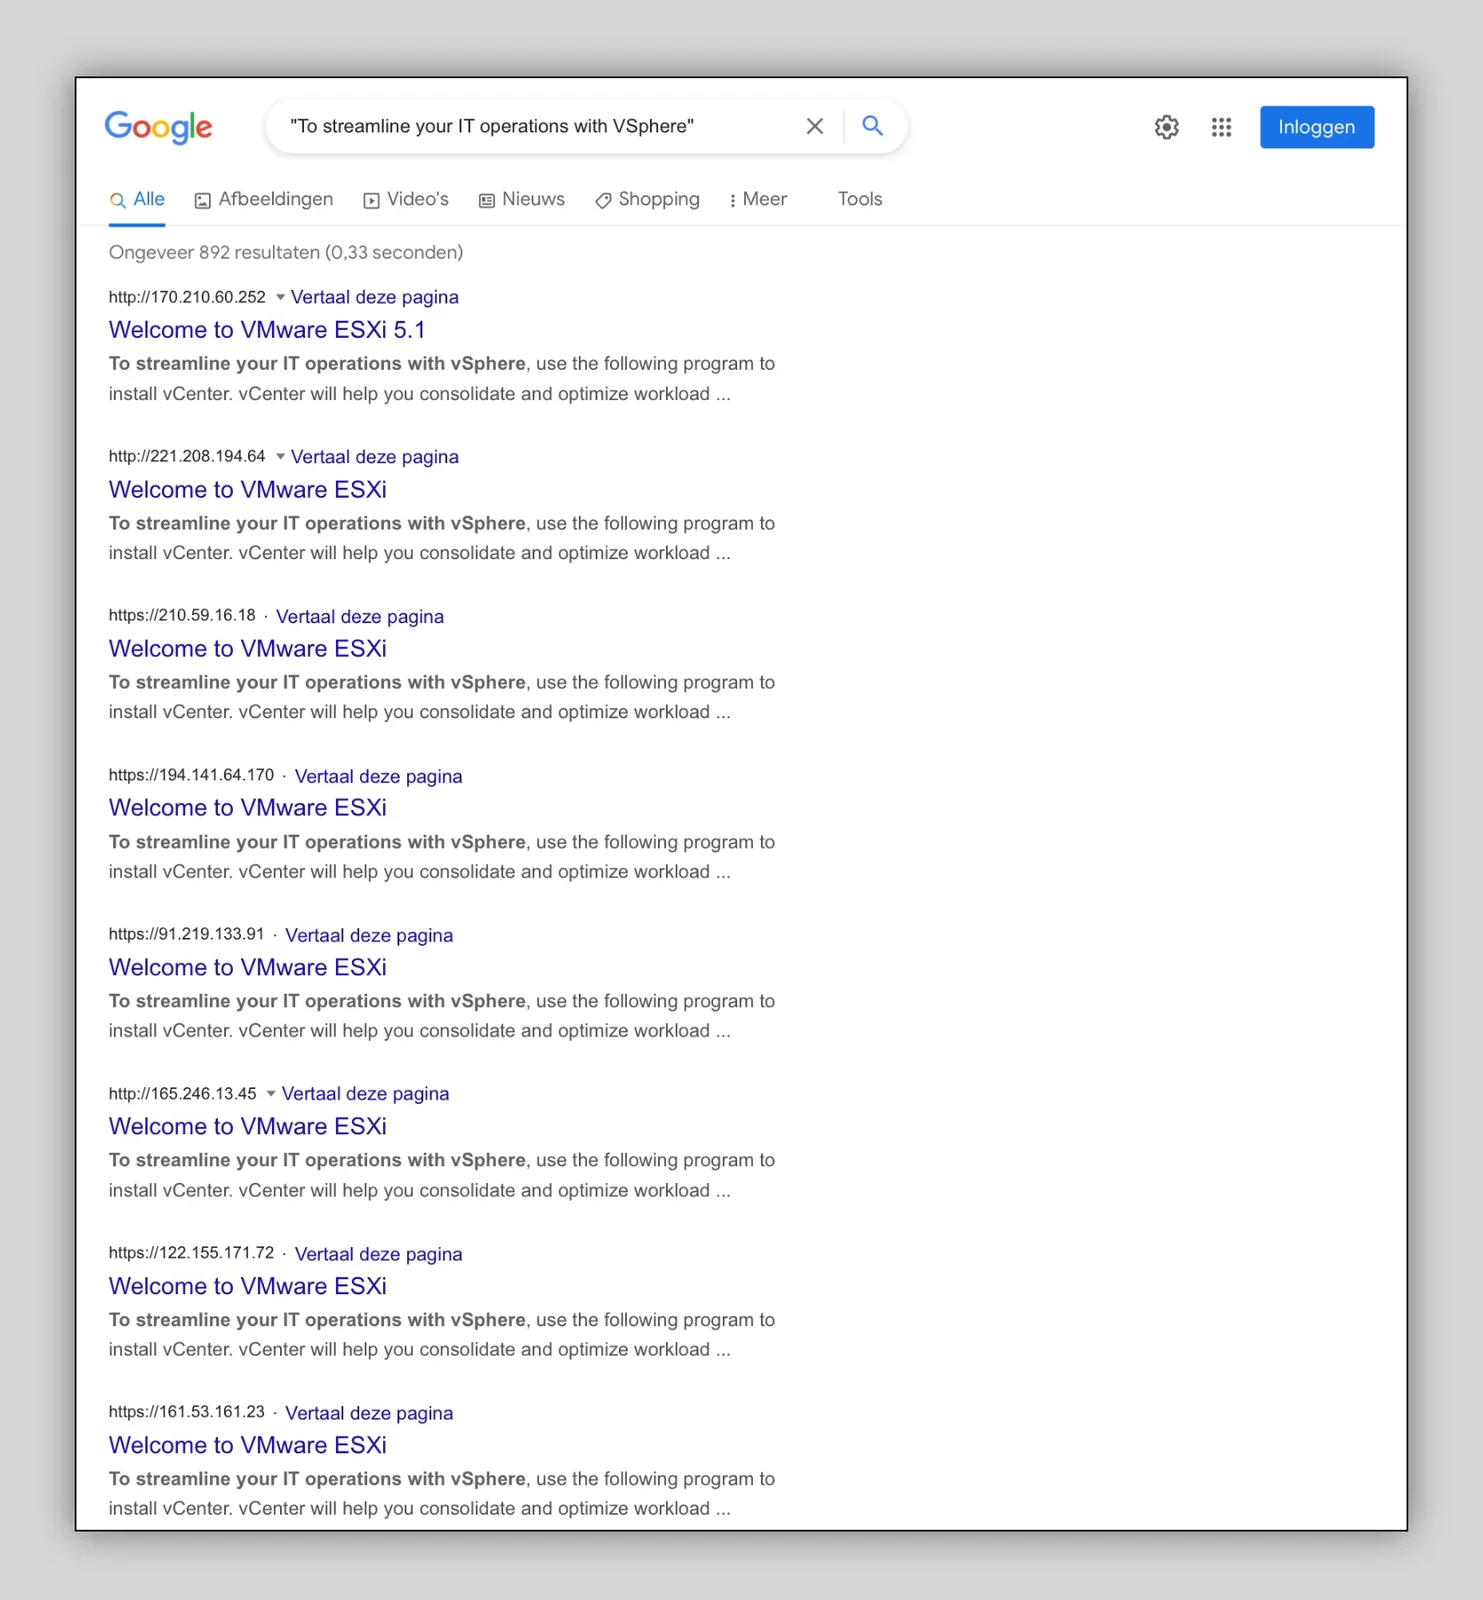
Pessoas mal-intencionadas procuram ativamente consolas de gestão expostas, na esperança de encontrar uma com palavra-passe fraca ou com falhas de segurança conhecidas. Liberta o explorador curioso que há em ti e usa simplesmente a Google para encontrar um monte de máquinas expostas com uma pesquisa especial. Vê o meu artigo do blogue sobre pesquisas especiais na Google se precisares de afinar as tuas capacidades de pesquisa.
Se deixares a consola de gestão exposta, qualquer pessoa pode tentar iniciar sessão. Os hackers e os seus bots automáticos vão certamente fazê-lo! O acesso remoto das contas de utilizador locais do ESXi fica temporariamente bloqueado após várias tentativas falhadas de início de sessão, para toda a gente! Isto pode ser frustrante sempre que tu, como administrador legítimo, precisas de aceder à consola.
Seguindo as minhas dicas fáceis de cibersegurança, a segurança do VMware ESXi pode ser melhorada escondendo por completo a consola de gestão. Podes ficar tentado a usar uma firewall simples que "cobre tudo", mas pensa na necessidade da consola administrativa: dá acesso vital às máquinas virtuais em execução. Queres mesmo que os teus administradores consigam aceder à interface 24 horas por dia, a partir de qualquer lado, em caso de emergência.
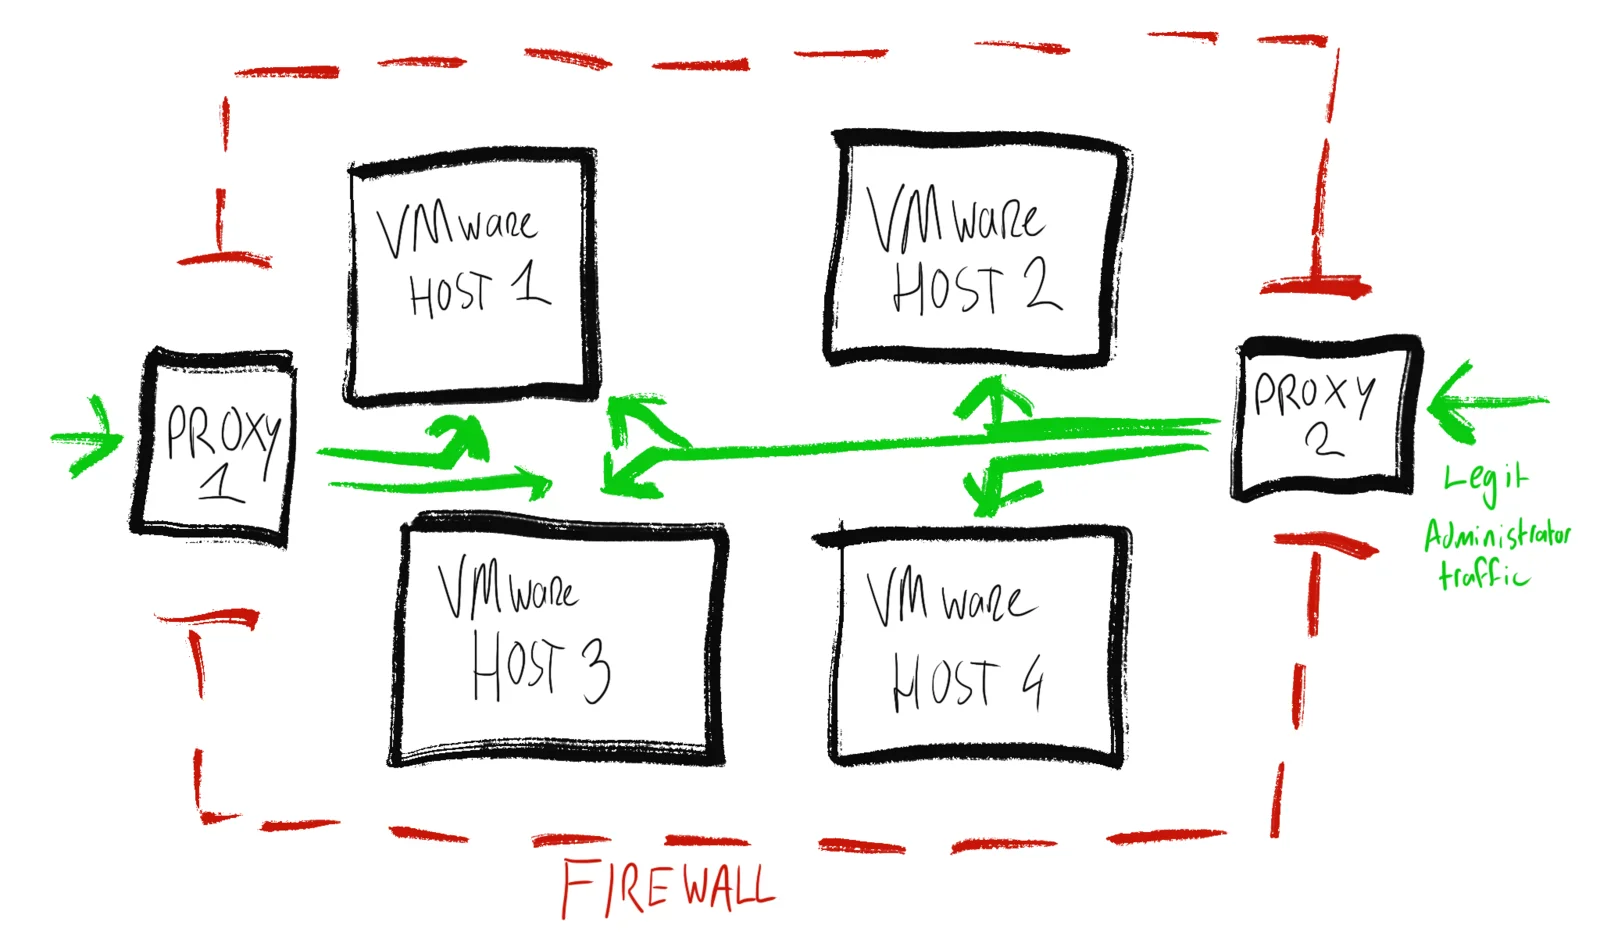
Por isso, em vez de desligar ou esconder completamente a interface de gestão, procurei uma forma de permitir o acesso seletivamente, mantendo um perfil discreto online. Como quero que os administradores legítimos acedam à interface de qualquer parte do mundo, não pude usar um simples filtro de endereços IP. Com uma máquina Debian GNU/Linux com nginx como servidor proxy, consigo pré-autenticar o tráfego para a consola de gestão.
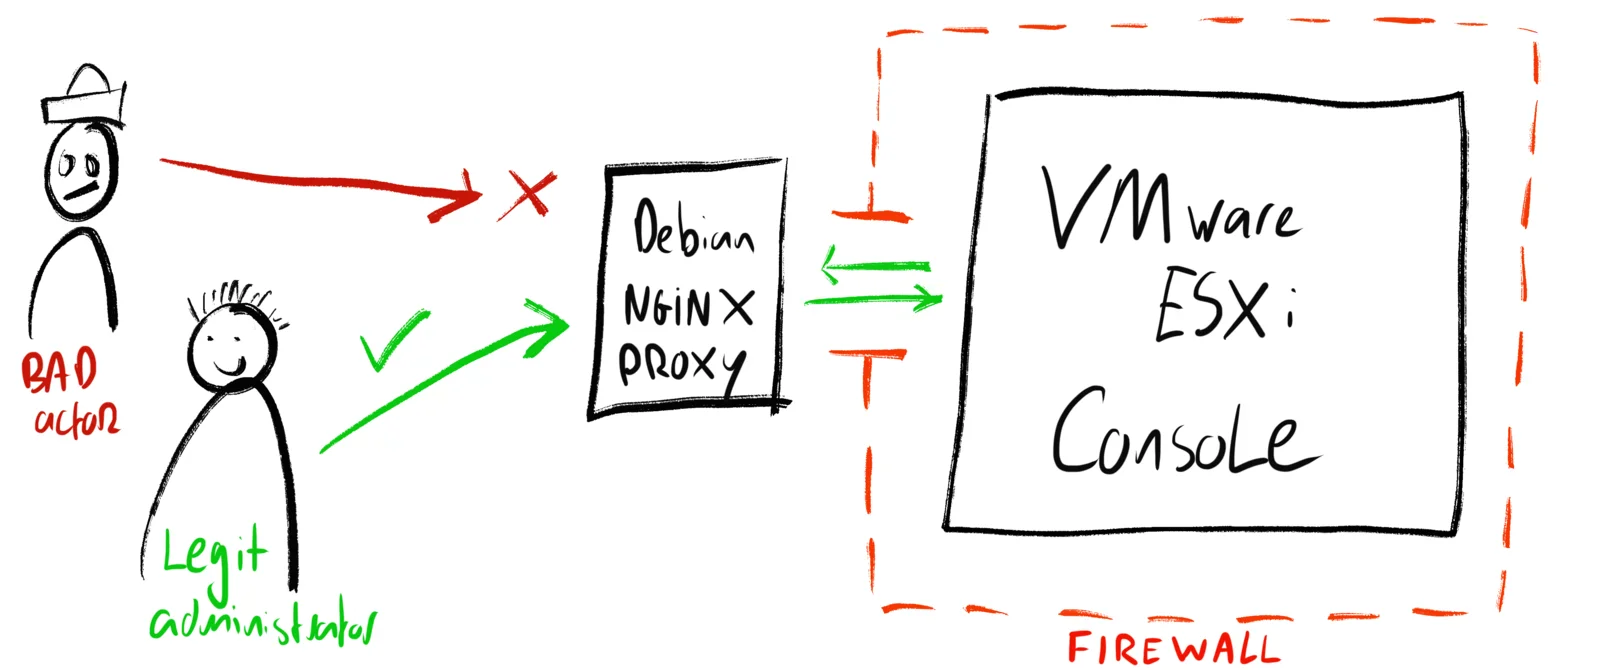
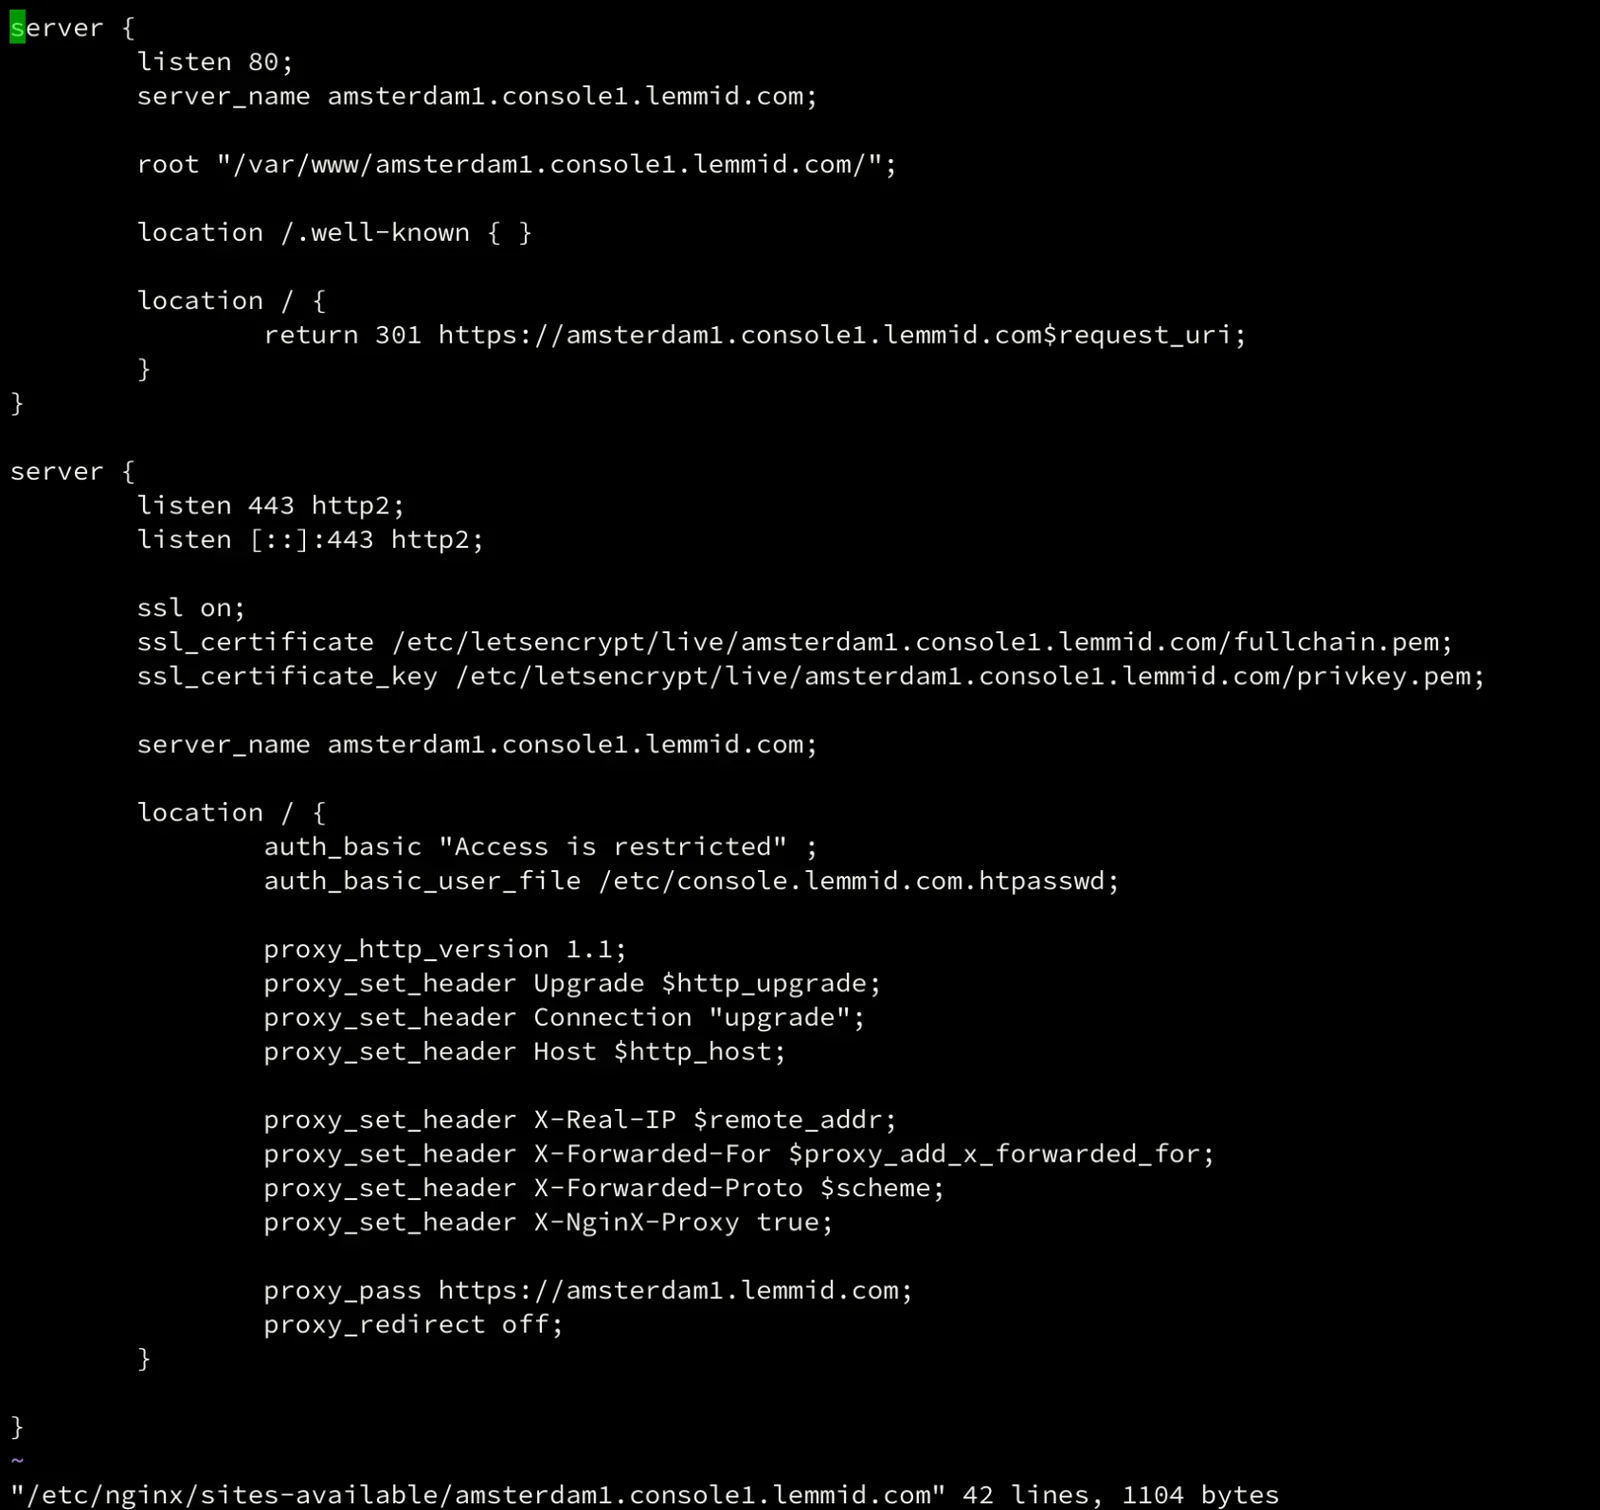
Nesta configuração, a máquina Debian corre numa rede separada, em hardware diferente, com um endereço IP fixo. O servidor VMware só aceita tráfego deste servidor proxy, através da sua firewall. O servidor proxy filtra o tráfego com autenticação HTTP sobre SSL/TLS. Qualquer pessoa pode ligar-se ao servidor proxy, mas só quem tem credenciais válidas chega à consola administrativa do VMware. Para quem o analisa, o servidor proxy parece um servidor web padrão, minúsculo: uma assinatura online discreta.
Acrescenta à mistura outro servidor proxy de outra rede, em hardware diferente, para evitar um ponto único de falha. O nginx pode reencaminhar o tráfego autenticado para diferentes consolas administrativas com base em nomes de anfitrião diferentes, permitindo-te reaproveitar um único proxy para proteger várias máquinas VMware. Os servidores proxy podem ser configurados para usar a autenticação HTTP Basic com ferramentas padrão e simples. Consulta a documentação do nginx para dicas sobre isto.
Conclusão
Usando o nginx como proxy para a consola administrativa, podes acrescentar uma camada de autenticação e criar uma assinatura discreta para quem analise a tua rede. Isto melhora a segurança das tuas máquinas VMware, tornando-as mais difíceis de encontrar e de aceder. Os administradores legítimos continuam a poder aceder à consola administrativa a partir de qualquer computador, sem necessidade de VPN nem de um endereço IP pré-autenticado. Maus atores, hackers e bots vão ter dificuldade em encontrar-te. Estás escondido à vista de todos!