VMware ESXi beskermje
Ferbetterje de feiligens mei in firewall en proxyserver
- Publisearre
- Bywurke
- (oanmakke )
- Skreaun troch
- Willem L. Middelkoop
- Ûnderwerpen
- cloud · cyberfeiligens · linux · netwurkjen · server · web
- Minsklike ferzje fan dit berjocht
- https://willem.com/fy/2021-08-31_vmware-esxi-beskermje/
- English
- Protecting VMware ESXi
- Nederlands
- VMware ESXi beveiligen
- Deutsch
- VMware ESXi schützen
- Español
- Proteger VMware ESXi
- Français
- Protéger VMware ESXi
- Italiano
- Proteggere VMware ESXi
- Português
- Proteger o VMware ESXi
- Papiamentu
- Protehá VMware ESXi
- Talen
- Oerset út it Ingelske oarspronklike troch in taalmodel yn twa rûnten (oersetting en korreksje) mei in wurdlist en in staveringskontrôle; noch net lêzen troch in memmetaalsprekker.
Gearfetting
Nei oanlieding fan in ynsidint op in server fûn ik in mooglike feiligensynbreuk. De troffen masine draaide VMware ESXi, in bare metal hypervisor dy't brûkt wurdt om firtuele privee servers te draaien. Yn standalone-modus jout in webbasearre behearkonsole folsleine kontrôle oer de ynfrastruktuer, wat in risiko foarmet.
Folsleine tekst
Grutte en krêftige serverhardware hat in ton rekkenkapasiteit, faak folle mear as ien inkelde applikaasje nedich hat. Troch firtualisaasje kinne cloudoperators it hardwaregebrûk optimalisearje troch dynamysk meardere firtuele masinen op ien fysike masine te laden.
Fysike masinen dy't VMware ESXi draaie, wurde beheard as sintraal VSphere-netwurk of as standalone masine. Behearders meitsje, behearskje en konfigurearje firtuele masinen fia in krêftige webynterface. Sûnder in sintraal VSphere-netwurk hawwe behearders dizze webynterface nedich, mar it iepenbier op it ynternet bleatstelle lûkt net winske oandacht fan hackers.
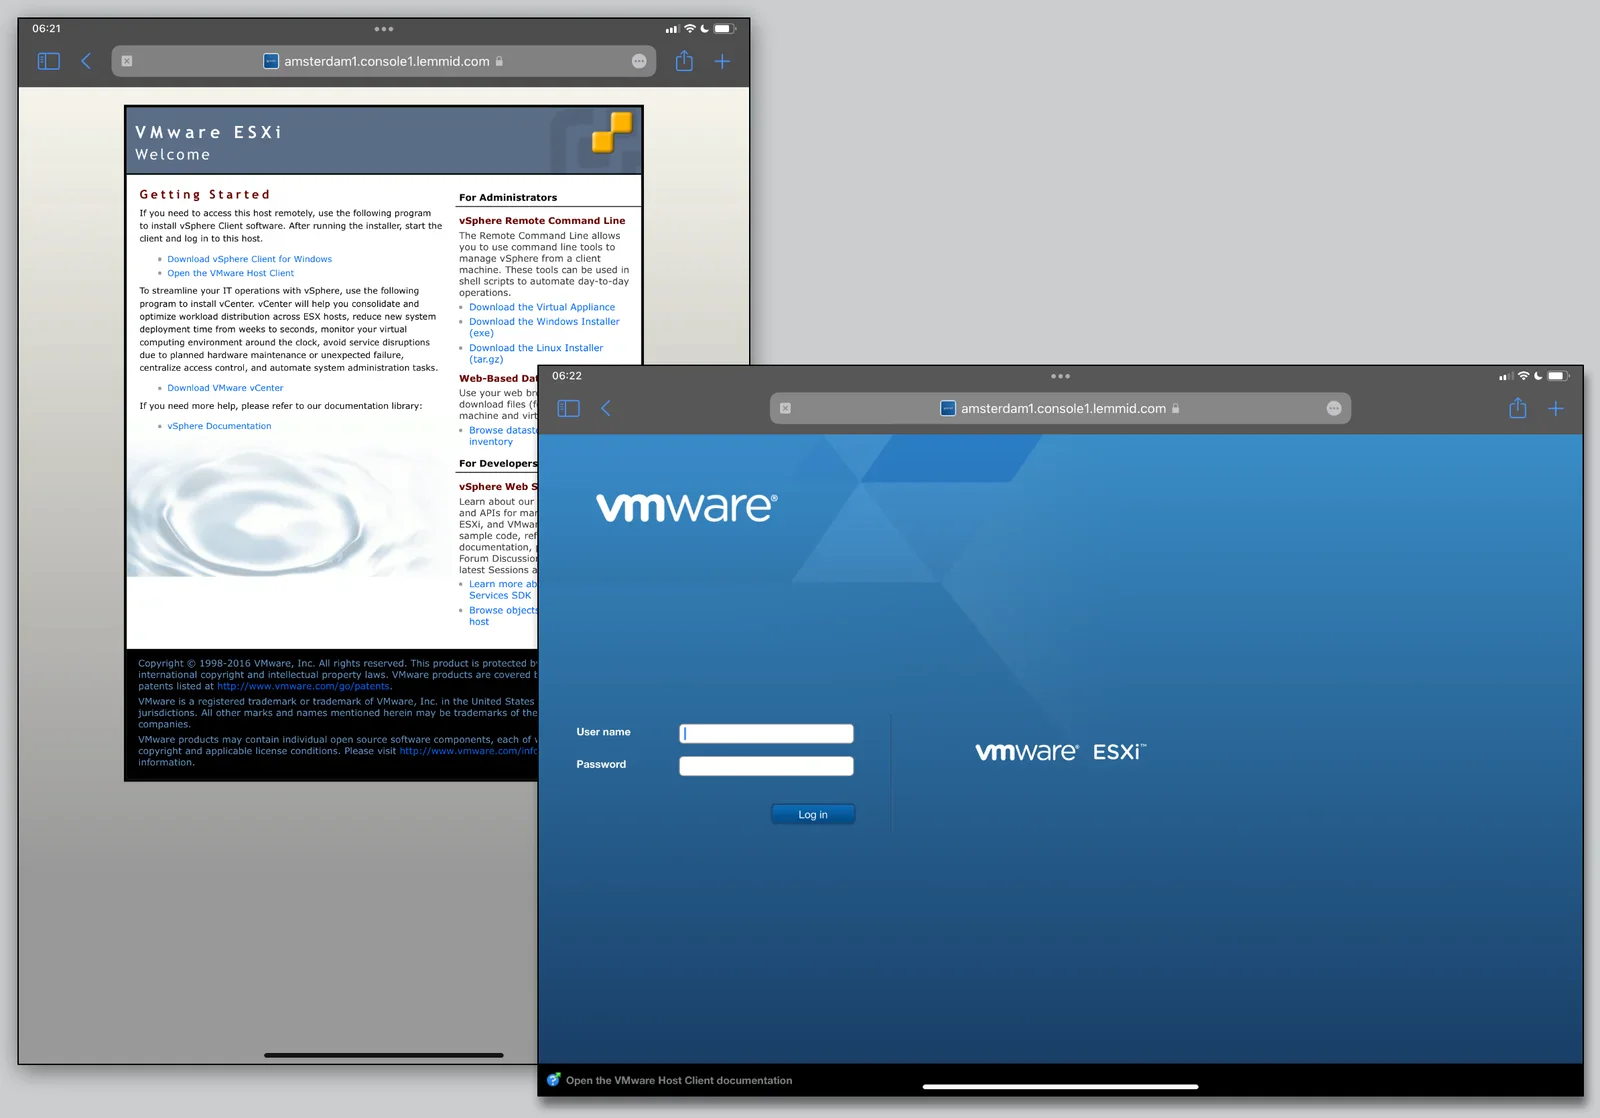
Kwea-aardige partijen sykje aktyf nei bleatstelde behearkonsoles yn de hoop der ien te finen mei in swak wachtwurd of mei bekende feiligens swakten. Lit de nijsgjirrige ûntdekker yn dysels los en brûk gewoan Google om in hiele bulte bleatstelde masinen te finen mei in spesjale query. Sjoch myn blogberjocht oer spesjale queries op Google as do dyn sykfeardigens opfrisse moatst.
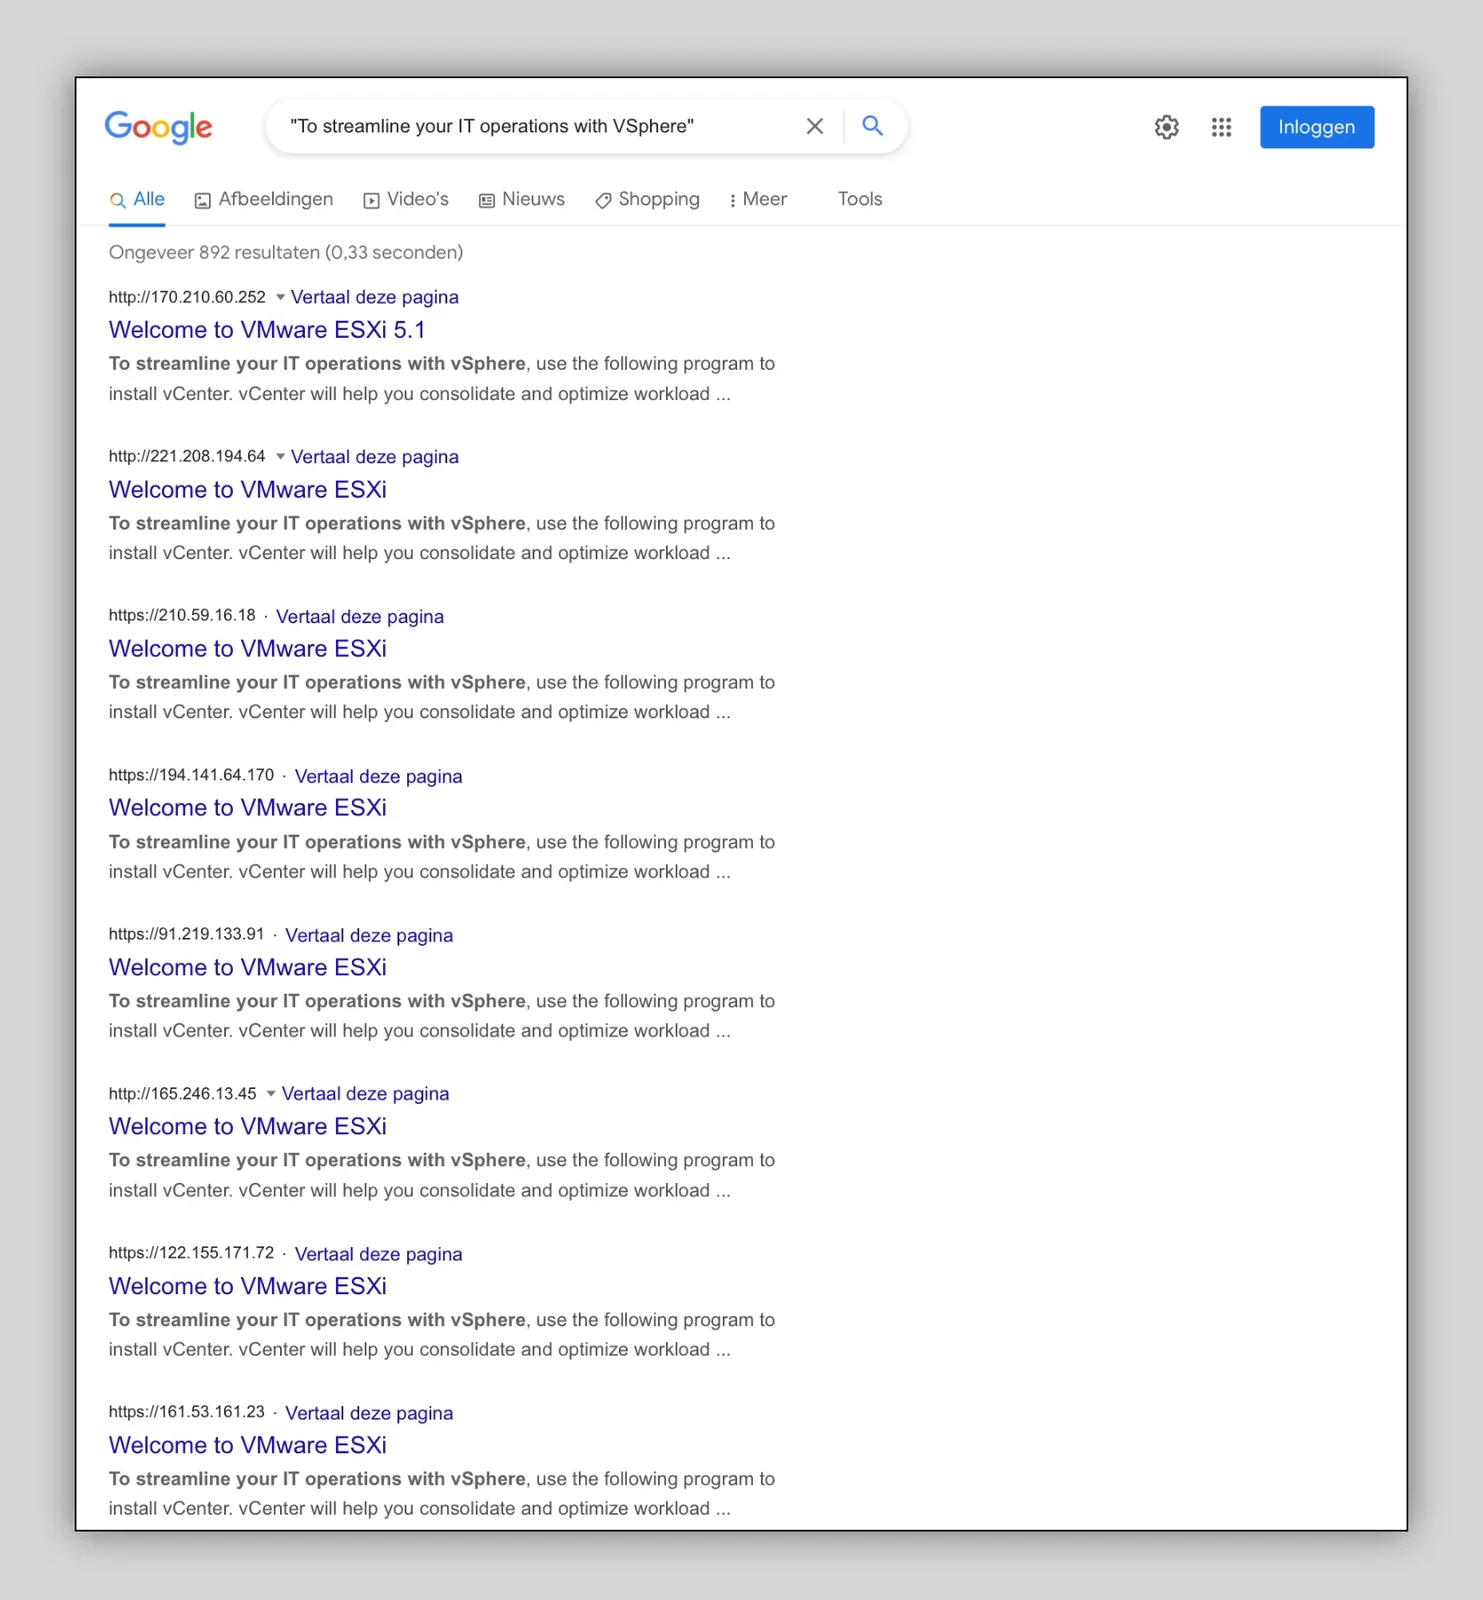
Lit de behearkonsole bleatsteld en elkenien kin besykje yn te loggen. Hackers en har automatyske bots sille dat grif dwaan! Tagong op ôfstân foar lokale ESXi-brûkersaccounts wurdt tydlik blokkearre nei meardere mislearre oanmeldpogingen, foar elkenien! Dat kin frustrearjend wêze as do as legitime behearder tagong ta de konsole nedich hast.
As do myn eigen maklike tips foar cyberfeiligens folgest, kin de feiligens fan VMware ESXi ferbettere wurde troch de behearkonsole hielendal te ferbergjen. Do bist miskien ferlieden om dêr in ienfâldige "dek alles ôf"-firewall foar te brûken, mar tink oan de needsaak fan de behearkonsole: it jout libbensbelangrike tagong ta draaiende firtuele masinen. Do wolst echt dat dyn behearders yn gefal fan needgefal 24/7 fan oeral by de ynterface kinne.
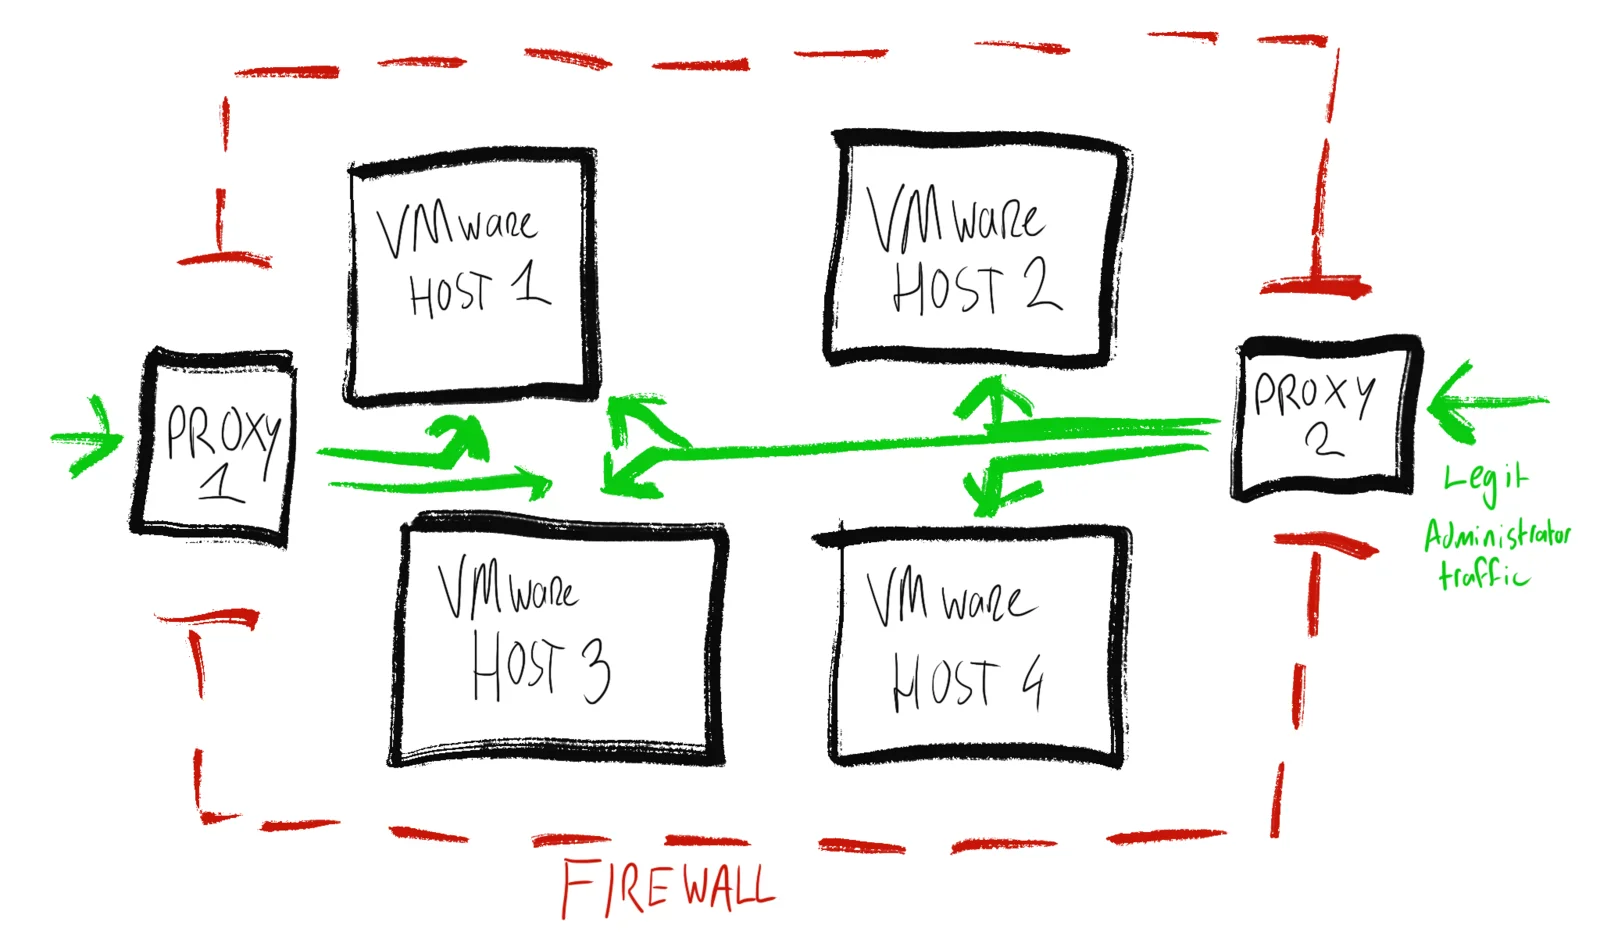
Dus yn plak fan de behearynterface folslein ôf te sluten of te ferbergjen, haw ik socht nei in manier om selektyf tagong ta te stean en tagelyk in ûnopfallend online profyl te hâlden. Om't ik wol dat legitime behearders fan oeral yn de wrâld by de ynterface kinne, koe ik gjin ienfâldich IP-adresfilter brûke. Mei in Debian GNU/Linux-masine mei nginx as proxyserver kin ik ferkear nei de behearkonsole foarôf autentisearje.
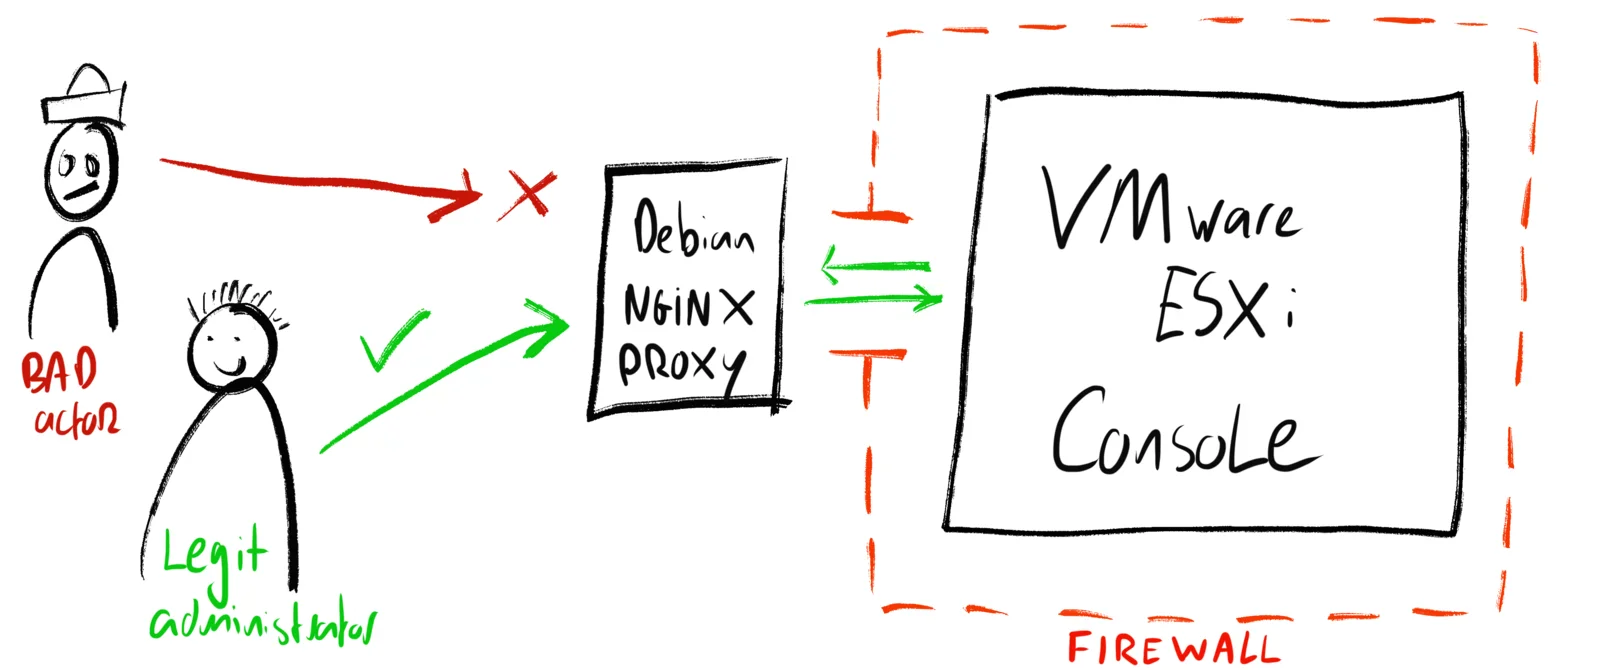
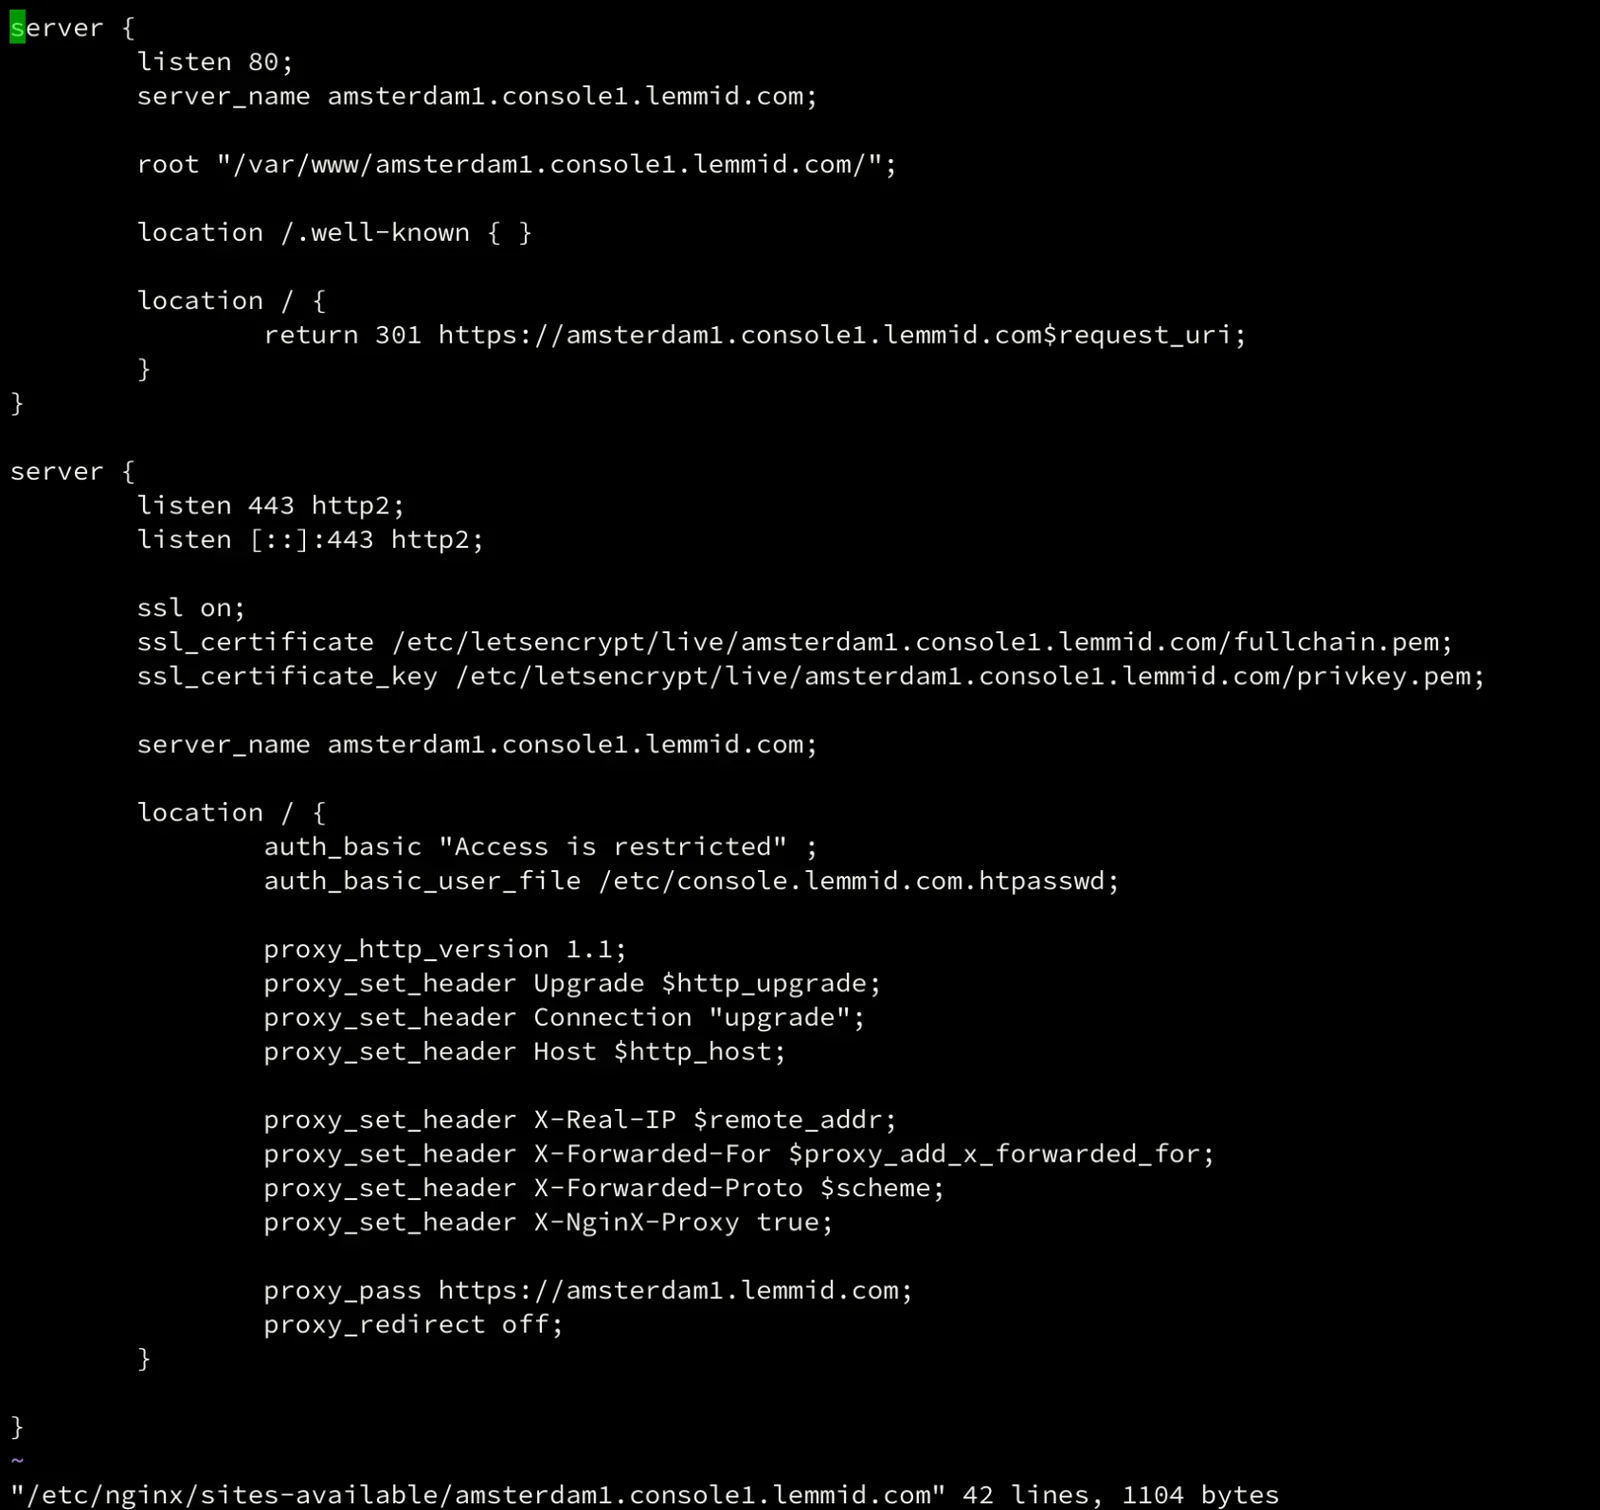
Yn dizze opset draait de Debian-masine op in apart netwurk, op oare hardware, mei in fêst IP-adres. De VMware-server nimt mei syn firewall allinnich ferkear fan dizze proxyserver oan. De proxyserver filtert ferkear mei HTTP-autentikaasje oer SSL/TLS. Elkenien kin ferbine mei de proxyserver, mar allinnich wa't jildige ynlochgegevens hat, komt by de VMware-behearkonsole. De proxyserver liket foar elkenien dy't him scant in tige lytse, standert webserver te wêzen: in ûnopfallende online hantekening.
Foegje in oare proxyserver fan in oar netwurk op oare hardware ta om in inkeld punt fan mislearjen te foarkommen. Nginx kin autentisearre ferkear nei ferskate behearkonsoles trochjaan op grûn fan ferskate hostnammen, sadat do ien proxy opnij brûke kinst om meardere VMware-masinen te beskermjen. De proxyservers kinne ynsteld wurde om HTTP Basic-autentikaasje te brûken mei standert en ienfâldige ark, sjoch de nginx-dokumintaasje foar tips hjiroer.
Konklúzje
Troch nginx as proxy foar de behearkonsole te brûken kinst do in laach autentikaasje tafoegje en in ûnopfallende hantekening meitsje foar elkenien dy't dyn netwurk scant. Dat ferbetteret de feiligens fan dyn VMware-masinen troch se dreger te finen en dreger tagong ta te krijen. Legitime behearders kinne noch altyd by de behearkonsole fan elke kompjûter ôf, sûnder VPN of foarôf autentisearre IP-adres. Kwea-aardige partijen, hackers en bots krije it dreech om dy te finen. Do ferbergest dy foar eagen fan elkenien!