Proteggere VMware ESXi
Migliora la sicurezza con un firewall e un server proxy
- Pubblicato
- Aggiornato
- (creato )
- Scritto da
- Willem L. Middelkoop
- Argomenti
- cloud · cybersicurezza · linux · reti · server · web
- Versione umana di questo articolo
- https://willem.com/it/2021-08-31_proteggere-vmware-esxi/
- English
- Protecting VMware ESXi
- Nederlands
- VMware ESXi beveiligen
- Deutsch
- VMware ESXi schützen
- Español
- Proteger VMware ESXi
- Français
- Protéger VMware ESXi
- Português
- Proteger o VMware ESXi
- Papiamentu
- Protehá VMware ESXi
- Frysk
- VMware ESXi beskermje
- Lingue
- Tradotto dall’originale inglese da un modello linguistico in due passaggi (traduzione e correzione) con un glossario e un controllo ortografico; non ancora letto da un madrelingua.
Riassunto
In risposta a un incidente su un server, ho rilevato una possibile violazione della sicurezza. La macchina interessata usava VMware ESXi, un hypervisor bare metal usato per eseguire server privati virtuali. In modalità standalone, una console di gestione via web offre il pieno controllo dell'infrastruttura, e questo rappresenta un rischio.
Testo completo
Un hardware server grande e potente offre una montagna di capacità di calcolo, spesso molto più di quanta ne serva a una sola applicazione. Con la virtualizzazione i gestori di cloud ottimizzano l'uso dell'hardware caricando dinamicamente più macchine virtuali su un'unica macchina fisica.
Le macchine fisiche con VMware ESXi si gestiscono come rete vSphere centralizzata o come macchina standalone. Gli amministratori creano, gestiscono e configurano le macchine virtuali tramite una potente interfaccia web. Senza una rete vSphere centralizzata, gli amministratori hanno bisogno di questa interfaccia web, ma esporla su internet attira attenzioni indesiderate da parte degli hacker.
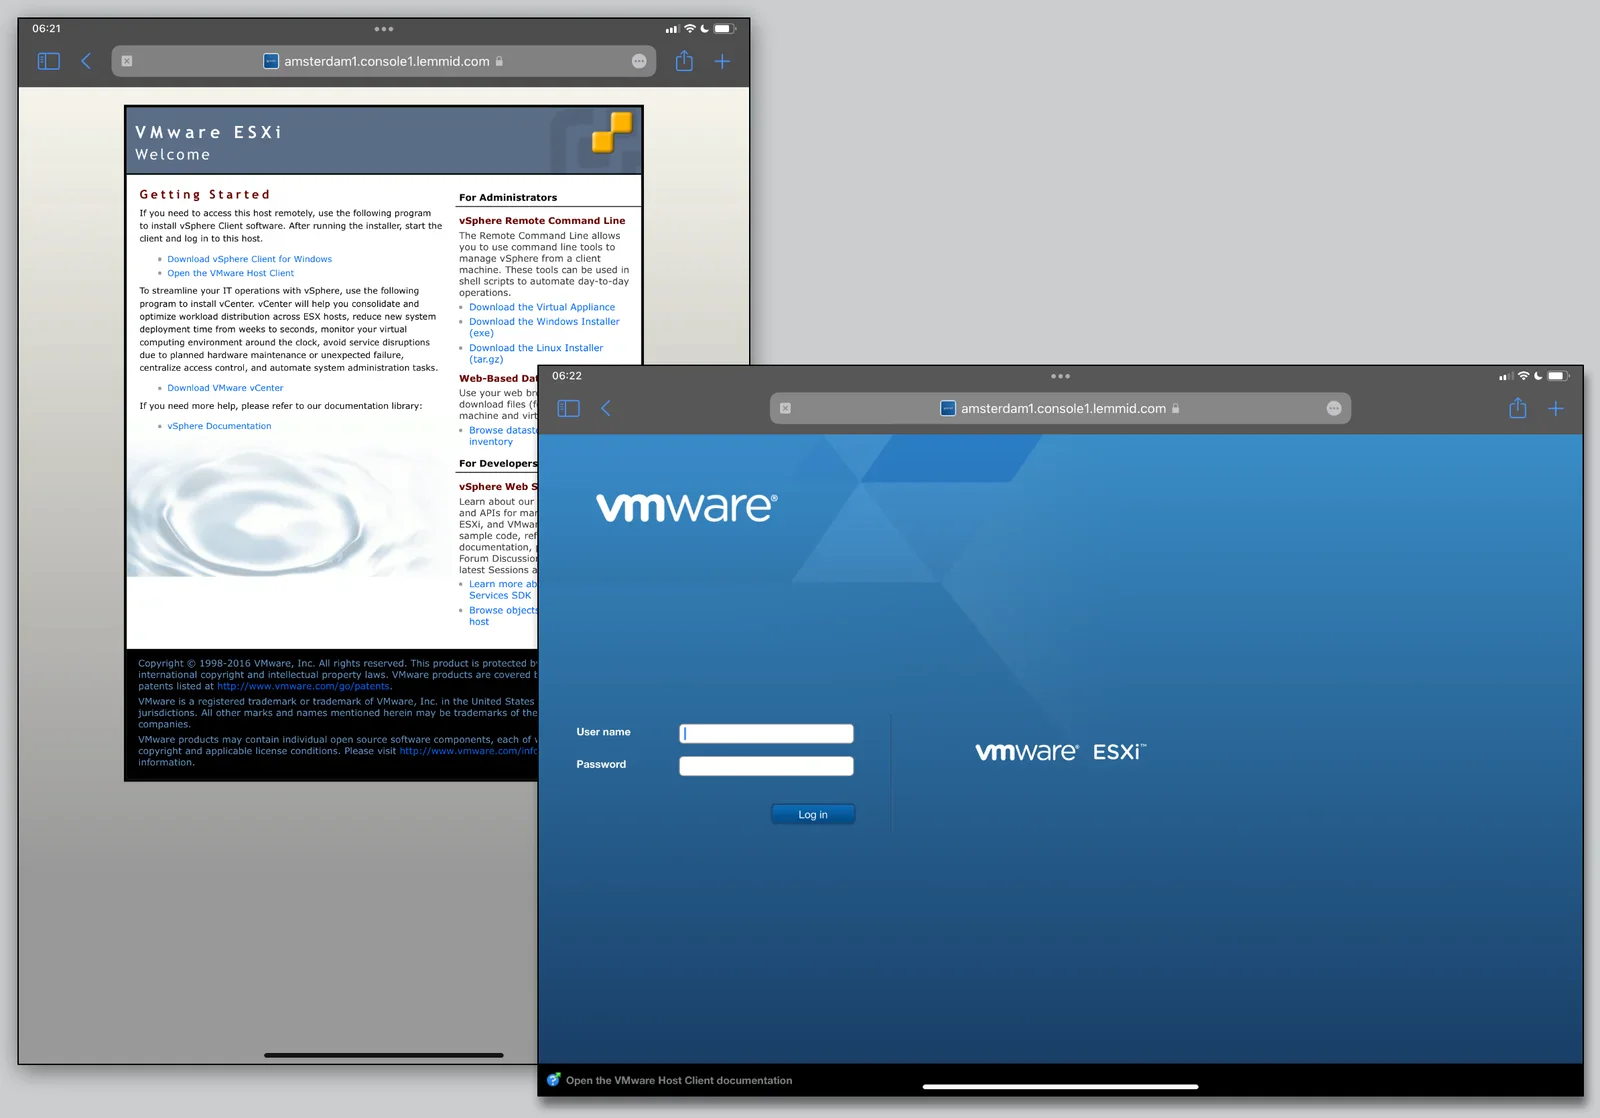
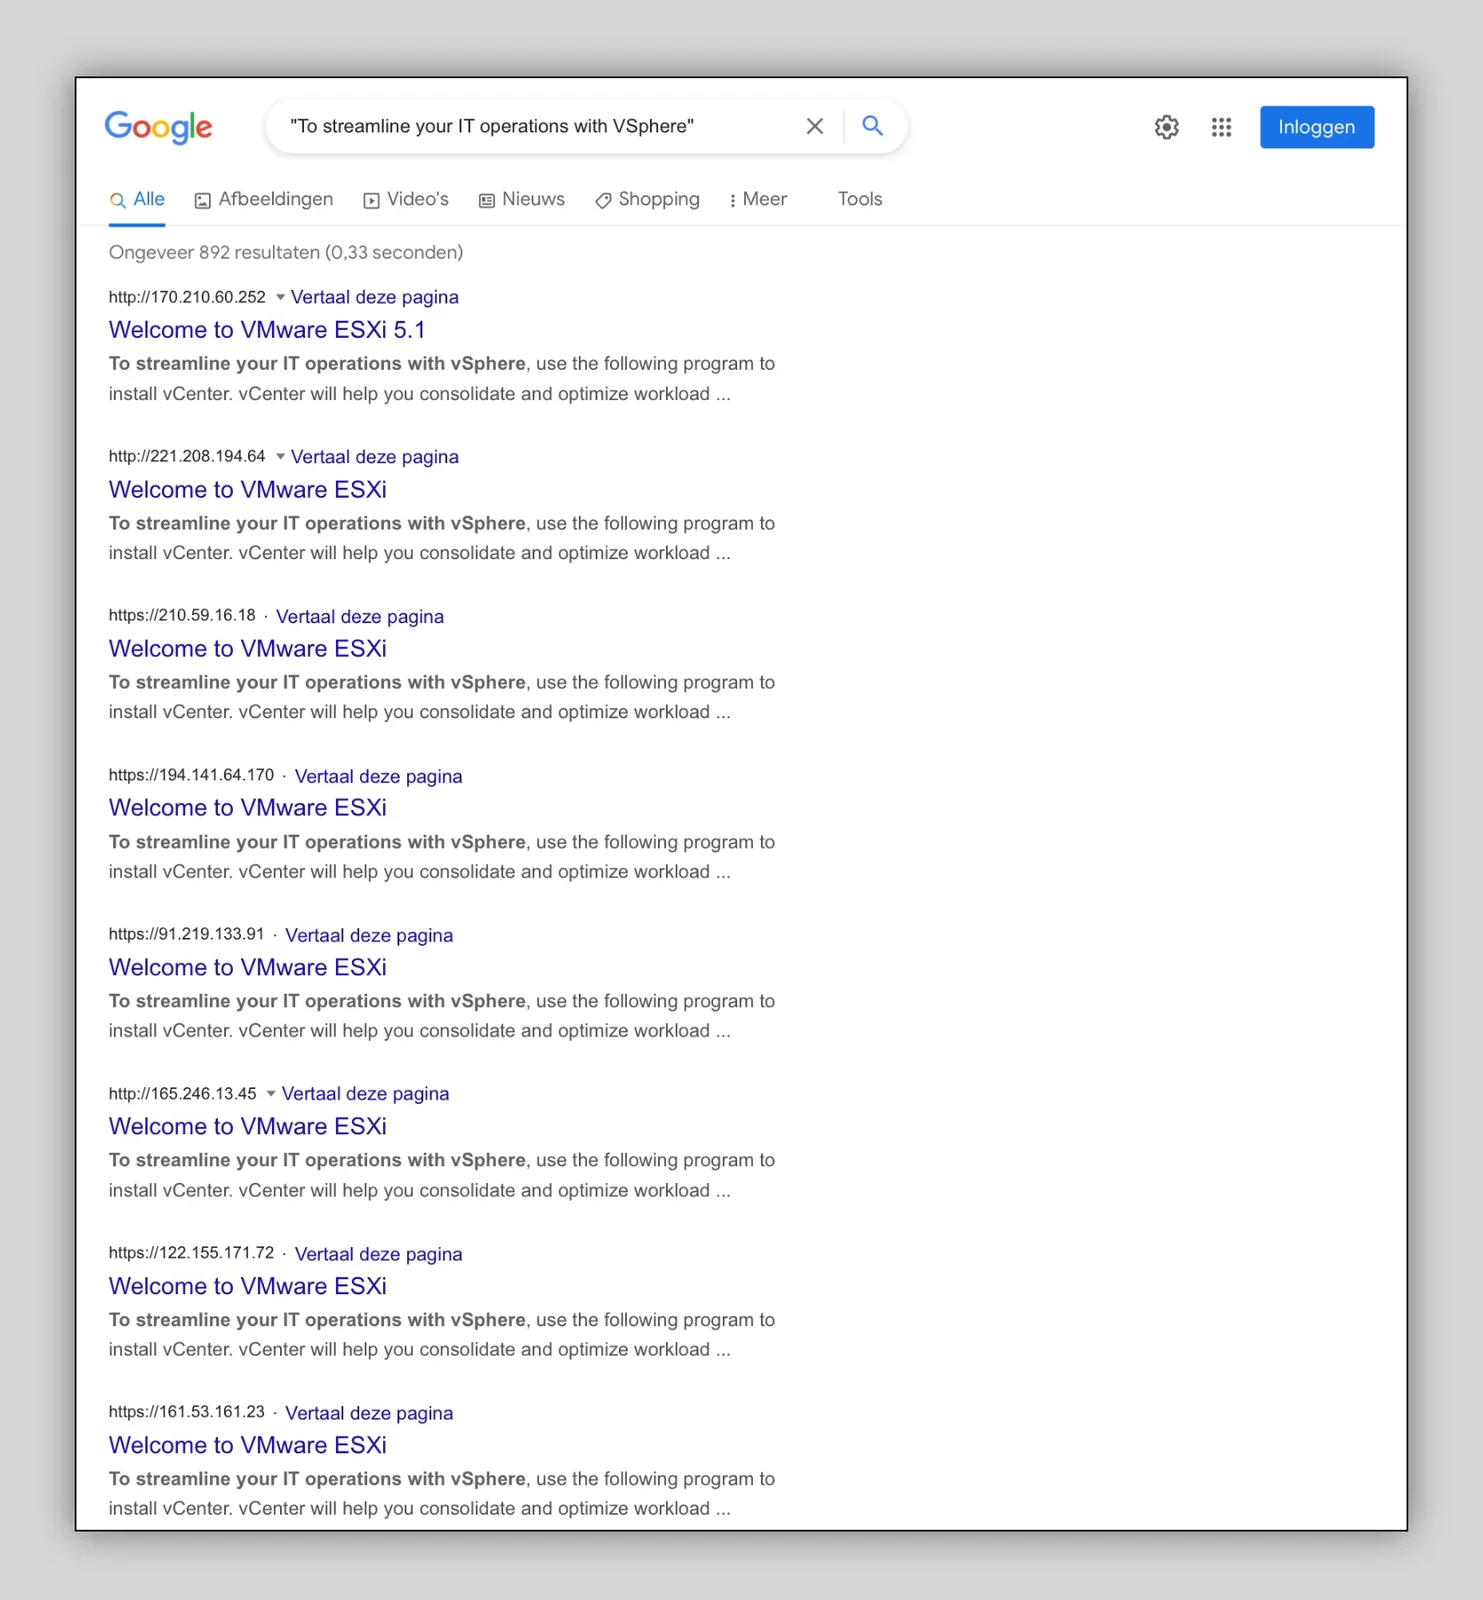
I malintenzionati cercano attivamente console di gestione esposte, sperando di trovarne una con una password debole o con note vulnerabilità di sicurezza. Libera l'esploratore curioso che è in te e usa semplicemente Google per trovare un bel po' di macchine esposte con una query speciale. Leggi il mio articolo sulle query speciali su Google se devi rinfrescare le tue abilità di ricerca.
Se lasci esposta la console di gestione, chiunque può provare ad accedere. Gli hacker e i loro bot automatici lo faranno di sicuro! L'accesso remoto per gli account utente locali di ESXi viene bloccato temporaneamente dopo vari tentativi di accesso falliti, per tutti! Può essere frustrante quando tu, da amministratore legittimo, hai bisogno di accedere alla console.
Seguendo i miei facili consigli di cybersicurezza la sicurezza di VMware ESXi si può migliorare nascondendo del tutto la console di gestione. Potresti essere tentato di usare un semplice firewall "copri tutto", ma pensa a quanto serve la console amministrativa: dà accesso vitale alle macchine virtuali in funzione. Vuoi davvero che i tuoi amministratori possano accedere all'interfaccia 24 ore su 24 da qualsiasi luogo, in caso di emergenza.
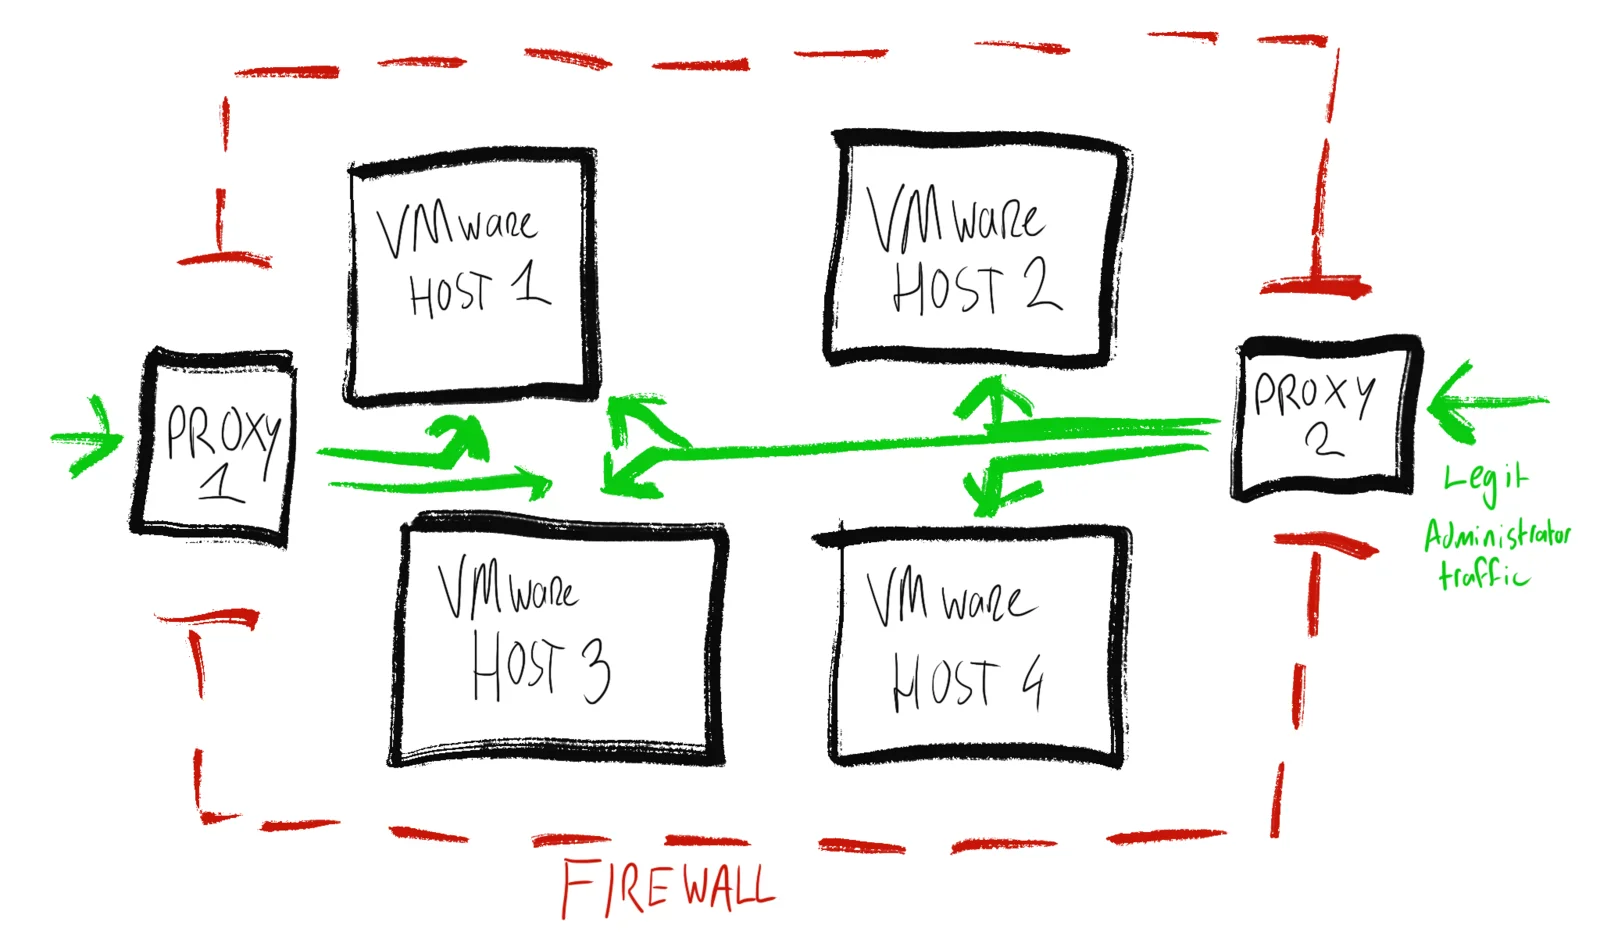
Quindi, invece di chiudere o nascondere completamente l'interfaccia di gestione, ho cercato un modo per consentire l'accesso in modo selettivo mantenendo un profilo online discreto. Poiché voglio che gli amministratori legittimi accedano all'interfaccia da qualsiasi parte del mondo, non potevo usare un semplice filtro sugli indirizzi IP. Con una macchina Debian GNU/Linux con nginx come server proxy, riesco a pre-autenticare il traffico verso la console di gestione.
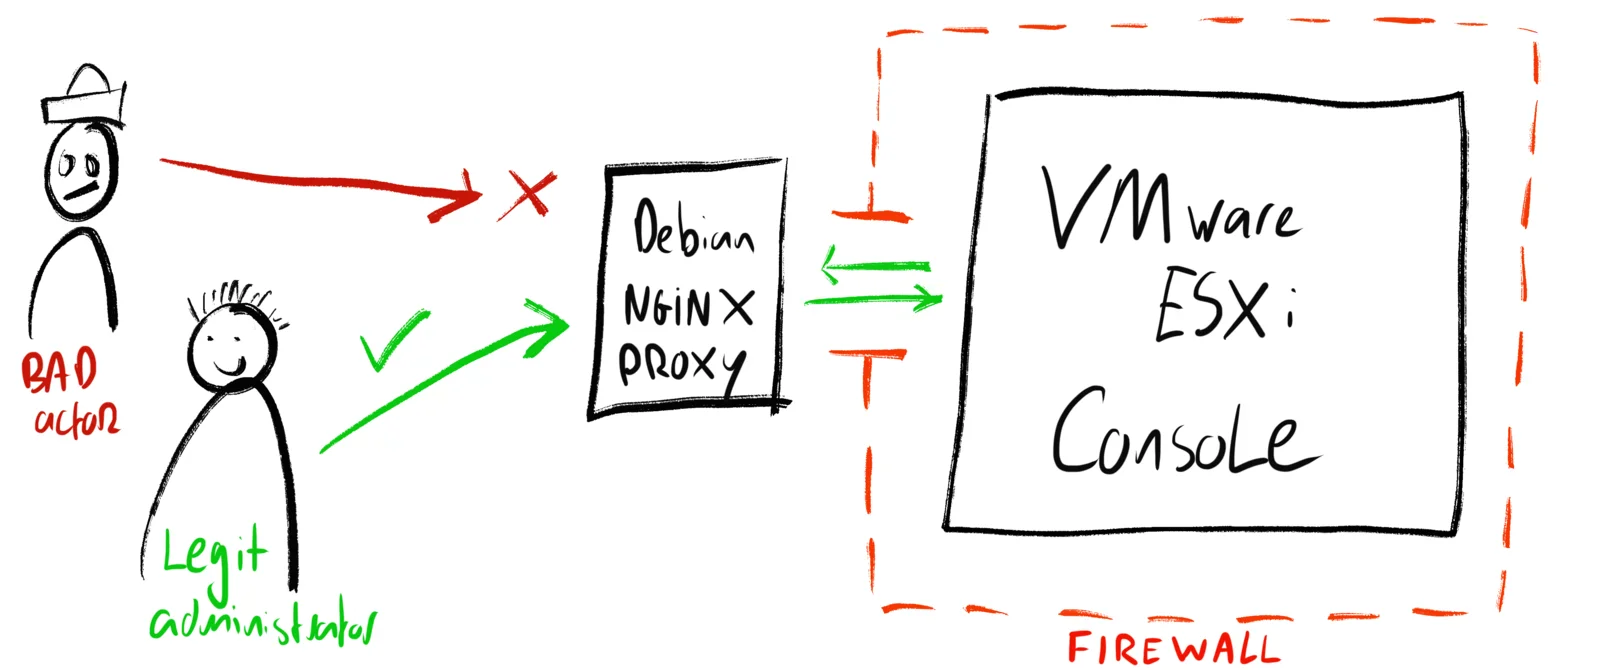
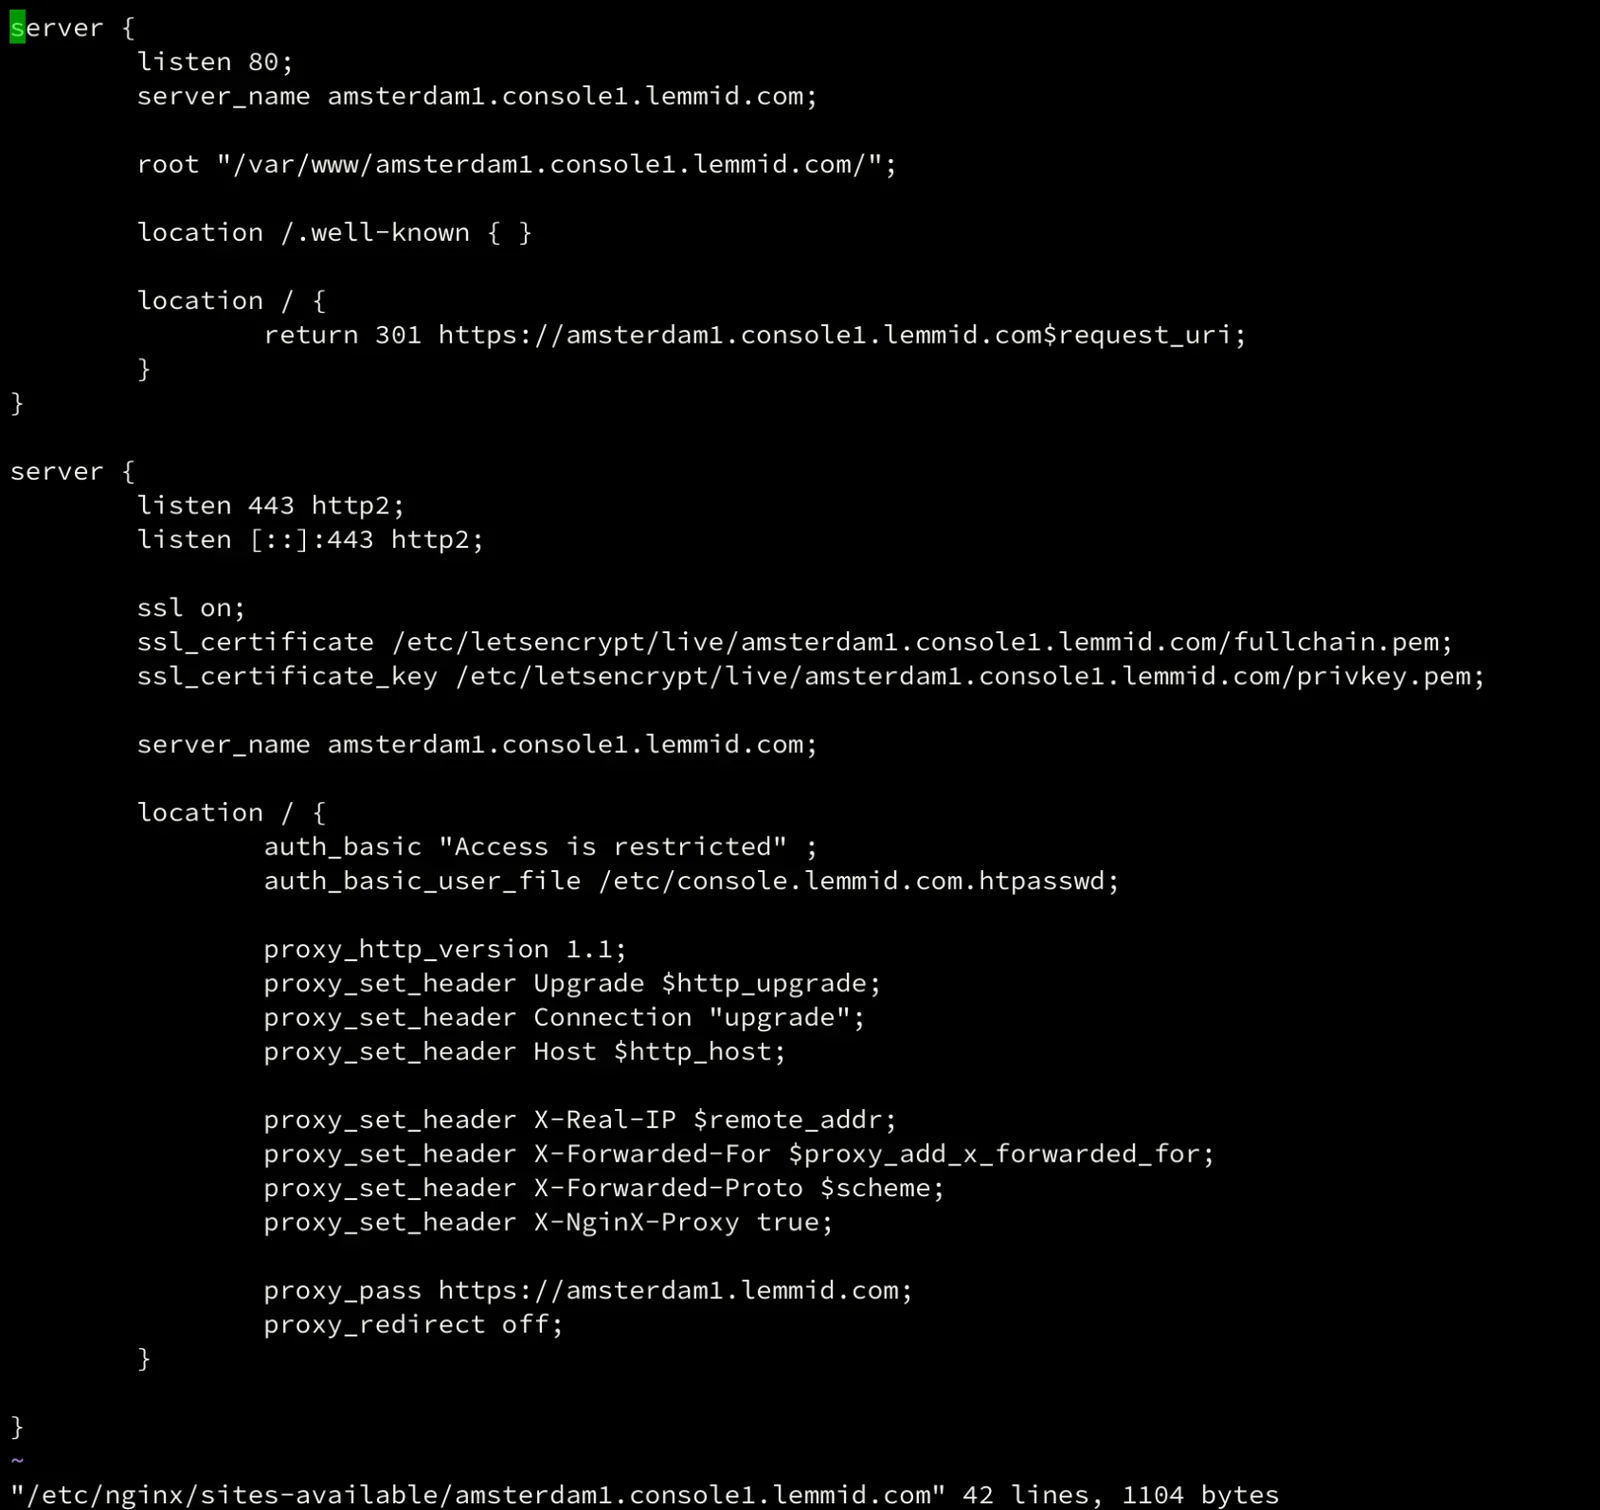
In questa configurazione la macchina Debian gira su una rete separata, su un hardware diverso, con un indirizzo IP fisso. Il server VMware accetta traffico solo da questo server proxy, grazie al suo firewall. Il server proxy filtra il traffico con l'autenticazione HTTP su SSL/TLS. Chiunque può collegarsi al server proxy, ma solo chi ha credenziali valide può raggiungere la console amministrativa di VMware. Per chiunque lo scansioni, il server proxy sembra un piccolissimo server web standard: una firma online molto discreta.
Aggiungi al mix un altro server proxy di un'altra rete su hardware diverso per evitare un singolo punto di guasto. Nginx può inoltrare il traffico autenticato a diverse console amministrative in base a nomi host diversi, permettendoti di riutilizzare un solo proxy per proteggere più macchine VMware. I server proxy possono essere configurati per usare l'autenticazione HTTP Basic con strumenti standard e semplici: consulta la documentazione di nginx per qualche suggerimento.
Conclusione
Usando nginx come proxy verso la console amministrativa puoi aggiungere un livello di autenticazione e creare una firma discreta per chiunque scansioni la tua rete. Questo migliora la sicurezza delle tue macchine VMware rendendole più difficili da trovare e da raggiungere. Gli amministratori legittimi possono comunque accedere alla console da qualsiasi computer, senza bisogno di una VPN o di un indirizzo IP pre-autenticato. Malintenzionati, hacker e bot faranno fatica a trovarti. Ti nascondi in bella vista!