Proteger VMware ESXi
Mejora la seguridad con un cortafuegos y un servidor proxy
- Publicado
- Actualizado
- (creado )
- Escrito por
- Willem L. Middelkoop
- Temas
- nube · ciberseguridad · linux · redes · servidor · web
- Versión humana de este artículo
- https://willem.com/es/2021-08-31_proteger-vmware-esxi/
- English
- Protecting VMware ESXi
- Nederlands
- VMware ESXi beveiligen
- Deutsch
- VMware ESXi schützen
- Français
- Protéger VMware ESXi
- Italiano
- Proteggere VMware ESXi
- Português
- Proteger o VMware ESXi
- Papiamentu
- Protehá VMware ESXi
- Frysk
- VMware ESXi beskermje
- Idiomas
- Traducido del original en inglés por un modelo de lenguaje en dos pasadas (traducción y corrección) con un glosario y un corrector ortográfico; aún no revisado por un hablante nativo.
Resumen
A raíz de un incidente en un servidor, detecté una posible brecha de seguridad. La máquina afectada ejecutaba VMware ESXi, un hipervisor bare metal que se usa para ejecutar servidores privados virtuales. En modo independiente, una consola de administración web da control total sobre la infraestructura, y eso supone un riesgo.
Texto completo
Un servidor grande y potente ofrece una cantidad enorme de capacidad de cálculo, a menudo mucha más de la que necesita una sola aplicación. Con la virtualización, los operadores de nube optimizan el uso del hardware cargando de forma dinámica varias máquinas virtuales en una sola máquina física.
Las máquinas físicas con VMware ESXi se gestionan como una red vSphere centralizada o como máquinas independientes. Los administradores crean, gestionan y configuran las máquinas virtuales a través de una potente interfaz web. Sin una red vSphere centralizada, necesitan esa interfaz web, pero exponerla en internet atrae una atención no deseada de los hackers.
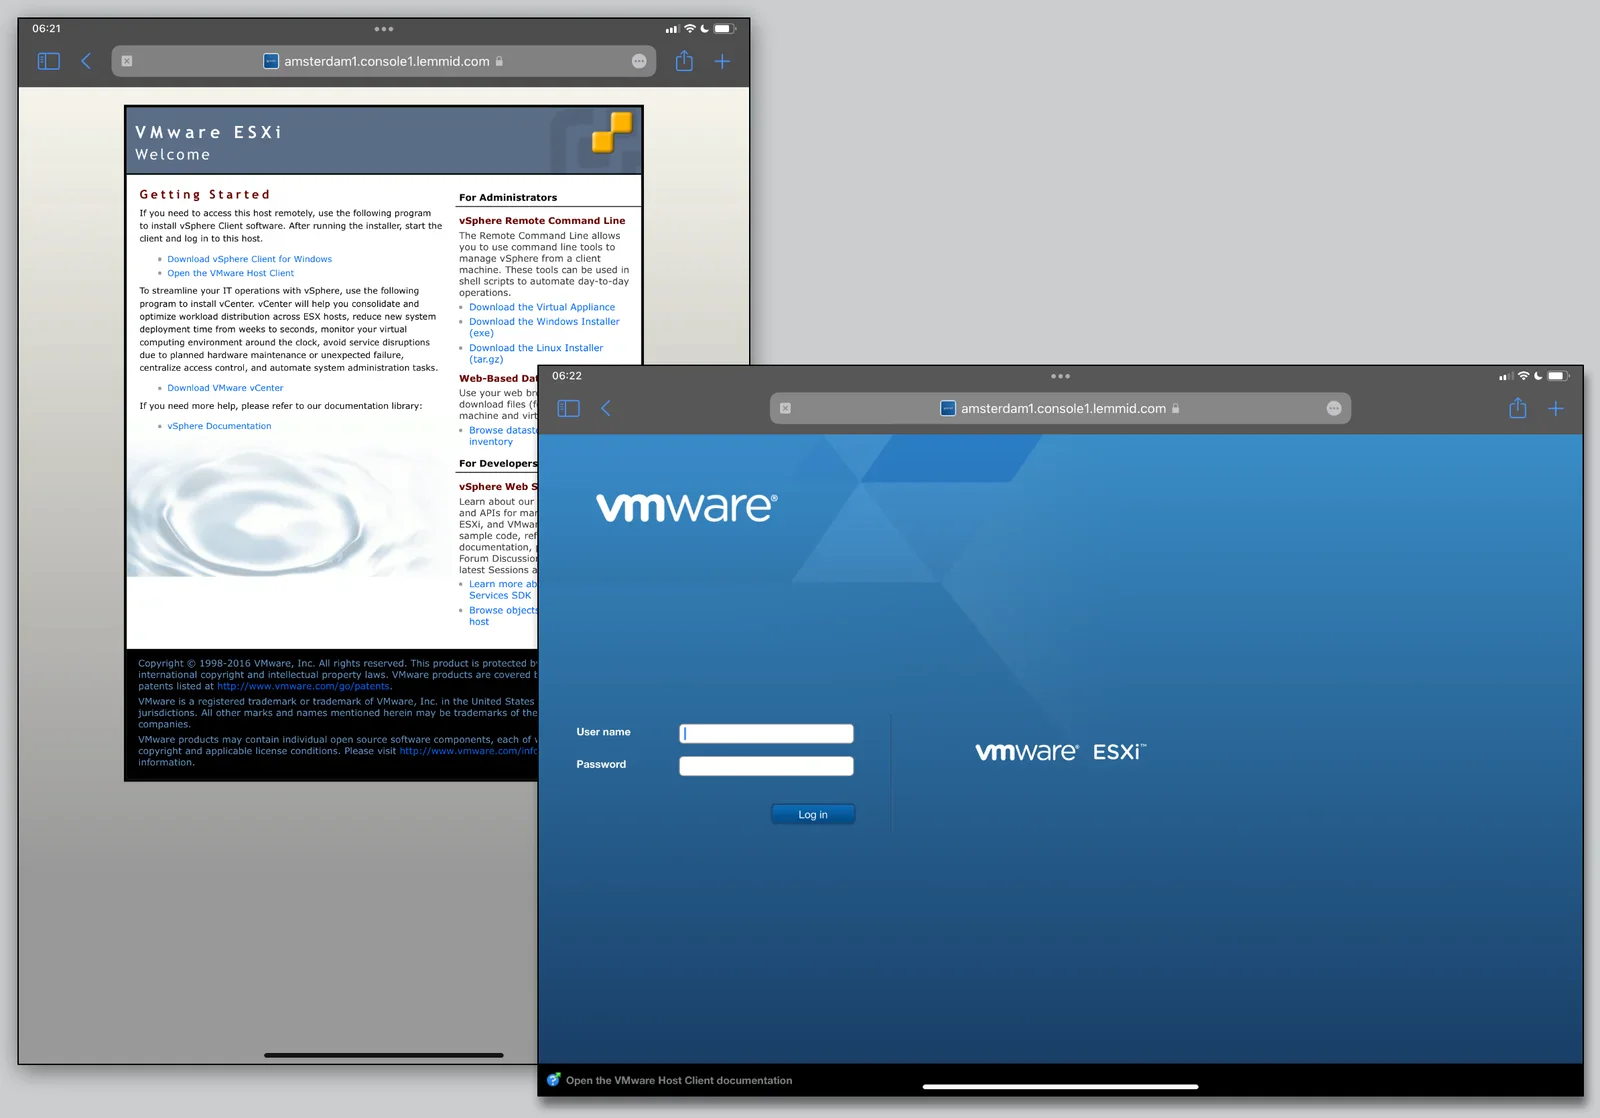
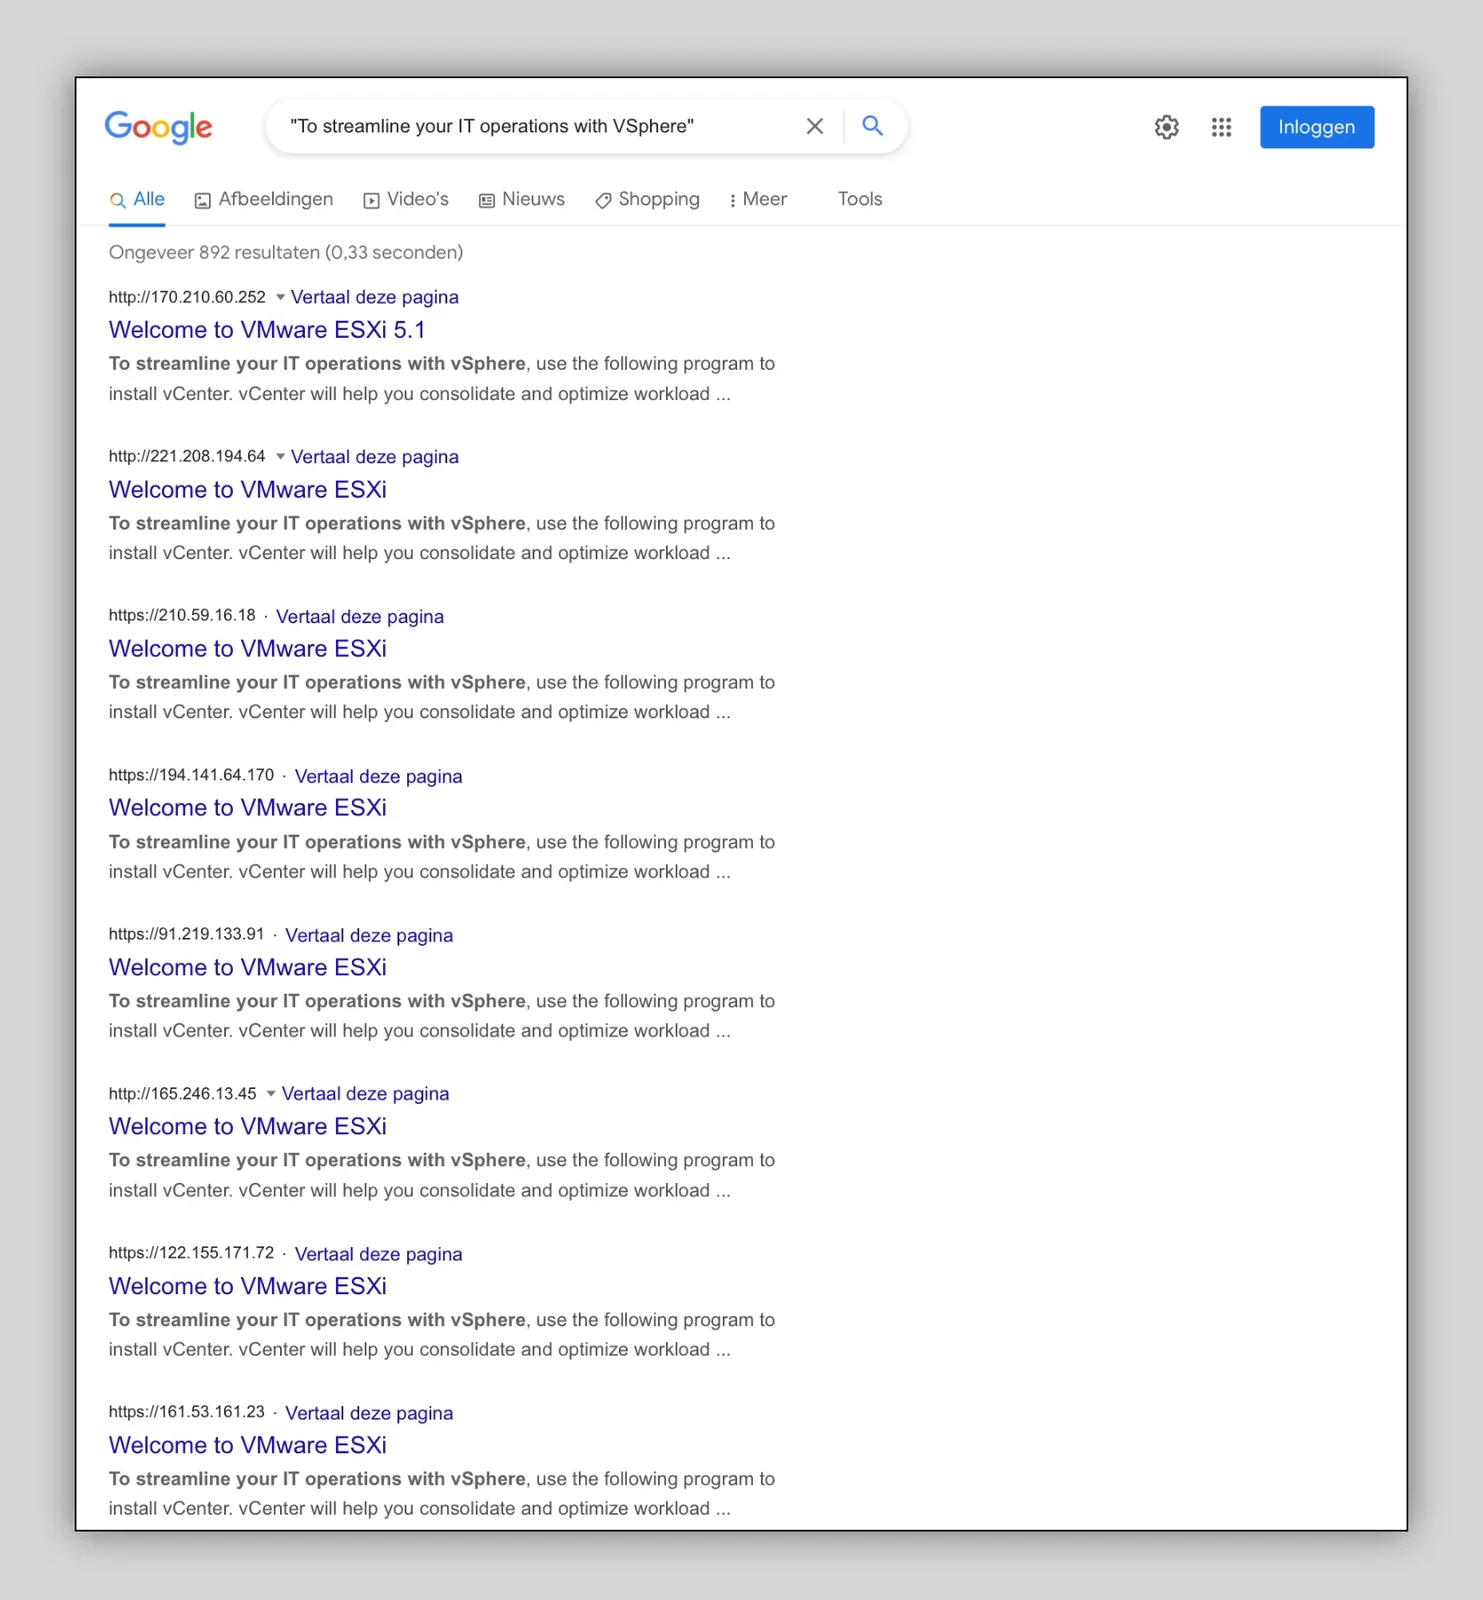
Los atacantes buscan activamente consolas de administración expuestas, con la esperanza de dar con alguna con una contraseña débil o con vulnerabilidades de seguridad conocidas. Saca el explorador curioso que llevas dentro y usa Google para encontrar un montón de máquinas expuestas con una búsqueda especial. Si necesitas repasar tus trucos de búsqueda, mira mi artículo sobre búsquedas especiales en Google.
Si dejas la consola de administración expuesta, cualquiera puede intentar iniciar sesión. ¡Los hackers y sus bots automáticos seguro que lo harán! El acceso remoto de las cuentas de usuario locales de ESXi se bloquea temporalmente tras varios intentos fallidos de inicio de sesión... ¡para todo el mundo! Eso puede resultar frustrante cuando tú, como administrador legítimo, necesitas entrar en la consola.
Siguiendo mis propios consejos sencillos de ciberseguridad, la seguridad de VMware ESXi mejora si escondes la consola de administración por completo. Quizá te tiente usar un cortafuegos sencillo que «lo tape todo», pero ten en cuenta para qué sirve la consola: da acceso vital a las máquinas virtuales en marcha. En caso de emergencia, quieres que tus administradores puedan entrar en la interfaz a cualquier hora y desde cualquier sitio.
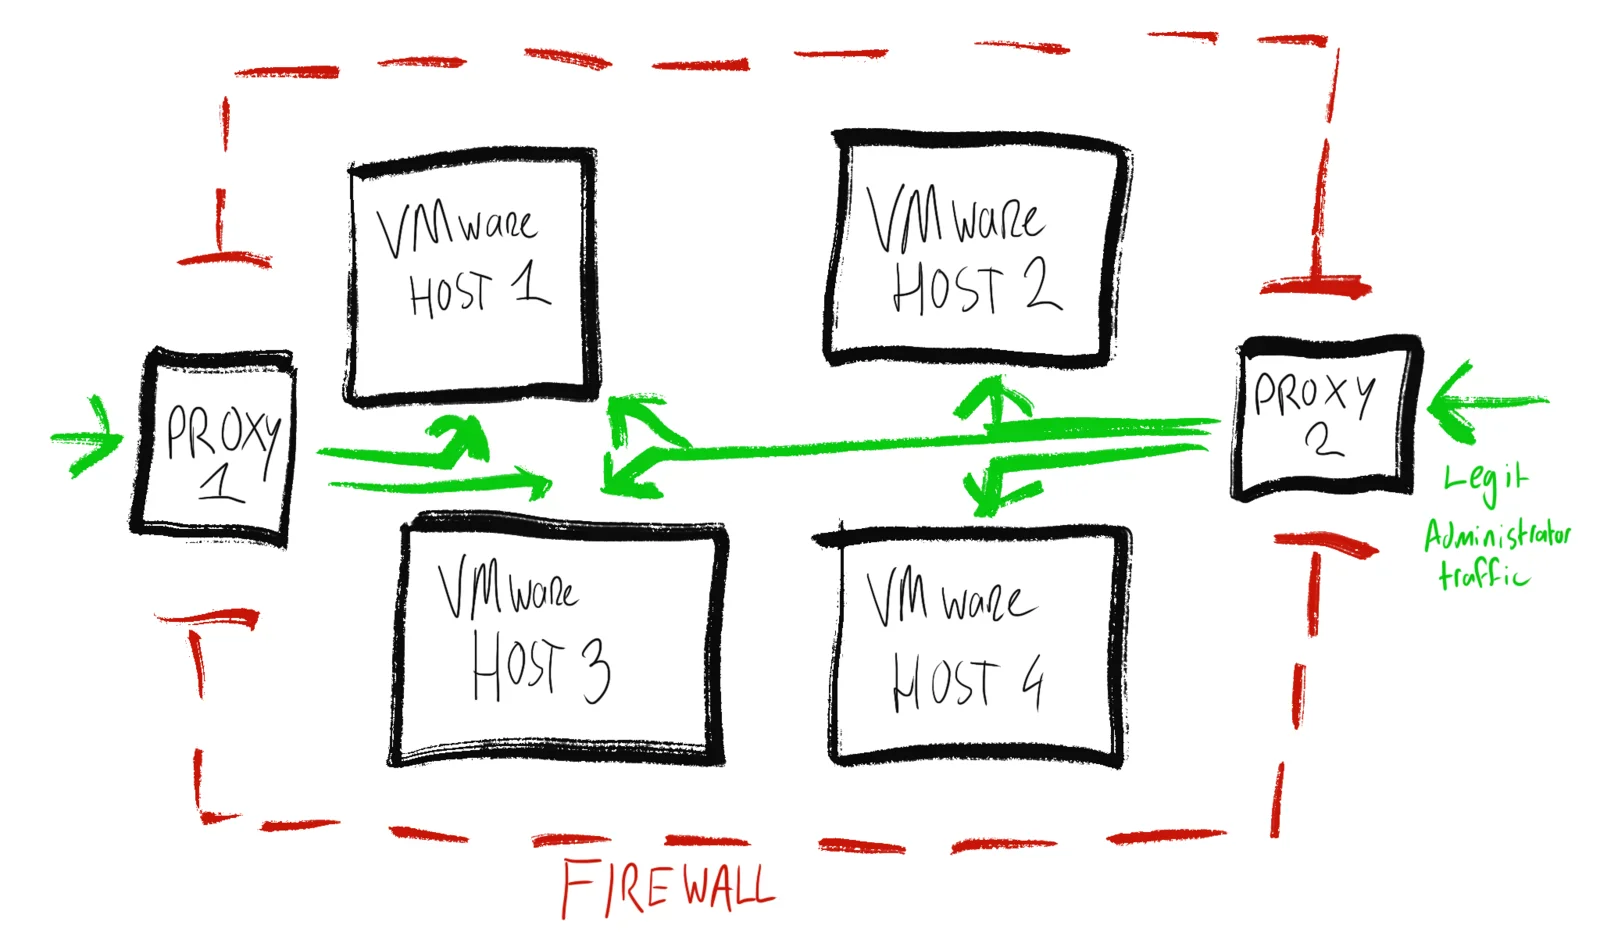
Así que, en lugar de cerrar o esconder del todo la interfaz de administración, busqué una forma de permitir el acceso de manera selectiva sin dejar de pasar desapercibido en la red. Como quiero que los administradores legítimos puedan entrar desde cualquier parte del mundo, no podía usar un simple filtro por dirección IP. Con una máquina Debian GNU/Linux que hace de servidor proxy con nginx, puedo preautenticar el tráfico hacia la consola de administración.
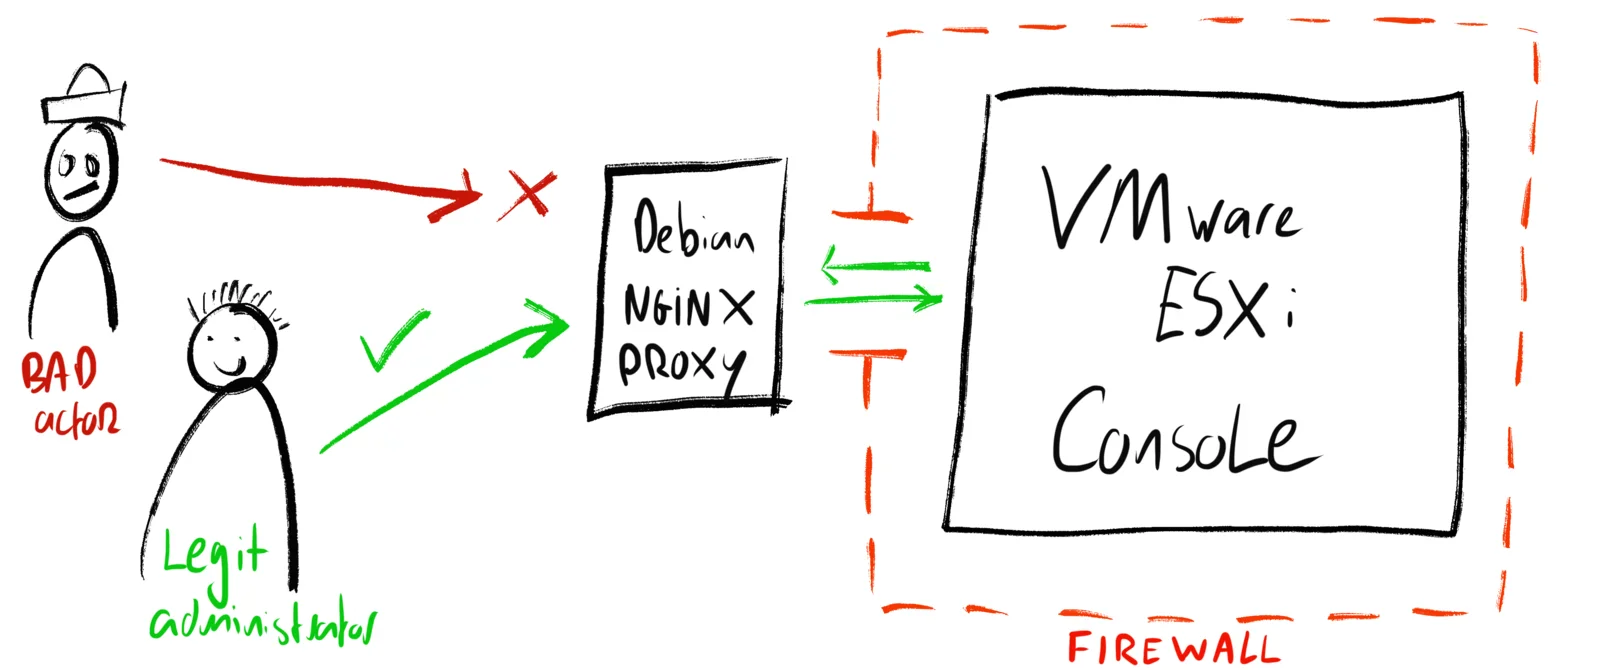
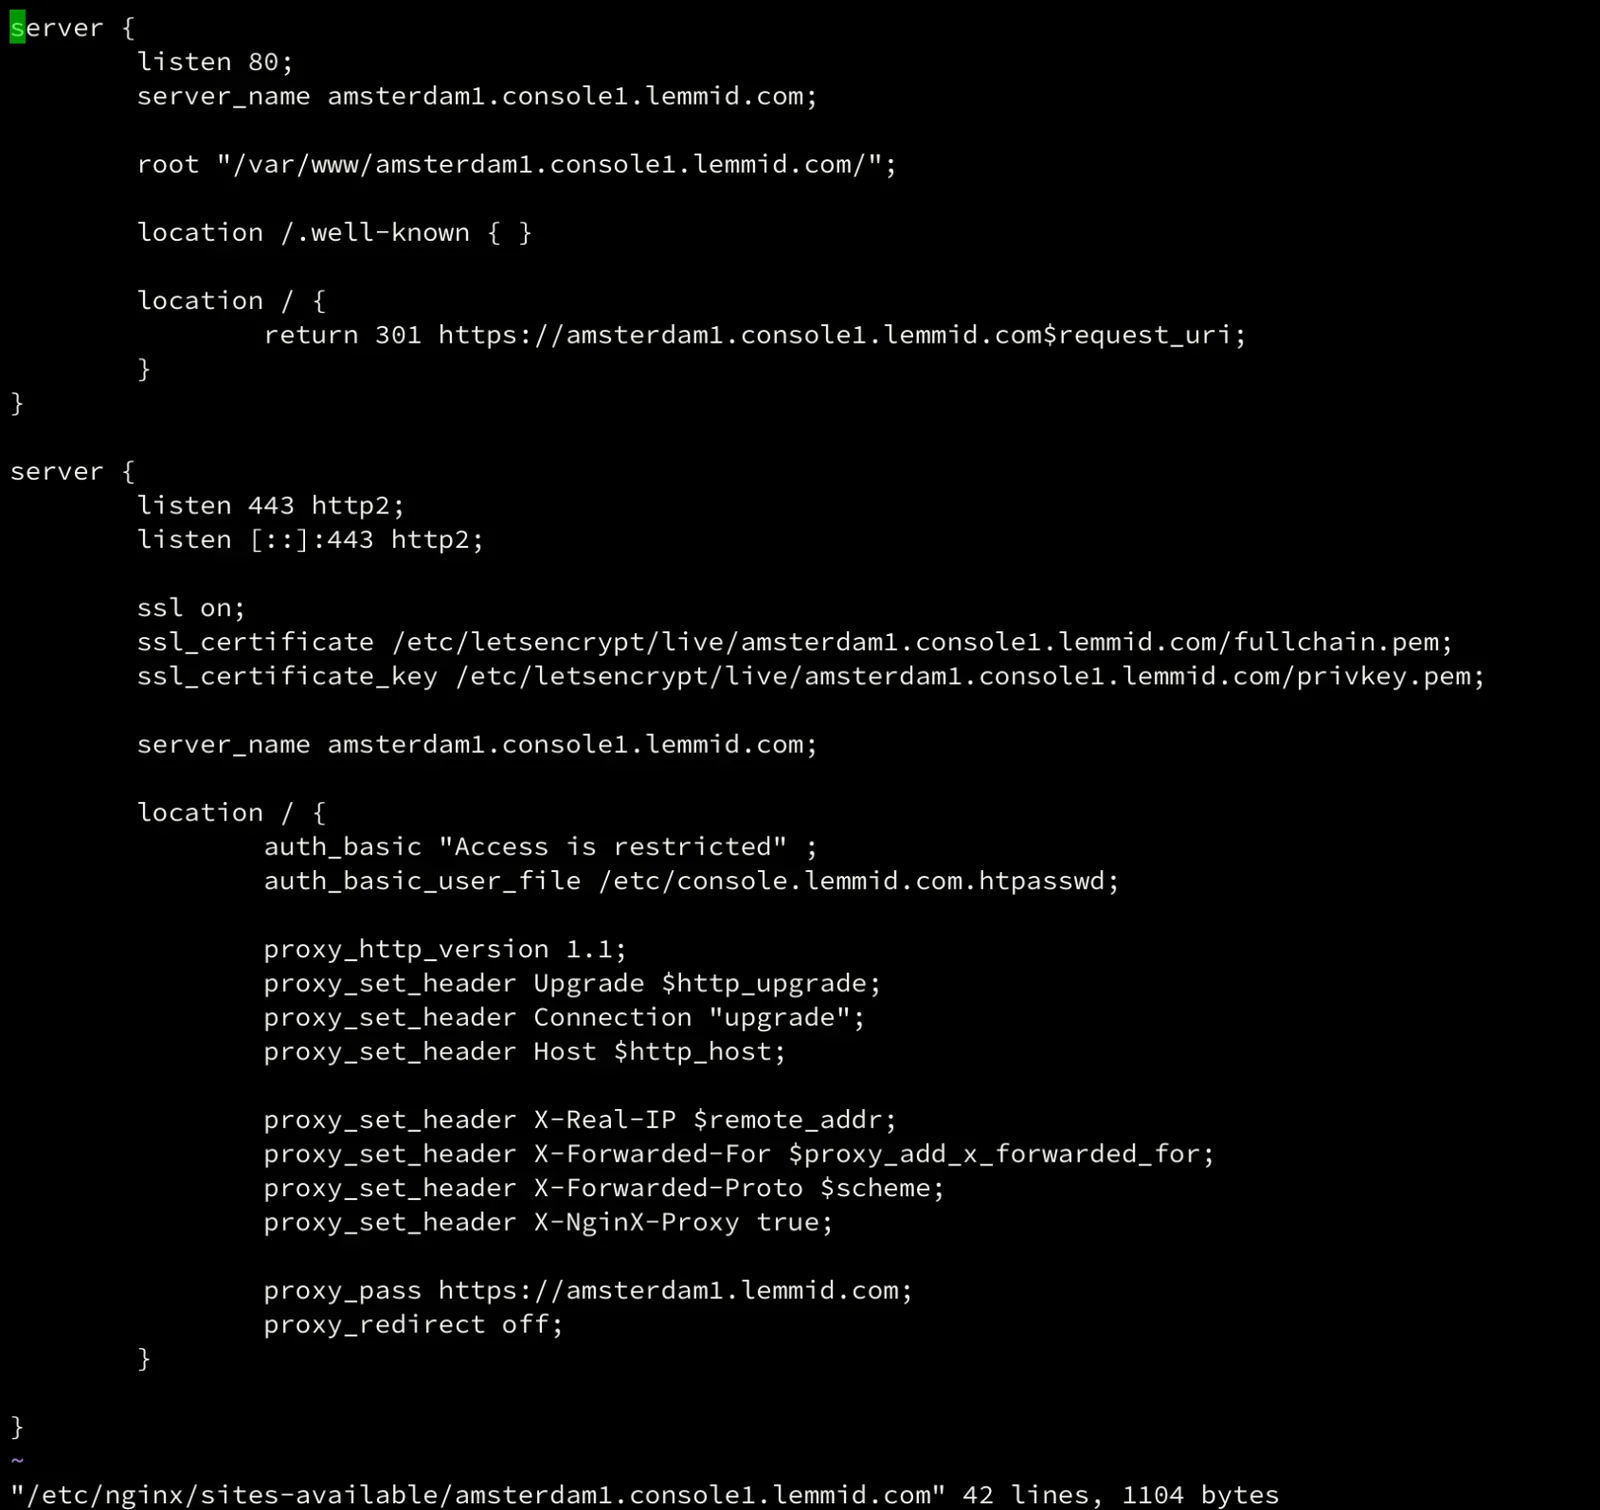
En esta configuración, la máquina Debian funciona en una red aparte, en hardware distinto y con una dirección IP fija. El servidor VMware solo acepta, mediante su cortafuegos, el tráfico de este proxy. El proxy filtra el tráfico con autenticación HTTP sobre SSL/TLS. Cualquiera puede conectarse al proxy, pero solo quien tenga credenciales válidas llega a la consola de administración de VMware. Para cualquiera que lo escanee, el proxy parece un servidor web diminuto y corriente, así que deja una huella en línea discreta.
Si añades otro proxy en otra red y con hardware distinto, evitas tener un único punto de fallo. Nginx puede reenviar el tráfico autenticado a distintas consolas de administración según el nombre de host, de modo que un solo proxy sirve para proteger varias máquinas VMware. Los proxies pueden configurarse con autenticación HTTP básica usando herramientas estándar y sencillas; en la documentación de nginx tienes consejos para ello.
Conclusión
Si usas nginx como proxy hacia la consola de administración, añades una capa de autenticación y creas una huella discreta para cualquiera que escanee tu red. Así mejoras la seguridad de tus máquinas VMware, porque son más difíciles de encontrar y de acceder. Los administradores legítimos siguen entrando en la consola desde cualquier ordenador, sin necesidad de VPN ni de una dirección IP preautenticada. A los malos, a los hackers y a los bots les costará encontrarte. ¡Te escondes a plena vista!