Besuch einer internationalen Hackerkonferenz
OWASP Global AppSec Amsterdam
- Veröffentlicht
- Aktualisiert
- (erstellt )
- Geschrieben von
- Willem L. Middelkoop
- Themen
- Amsterdam · Nintendo · Cybersicherheit · Daten · Hacking · Menschen · Arbeit
- Menschliche Version dieses Beitrags
- https://willem.com/de/2019-09-27_besuch-einer-internationalen-hackerkonferenz/
- English
- Visiting an international hackers conference
- Nederlands
- Het bezoeken van een internationale hackersconferentie
- Español
- Visita a una conferencia internacional de hackers
- Français
- Visite d'une conférence internationale de hackers
- Italiano
- Visita a una conferenza internazionale di hacker
- Português
- Visitar uma conferência internacional de hackers
- Papiamentu
- Bishita un konferensia internashonal di hacker
- Frysk
- In ynternasjonale hackerskonferinsje besykje
- Sprachen
- Aus dem englischen Original von einem Sprachmodell in zwei Durchgängen (Übersetzung und Korrektur) mit Glossar und Rechtschreibprüfung übersetzt; noch nicht von einem Muttersprachler gelesen.
Zusammenfassung
Diesen Monat hatte ich das Glück, bei der Global AppSec Amsterdam dabei zu sein, einer internationalen Konferenz für Hacker und Sicherheitsexperten. Es gab Vorträge von ehemaligen Geheimdienstmitarbeitern, Bug-Bounty-Jägern, Wissenschaftlern und Softwareanbietern. Ich habe einiges über die neuesten Hacking-Techniken gelernt, interessante Leute getroffen und ein paar coole Retro-Spiele gespielt. Lies weiter für mehr.
Volltext
OWASP Foundation und Global AppSec Amsterdam
Die OWASP Foundation ist eine gemeinnützige Organisation, die Tools, Dokumentation, Foren und Konferenzen rund um Softwaresicherheit schafft. OWASP ist etwas Besonderes, weil es frei von kommerziellem Druck ist und zu keinem Technologieunternehmen gehört. Die Organisation betrachtet Anwendungssicherheit als ein Problem von Menschen, Prozessen und Technologie, denn die wirksamsten Ansätze verbessern alle drei Bereiche. Mehr über OWASP findest du auf https://www.owasp.org.
Die Global-AppSec-Veranstaltungen finden überall auf der Welt statt. Im September gab es eine in meiner Heimatstadt Amsterdam. Schau in den Terminplan, um herauszufinden, ob OWASP auch in deine Stadt kommt.
Wenn Cybersicherheit ernst wird: Terroristen zur Strecke bringen
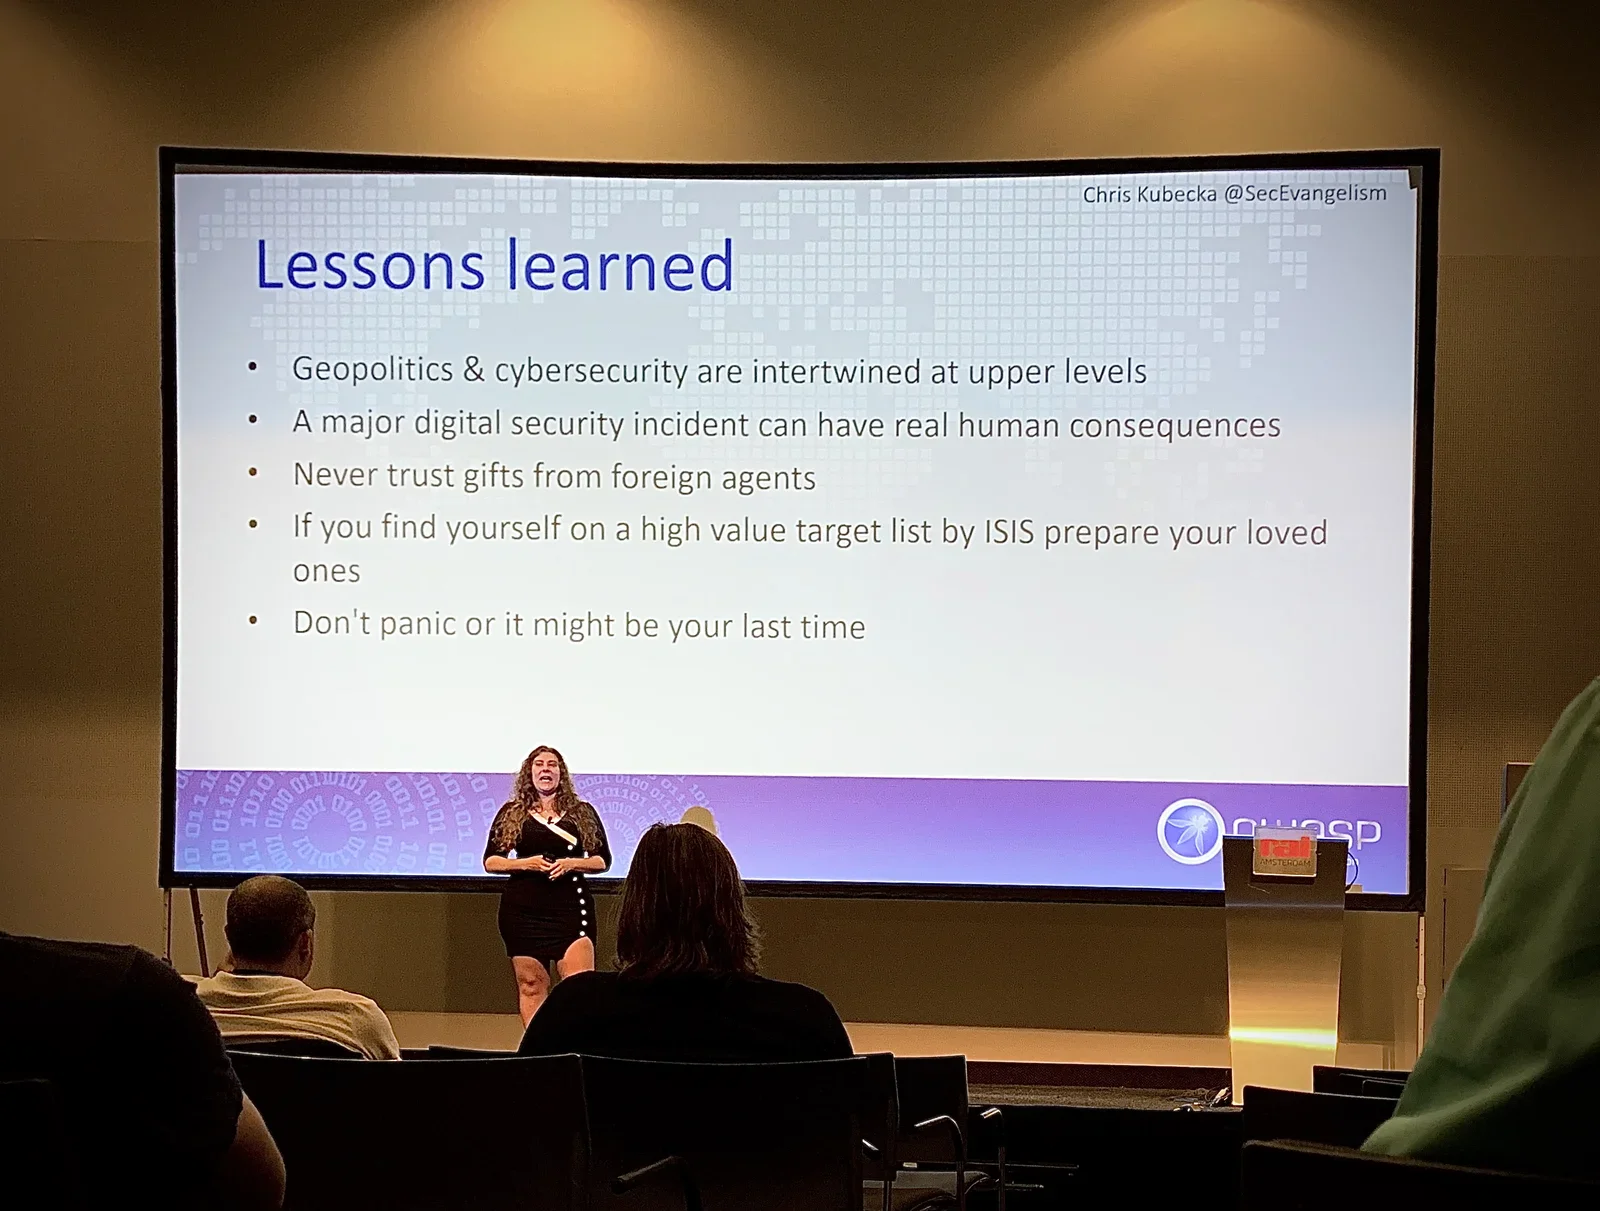
Eine der beeindruckendsten Geschichten erzählte Chris Kubecka. Sie hat für die US Air Force und das United States Space Command gearbeitet und ist Forscherin für Computersicherheit und Spezialistin für Cyberkriegsführung.
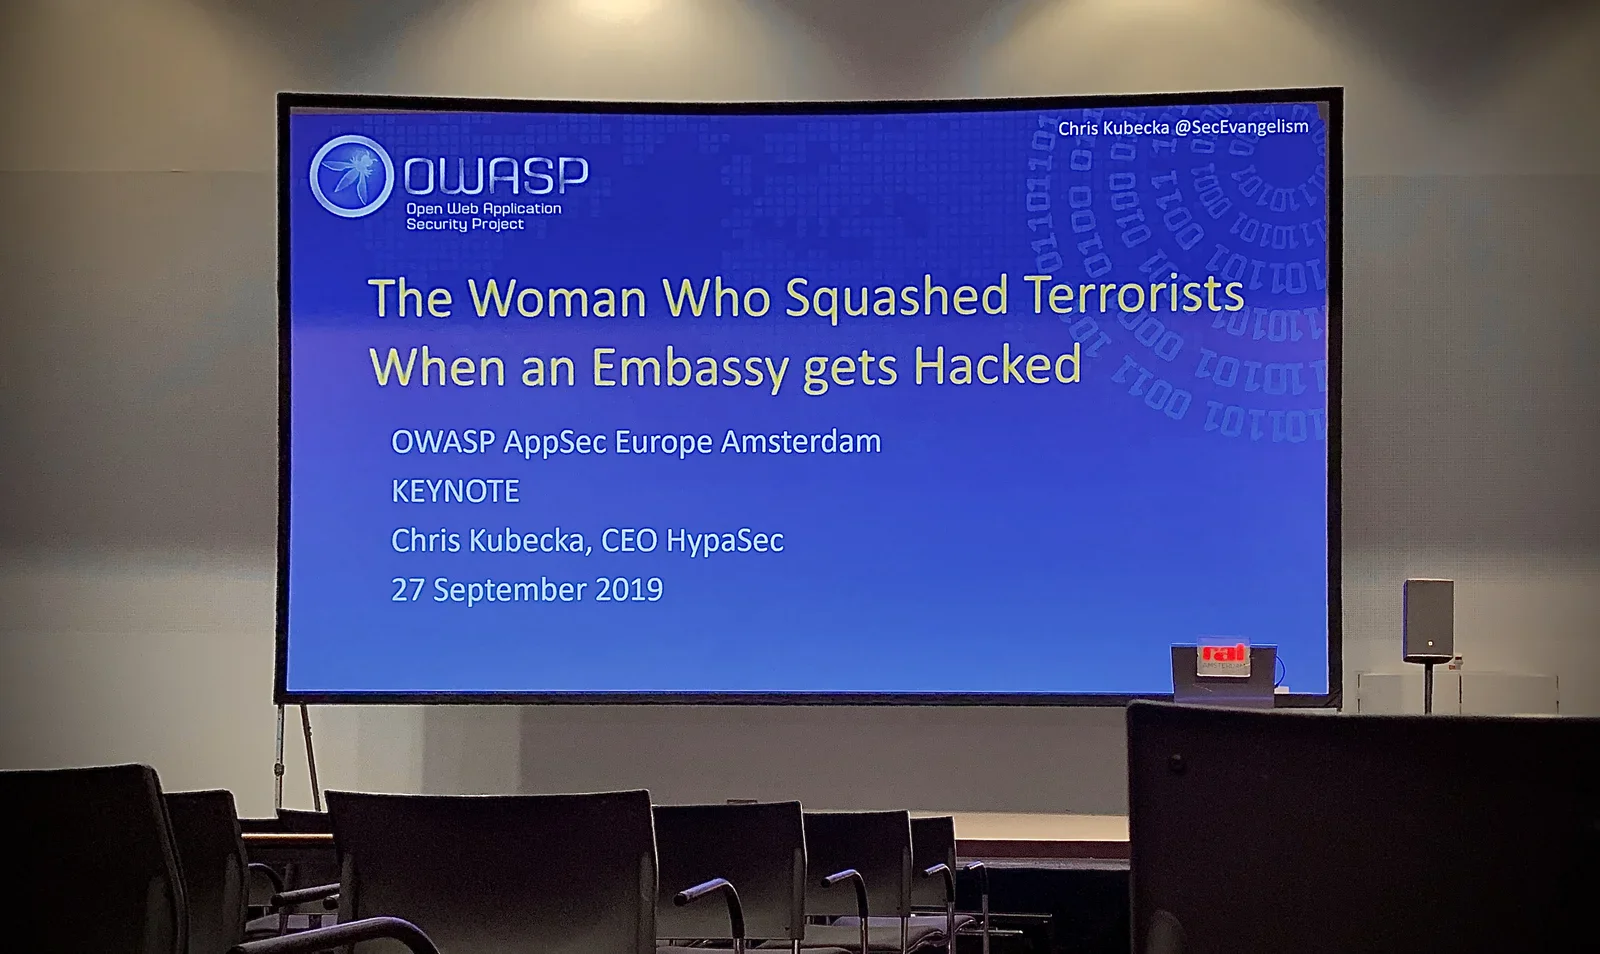
Sie sprach über ihre Arbeit in der Botschaft von Saudi-Arabien in Den Haag. Es war hochinteressant zu hören, wie die örtliche Polizei, das diplomatische Korps und Spezialagenten eingebunden waren, um am Ende einen Bombenanschlag auf das Kurhaus in Scheveningen zu verhindern. Bei solchen Geschichten wird dir klar, dass nicht alles, was passiert, in den Nachrichten landet!
Kaffee und Spiele
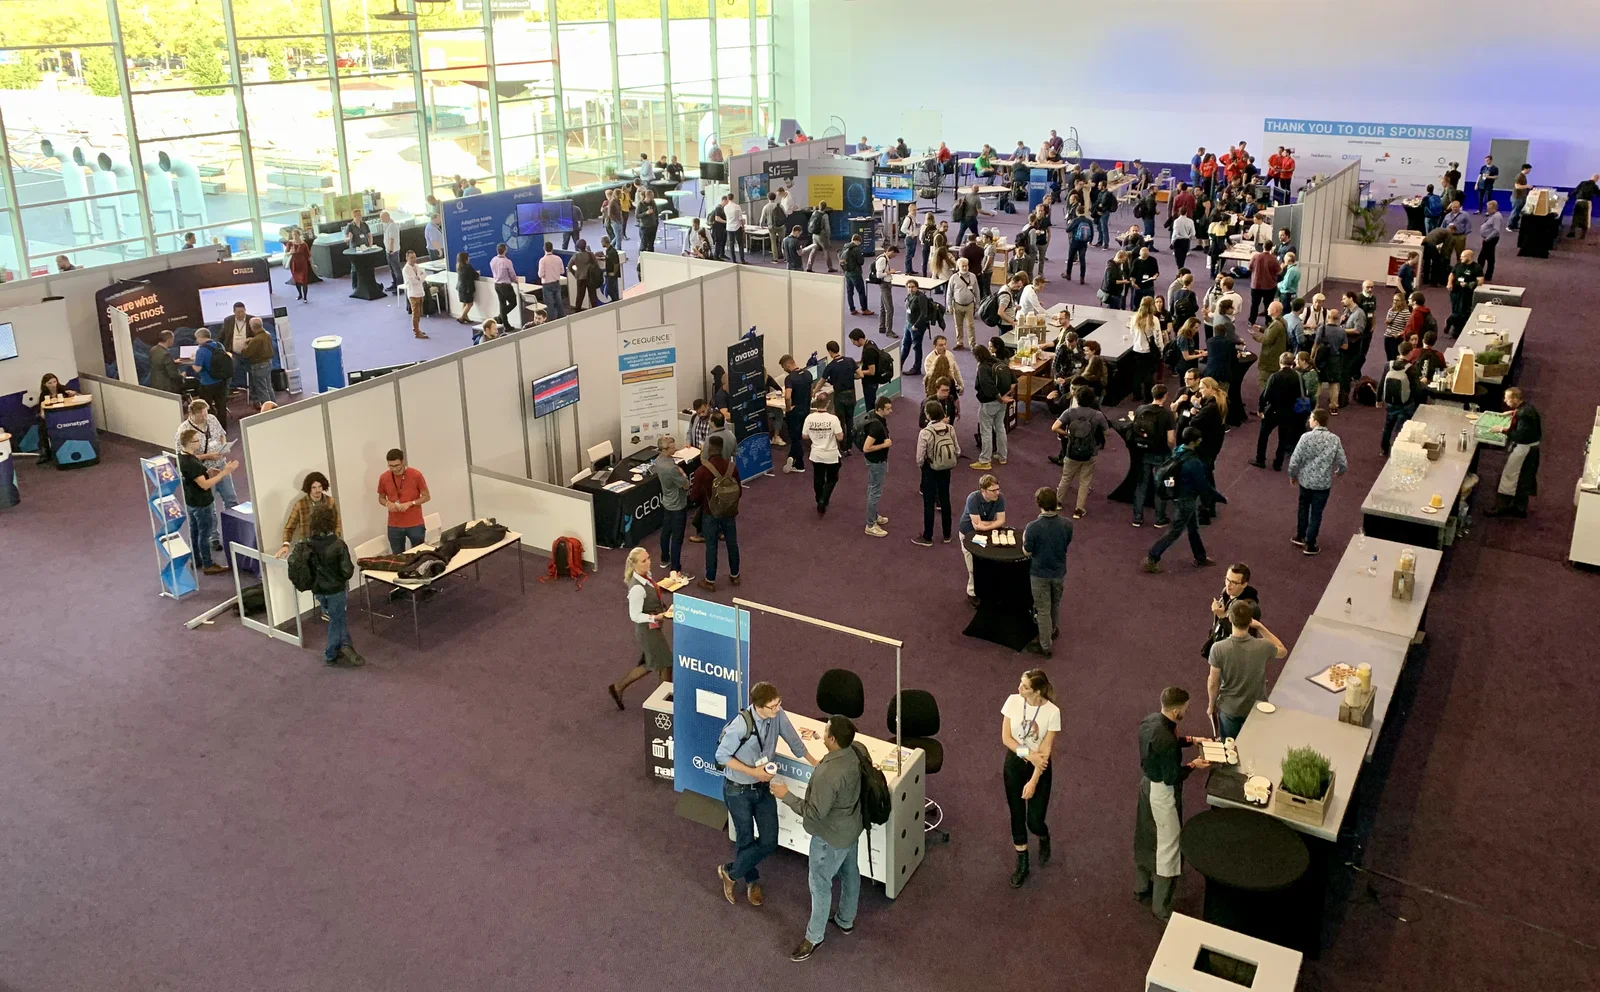
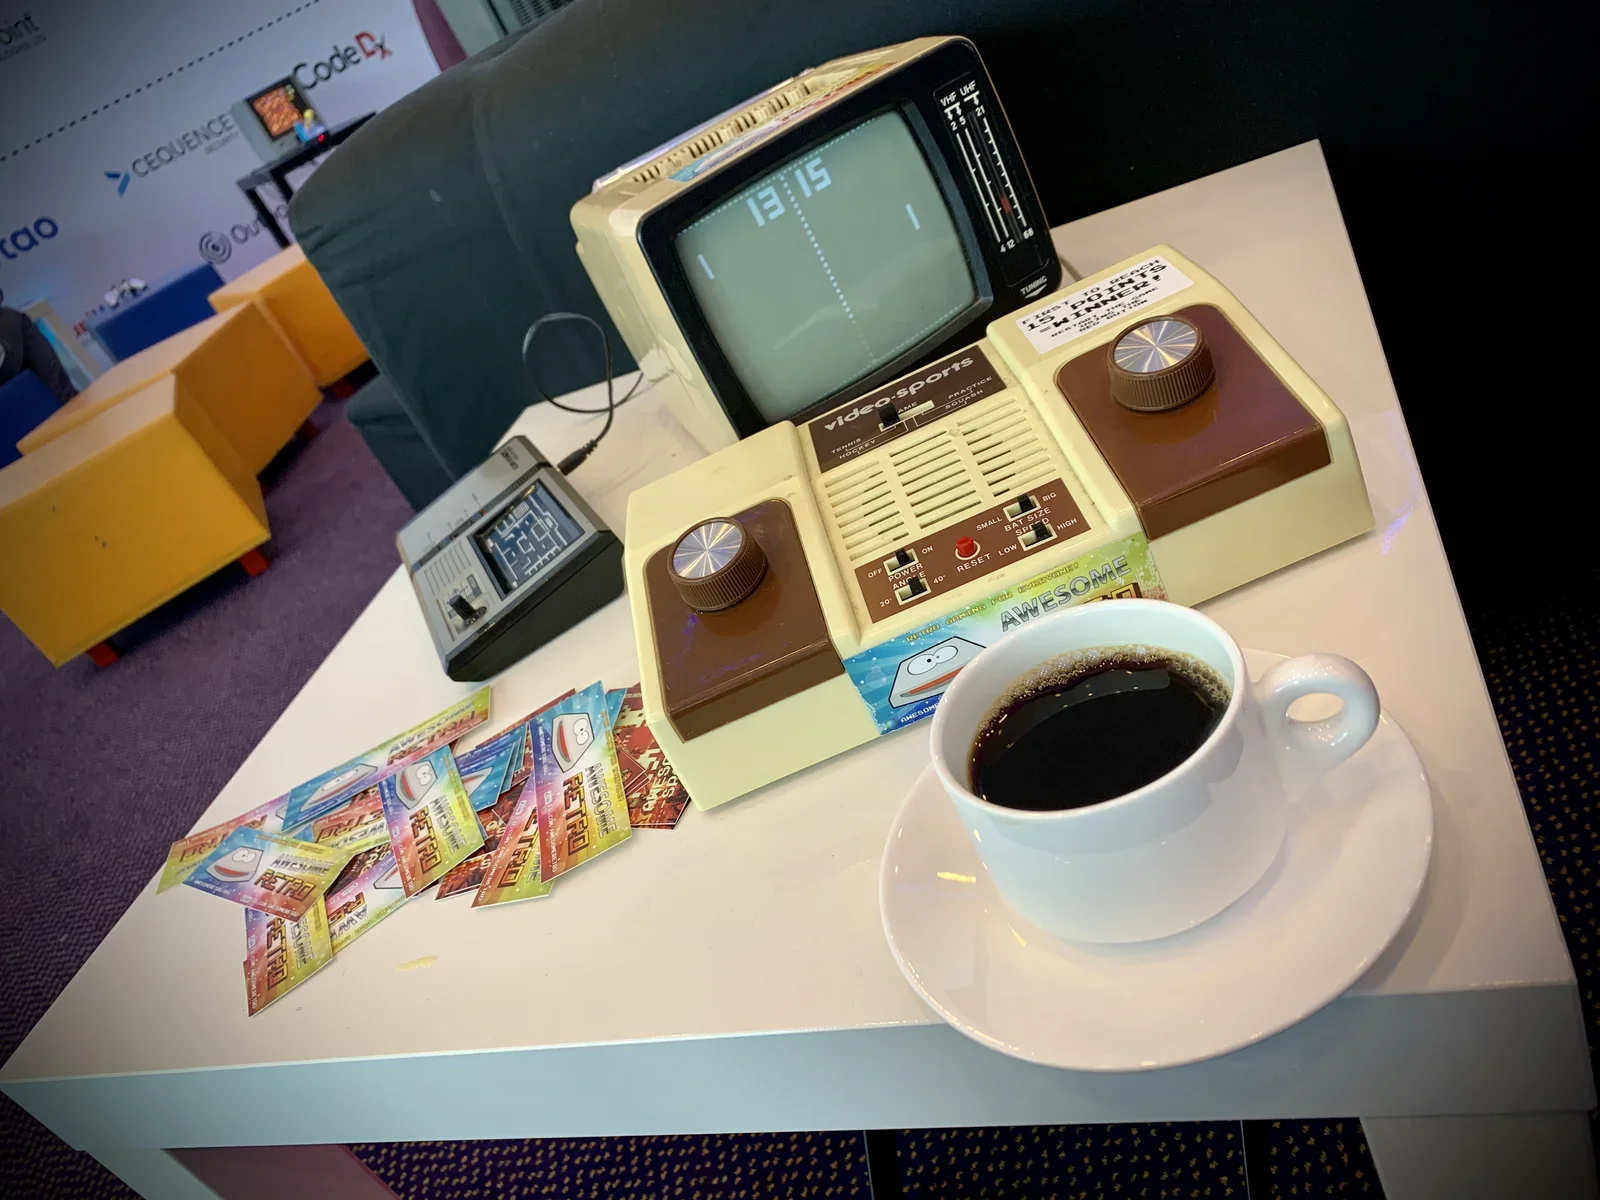
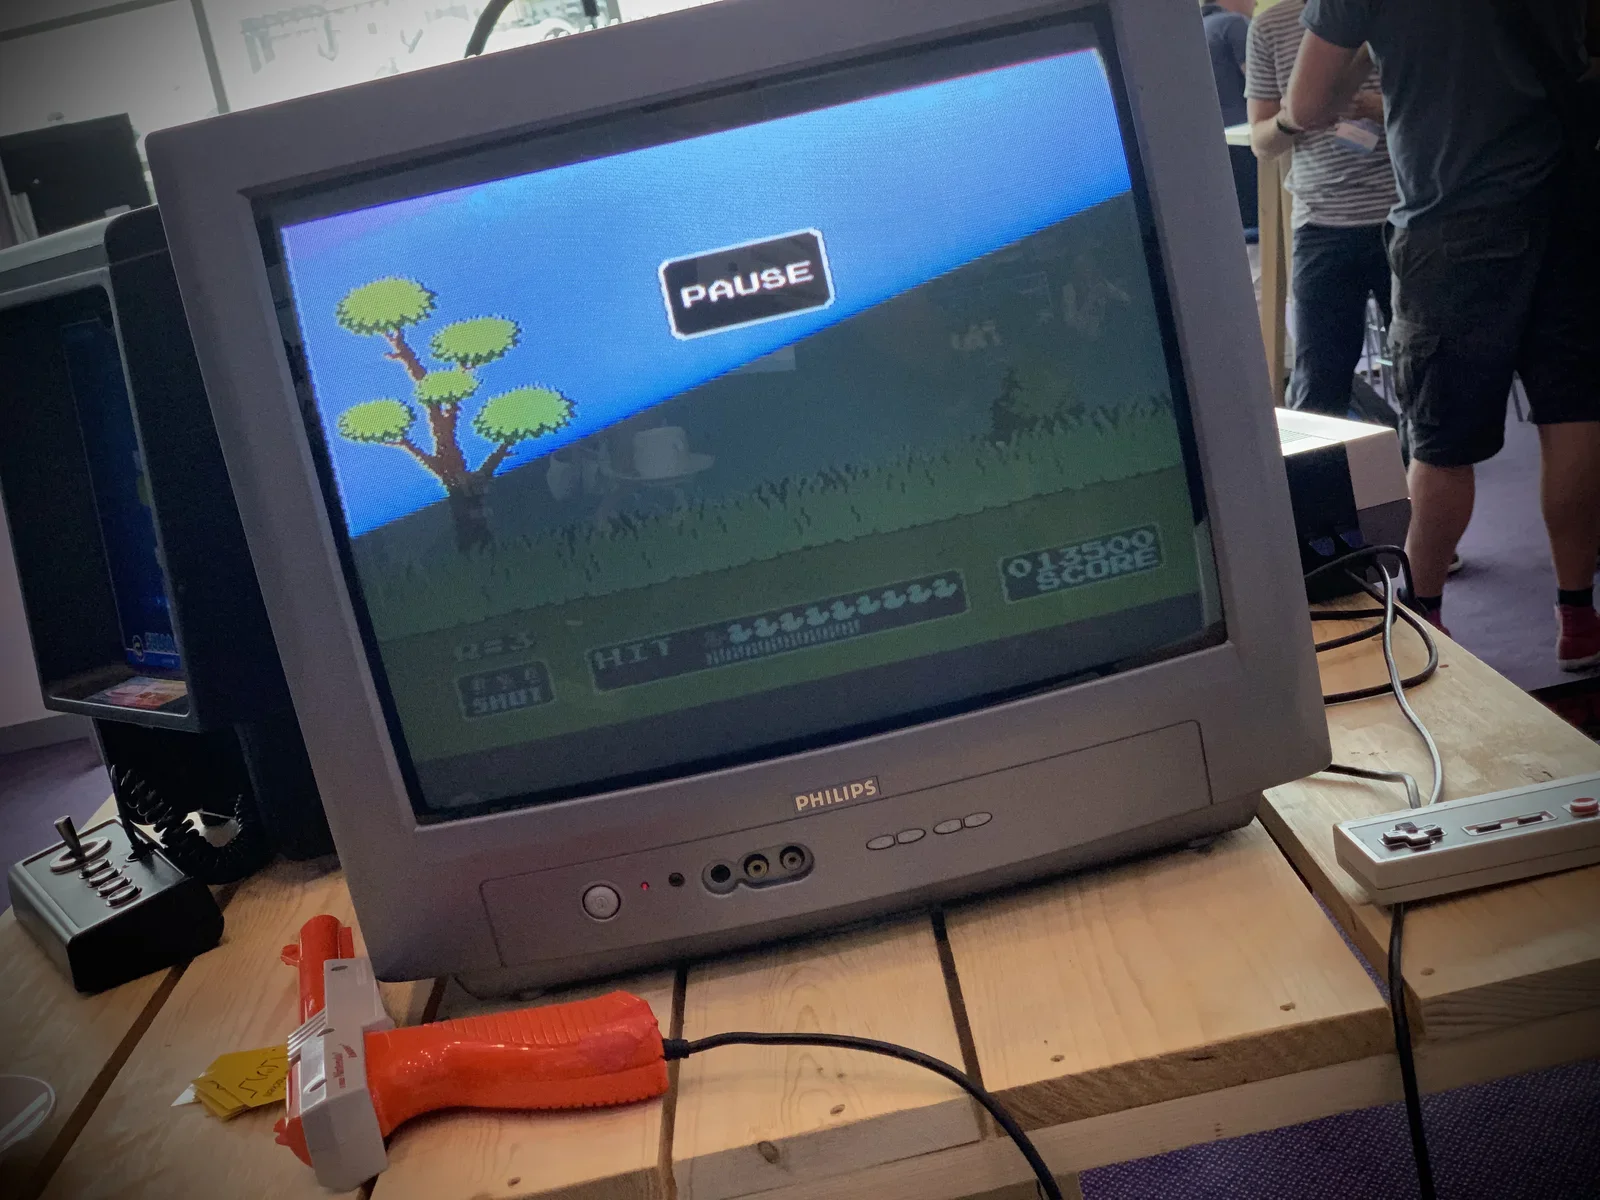
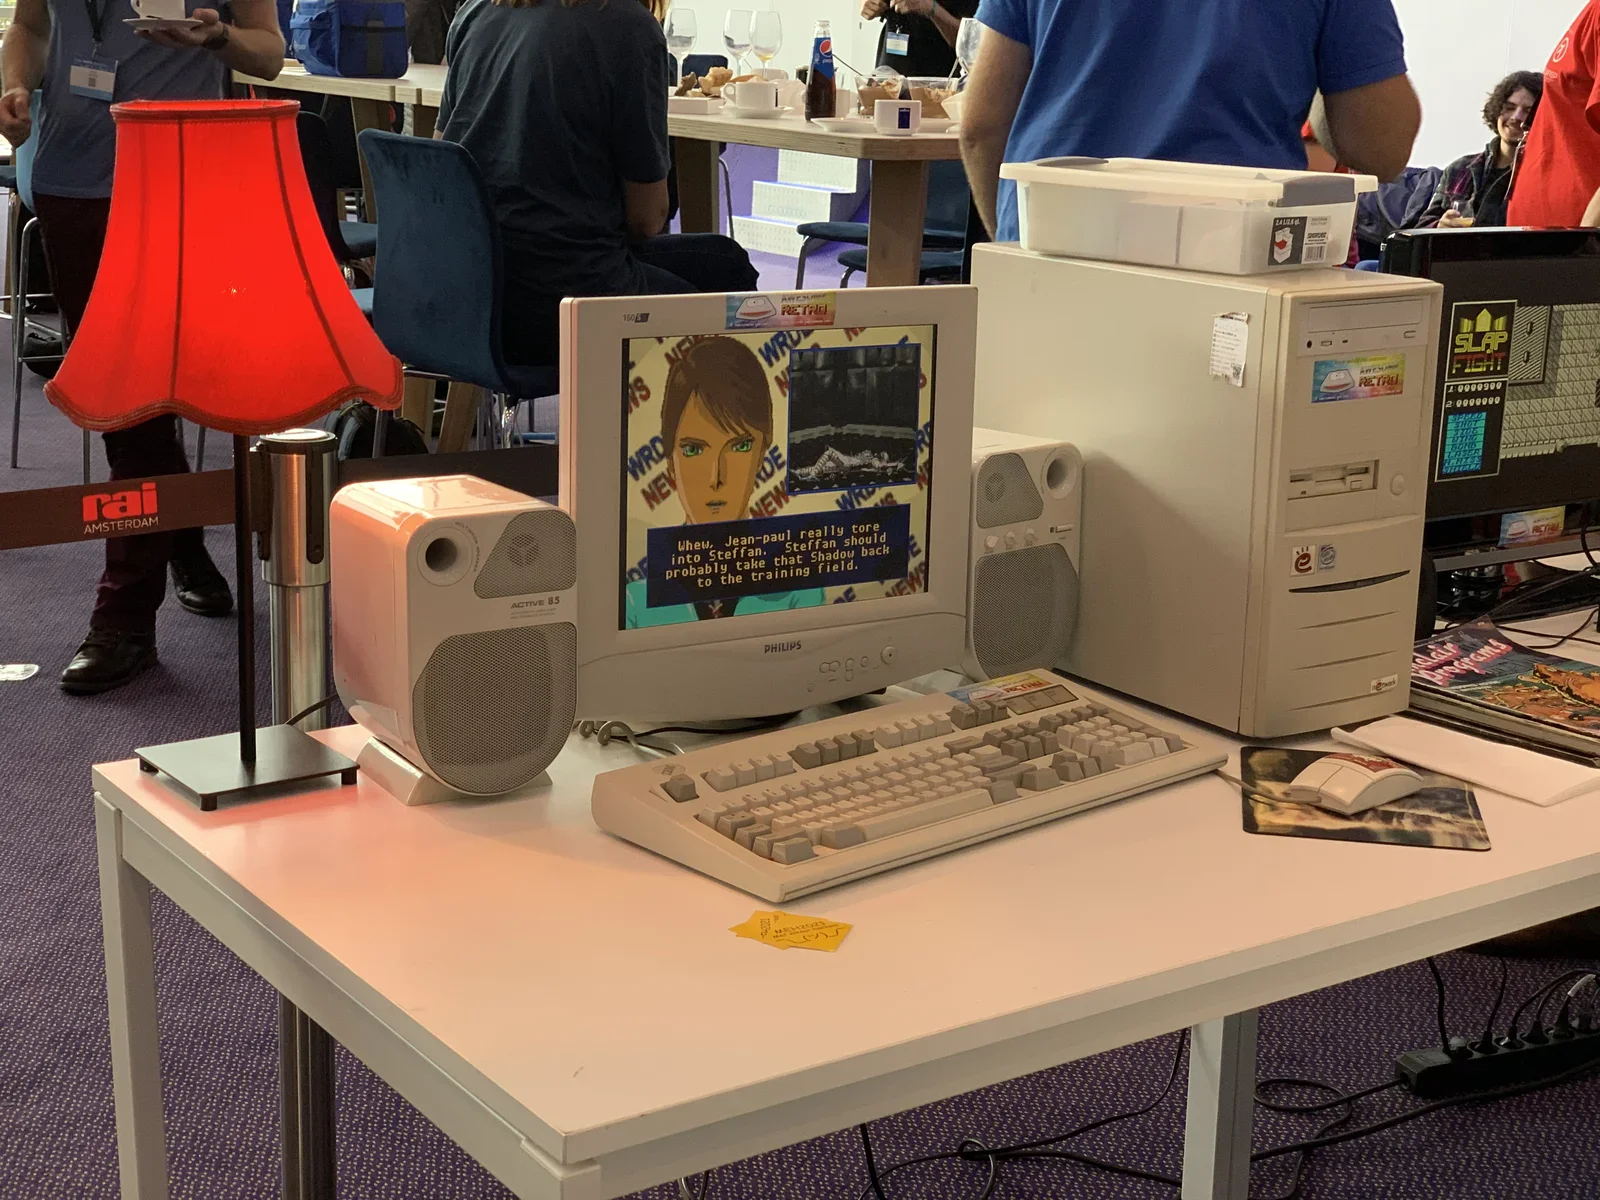
Nach der Keynote über Terroristen, Cyberkriegsführung und Bombenanschläge war es Zeit für Kaffee und Spiele. Retro-Spiele sind eine lockere Art, auf der Konferenz andere Hacker kennenzulernen, denn man hat sofort ein gemeinsames Thema. Das hilft, denn die meisten IT-Leute brauchen beim Socializing etwas Starthilfe, um das Eis zu brechen...
Hacking-Techniken
Nach dem Kaffee gab es mehrere Sessions zur Auswahl. Ich habe ein paar ausgesucht, passend zu meinen Interessen und meiner Arbeit.
Persistentes clientseitiges XSS
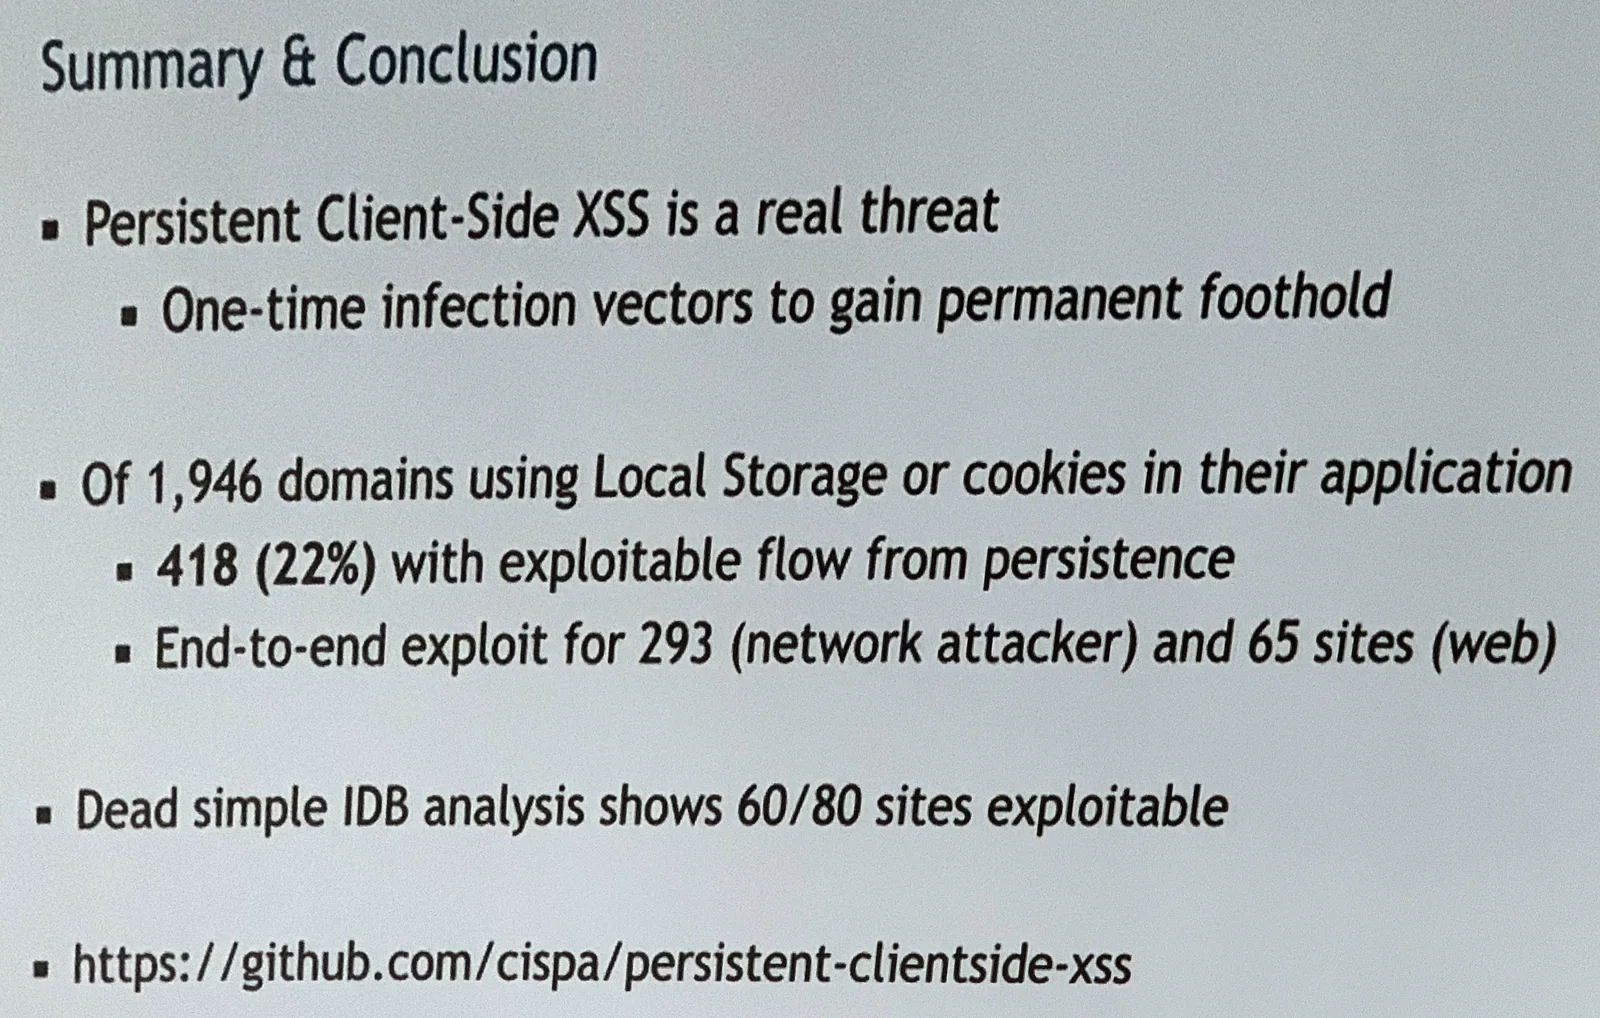
Einer der Vorträge, die ich besucht habe, ging um Angriffe auf Websites über Local Storage oder Cookies. Der Vortrag von Marius Steffens und Ben Stock hieß treffend "Don't trust the locals" und war sehr spannend. Ihre wissenschaftliche Untersuchung zeigte, dass viele Websites für Angriffe anfällig sind, die sich dauerhaft festsetzen!
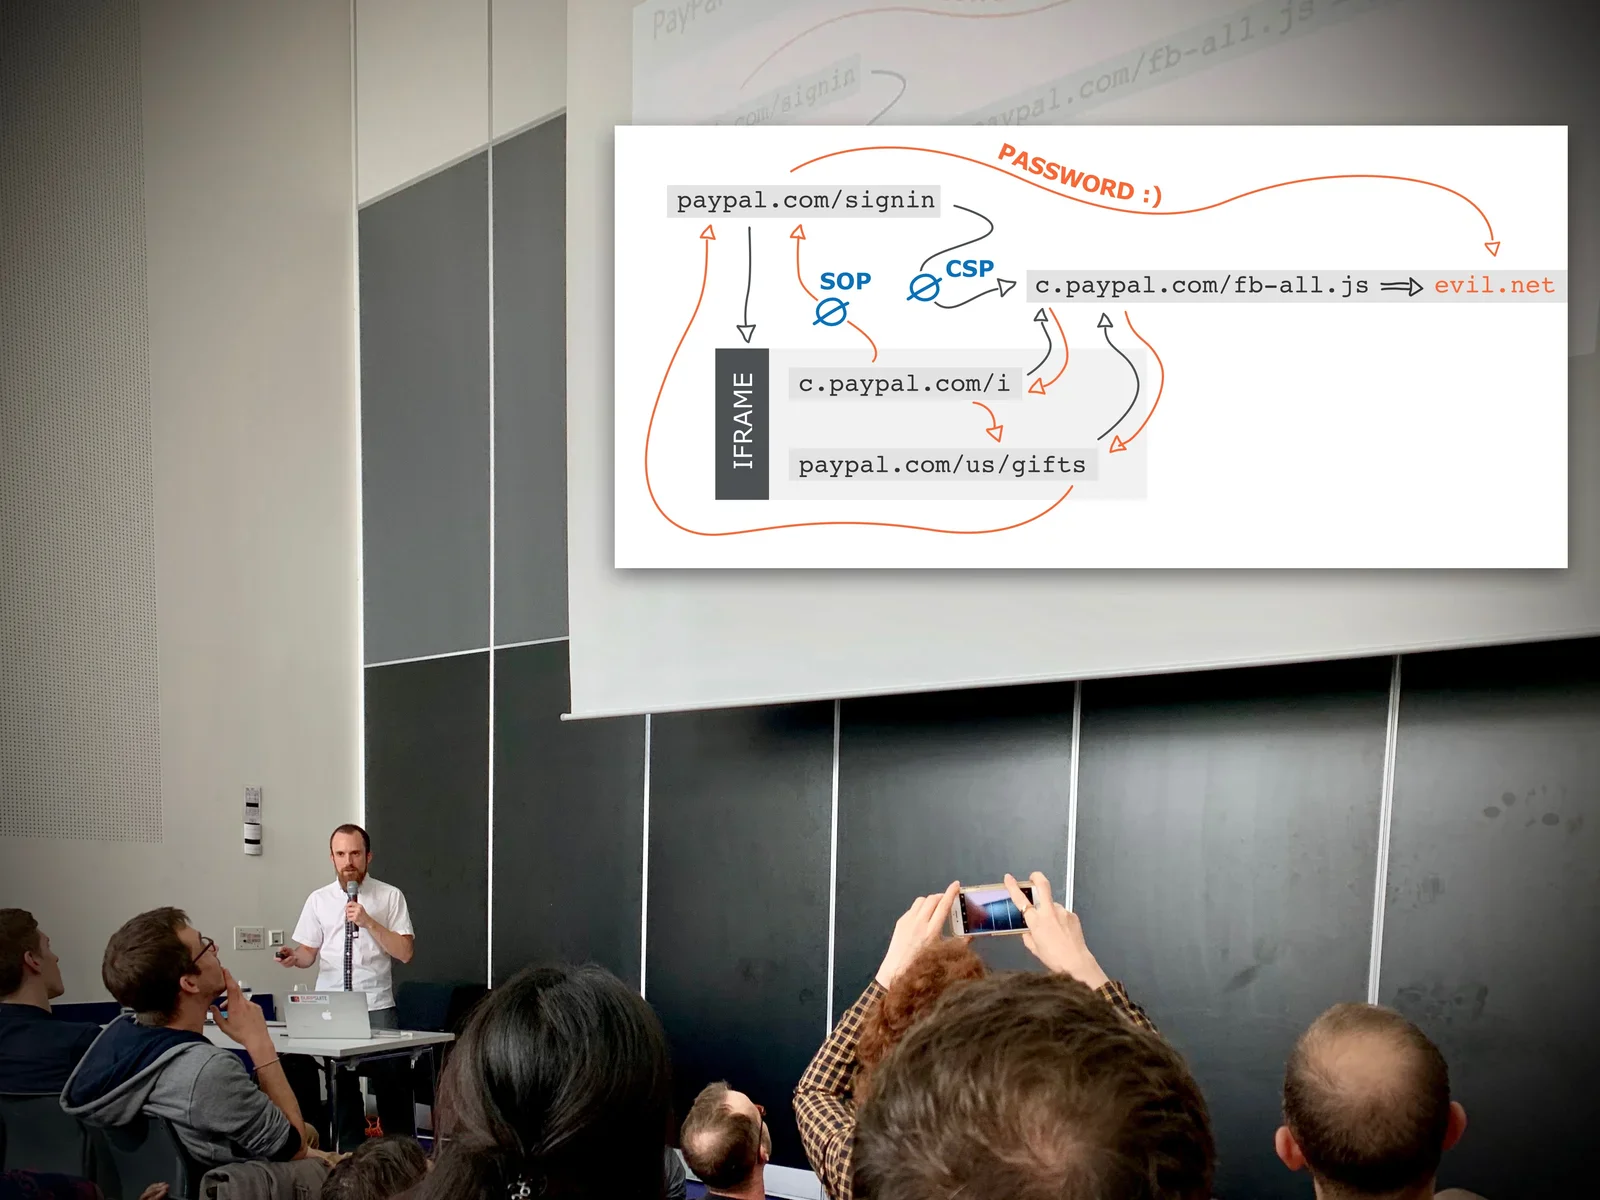
PayPal hacken mit einem HTTP-Desync-Angriff
In seinem brillanten Vortrag beschreibt James Kettle seine Forschung zu einer der vielleicht gefährlichsten Hacking-Techniken im modernen Web: HTTP Request Smuggling durch Desynchronisieren von HTTP-Anfragen. Die Technik nutzt Schwachstellen aus, wenn eine Website ein Content Delivery Network (CDN), einen Web-Cache oder eine Web Application Firewall (WAF) verwendet. Es ist spannend, das kennenzulernen, das Prinzip dahinter zu verstehen und zu lernen, wie man sich gegen solche Angriffe schützt.
Hacking-Ökonomie: Was ist ein gehackter Account wert?
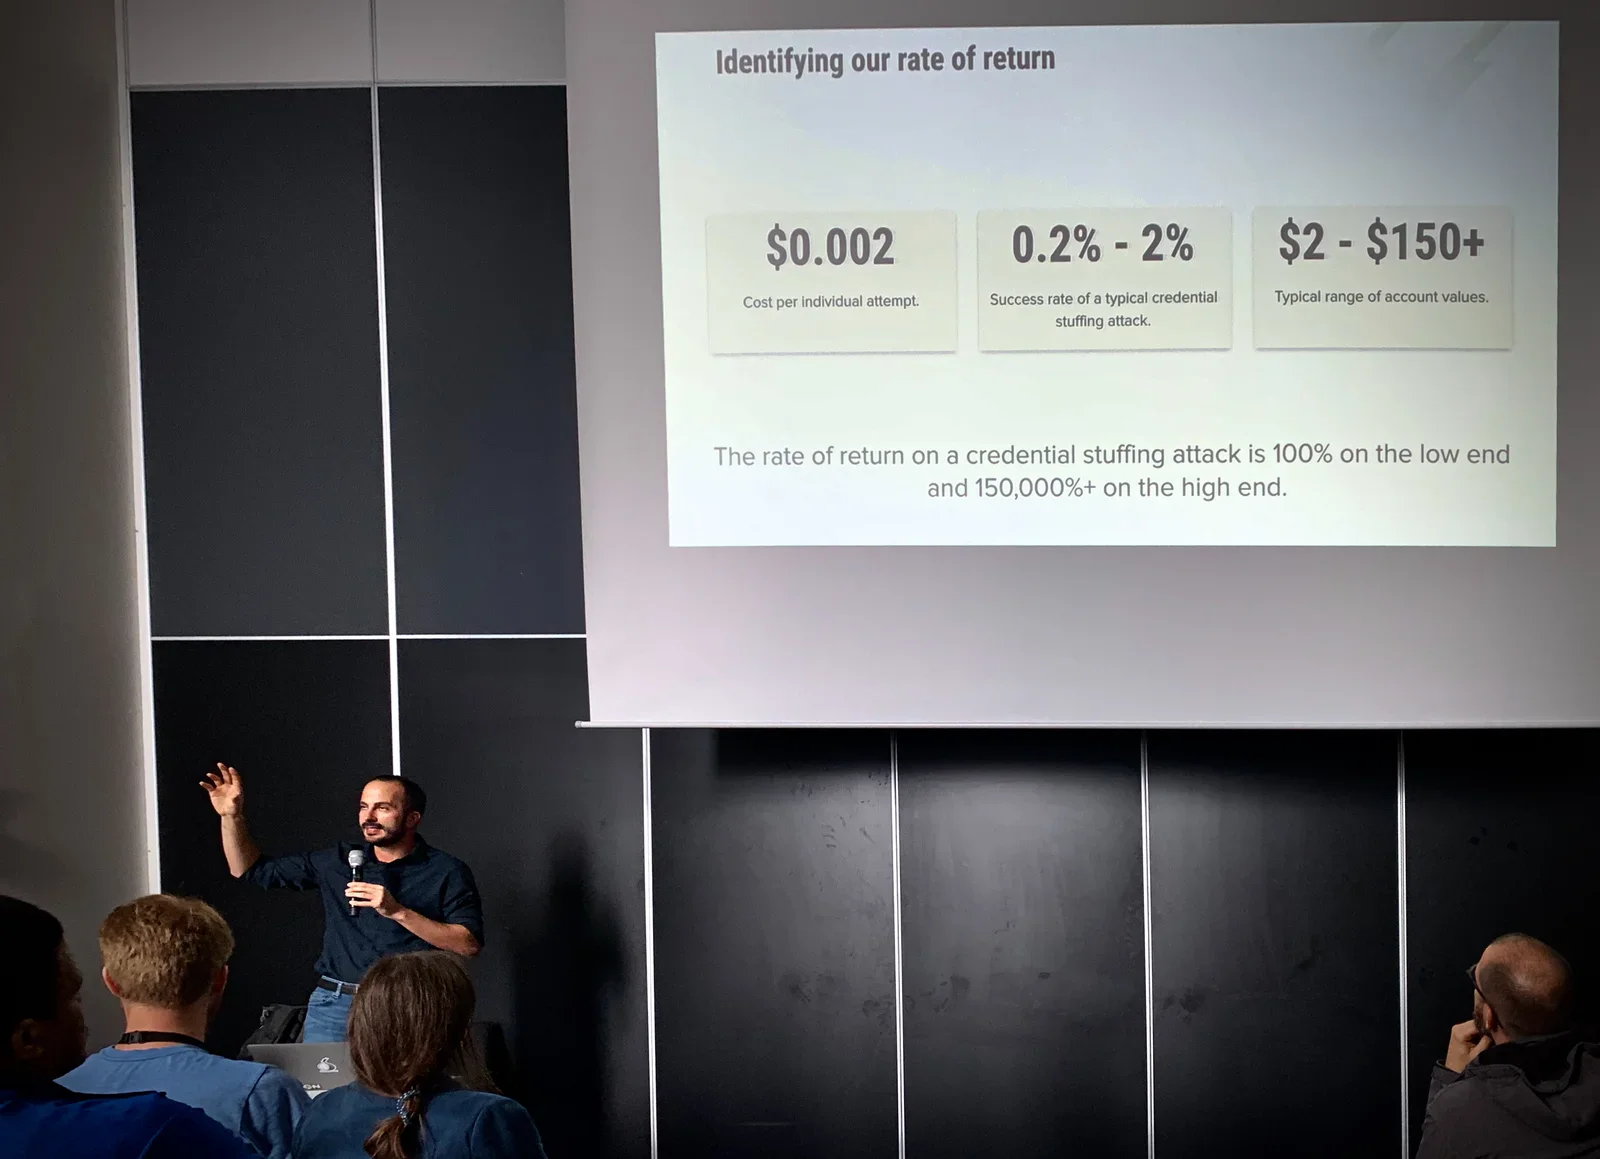
In einem weiteren interessanten Vortrag erklärt Jarrod Overson den Stand der Credential-Stuffing-Angriffe. Dabei werden geleakte Benutzernamen und Passwörter auf anderen Websites ausprobiert. Das ist erstaunlich erfolgreich, weil viele Leute auf verschiedenen Seiten dasselbe Passwort benutzen. Er zeigt, wie man CAPTCHAS umgeht und wie Hacker ihre Malware menschliches Verhalten nachahmen lassen, um zu betrügen. Sein Fazit: Betrug ist ein menschliches Problem, kein technisches, getrieben von simpler Ökonomie. Hacken lohnt sich!
Die Hacker-Denkweise
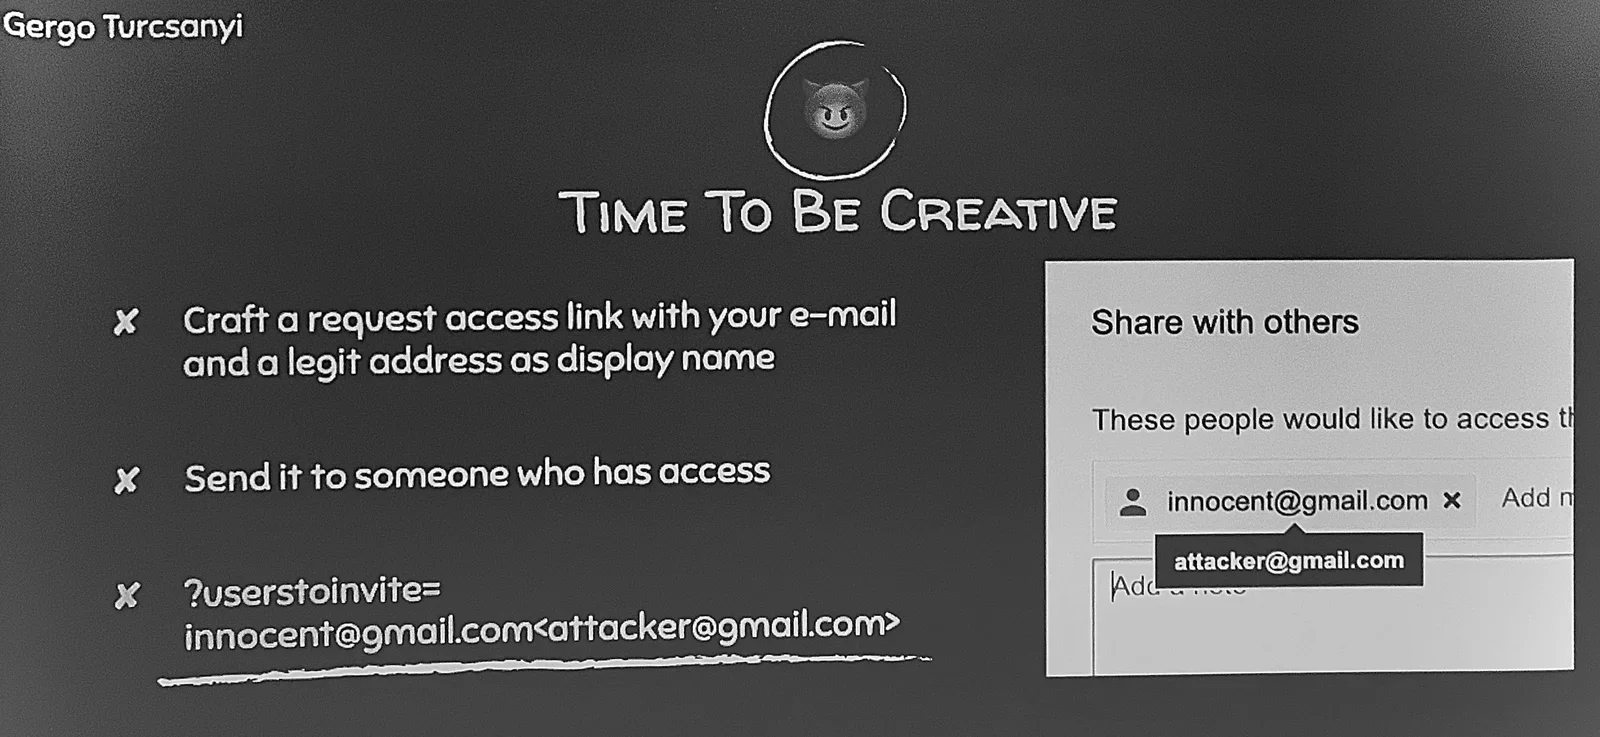
In seinem Vortrag erzählt Gergö Turcsányi, wie er Bug-Bounty-Jäger wurde. Dafür muss man kein genialer Mathematiker sein, sagt er. Man braucht nur ein bisschen Kreativität und Zeit, um herumzustochern. Am Ende hat er so erfolgreich Google gehackt!
Fazit
Die Global AppSec war fantastisch! Es ist ein Privileg, andere Hacker zu treffen, von ihnen zu lernen und Dinge zu hören, die du normalerweise nicht in den Nachrichten siehst.
Egal, was du von einer Konferenz mitnimmst, es ist immer etwas dabei, das du nicht erwartet hättest. Genau dieses unerwartete Lernen macht den Besuch von Konferenzen so lohnend!