Visitar uma conferência internacional de hackers
OWASP Global AppSec Amesterdão
- Publicado
- Atualizado
- (criado )
- Escrito por
- Willem L. Middelkoop
- Temas
- Amsterdam · Nintendo · cibersegurança · dados · hacking · pessoas · trabalho
- Versão humana deste artigo
- https://willem.com/pt/2019-09-27_visitar-uma-conferencia-internacional-de-hackers/
- English
- Visiting an international hackers conference
- Nederlands
- Het bezoeken van een internationale hackersconferentie
- Deutsch
- Besuch einer internationalen Hackerkonferenz
- Español
- Visita a una conferencia internacional de hackers
- Français
- Visite d'une conférence internationale de hackers
- Italiano
- Visita a una conferenza internazionale di hacker
- Papiamentu
- Bishita un konferensia internashonal di hacker
- Frysk
- In ynternasjonale hackerskonferinsje besykje
- Idiomas
- Traduzido do original em inglês por um modelo de linguagem em duas passagens (tradução e revisão) com um glossário e um corretor ortográfico; ainda não revisto por um falante nativo.
Resumo
Este mês tive a sorte de assistir à Global AppSec Amesterdão, uma conferência internacional para hackers e especialistas em segurança. Houve apresentações de antigos agentes dos serviços secretos, caçadores de recompensas, académicos e fornecedores de software. Aprendi algumas das técnicas de hacking mais recentes, conheci pessoas interessantes e joguei uns jogos retro fixes. Acompanha-me para saberes mais.
Texto completo
A OWASP Foundation e a Global AppSec Amesterdão
A OWASP Foundation é uma organização sem fins lucrativos dedicada a criar ferramentas, documentação, fóruns e conferências em torno da segurança de software. A OWASP é especial porque está livre de pressões comerciais e não está ligada a nenhuma empresa de tecnologia. Defende que a segurança das aplicações se aborda como um problema de pessoas, de processos e de tecnologia, porque as abordagens mais eficazes incluem melhorias em todas estas áreas. Podes saber mais sobre a OWASP em https://www.owasp.org.
Os eventos Global AppSec são organizados por todo o mundo. Em setembro houve um na minha cidade natal, Amesterdão. Vê o calendário deles para descobrires se a OWASP vai à tua cidade.
Quando a cibersegurança é a sério: esmagar terroristas
Uma das histórias mais impressionantes foi contada por Chris Kubecka, uma mulher que trabalhou para a Força Aérea dos EUA e para o Comando Espacial dos Estados Unidos. É investigadora de segurança informática e especialista em guerra cibernética.
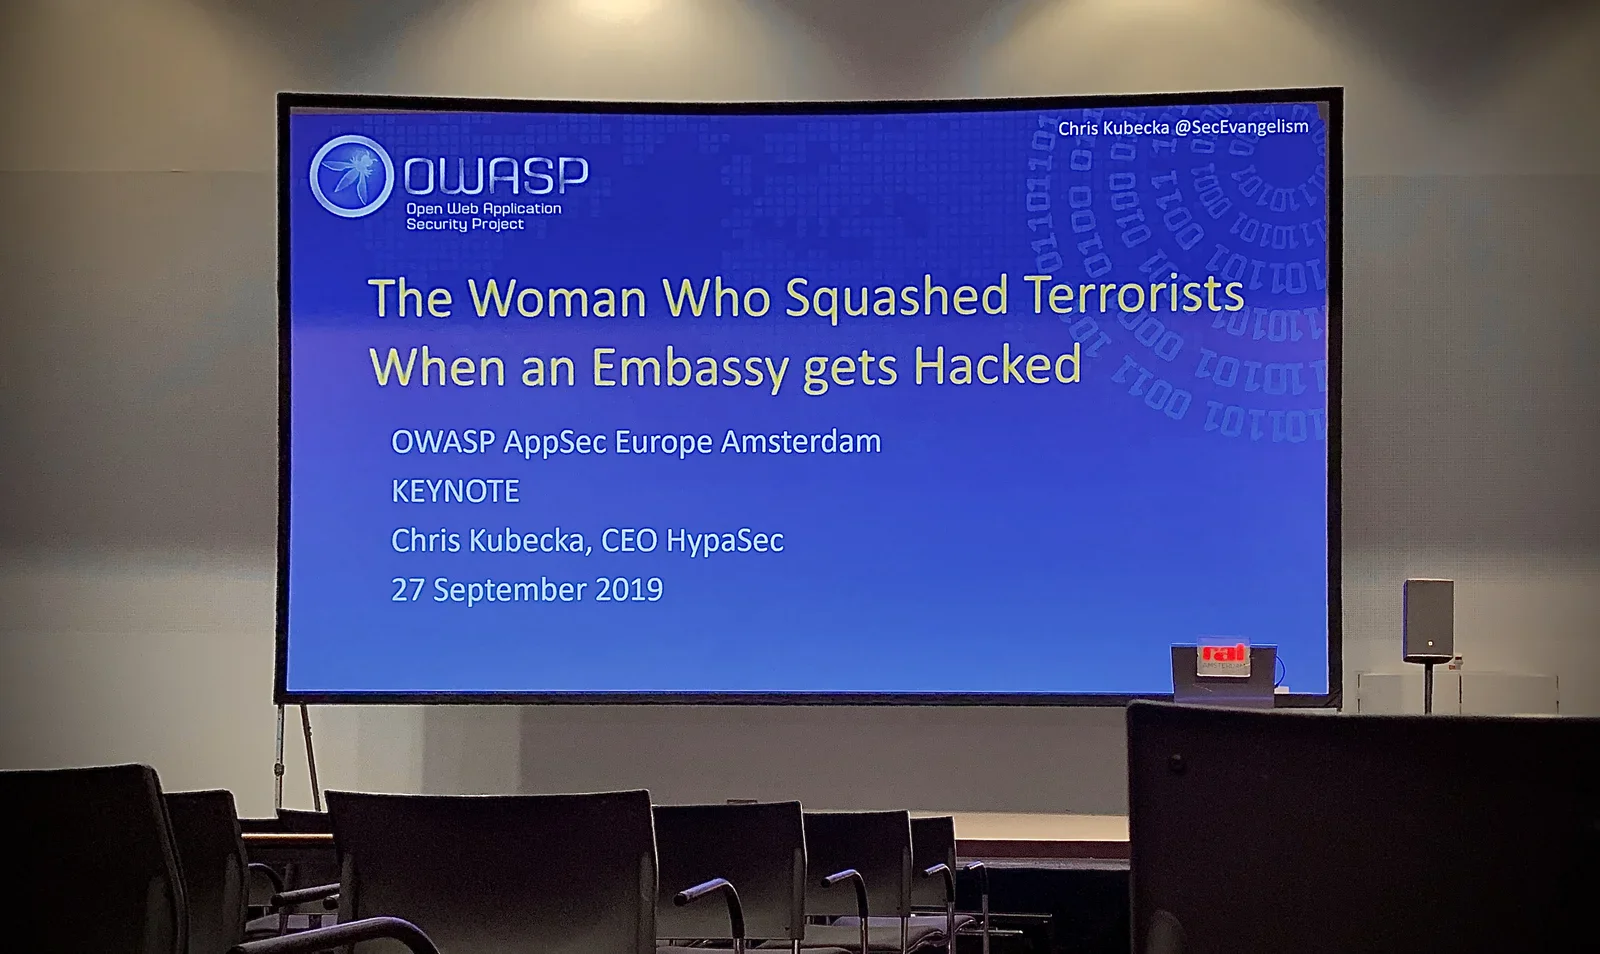
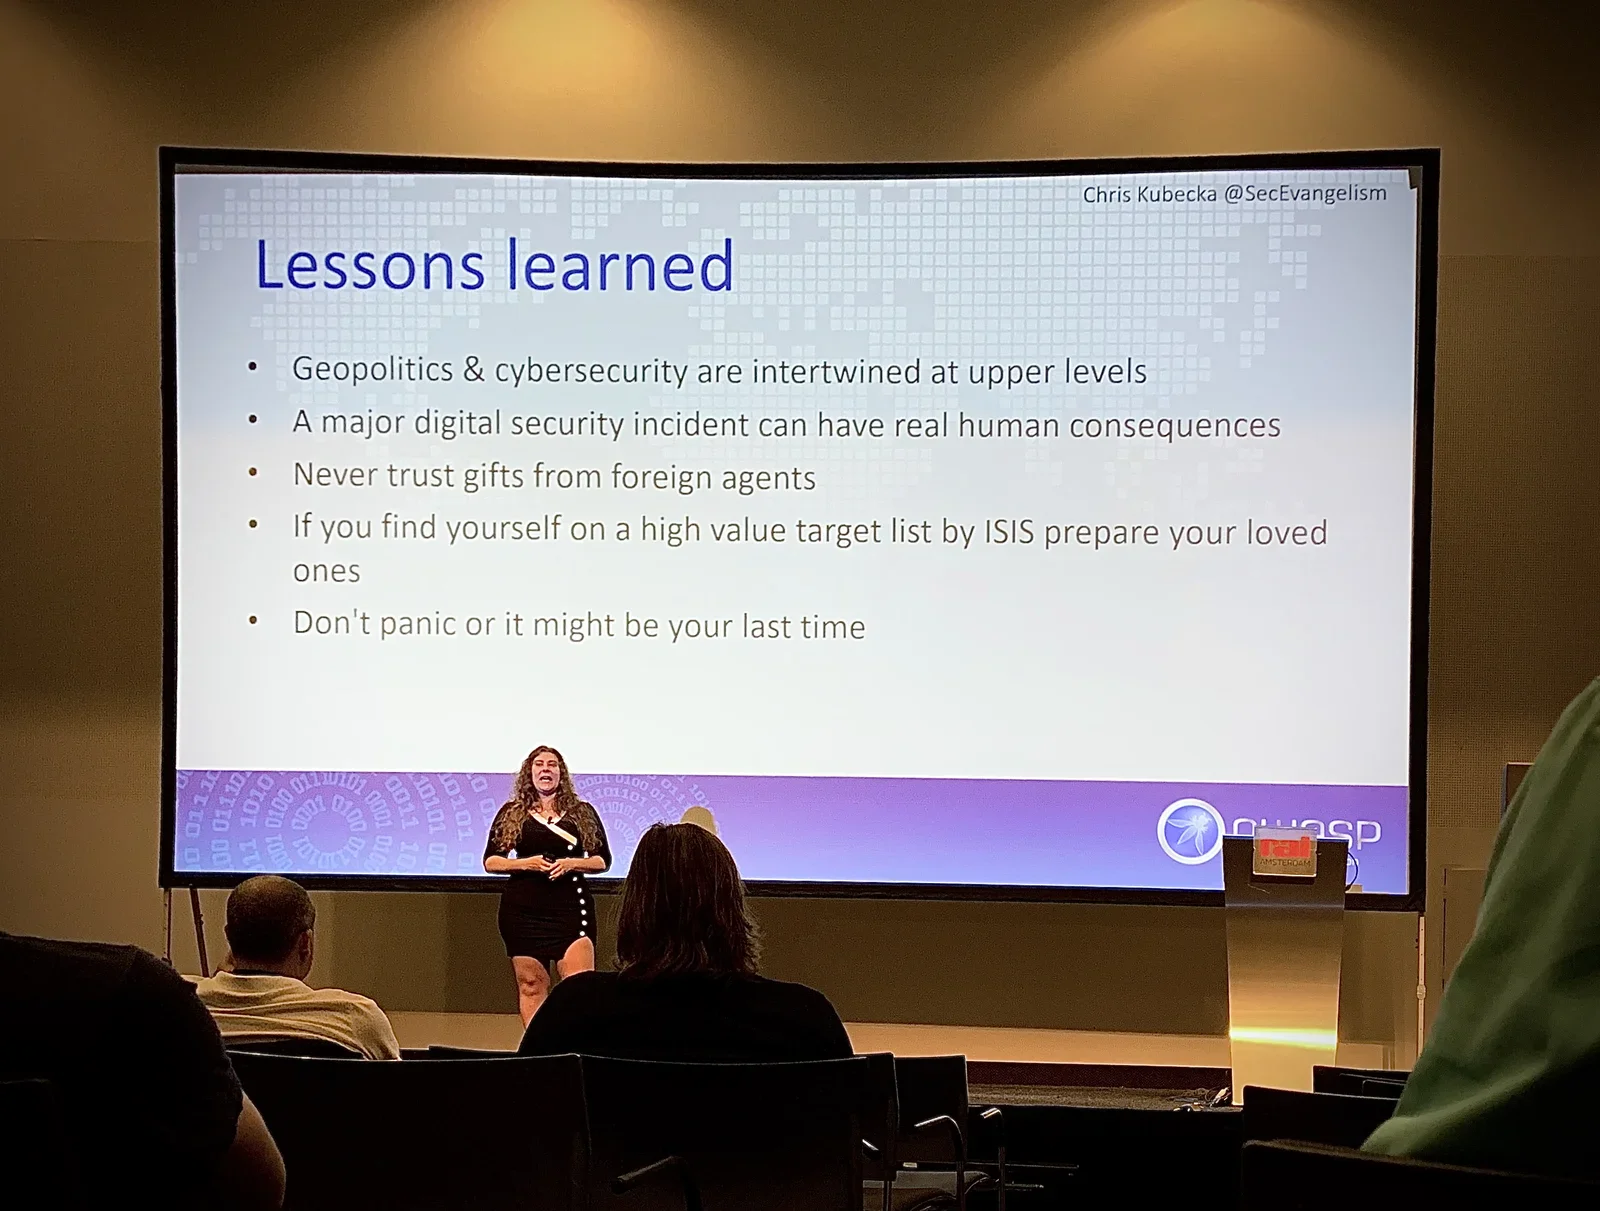
Fala do seu trabalho na Embaixada Real da Arábia Saudita em Haia. É muito interessante saber como é que a polícia local, o Corpo Diplomático e agentes especiais estiveram envolvidos para, no fim, evitar um atentado à bomba no Kurhaus em Scheveningen. É quando ouves estas histórias que percebes que nem tudo o que acontece aparece nas notícias!
Café e jogos
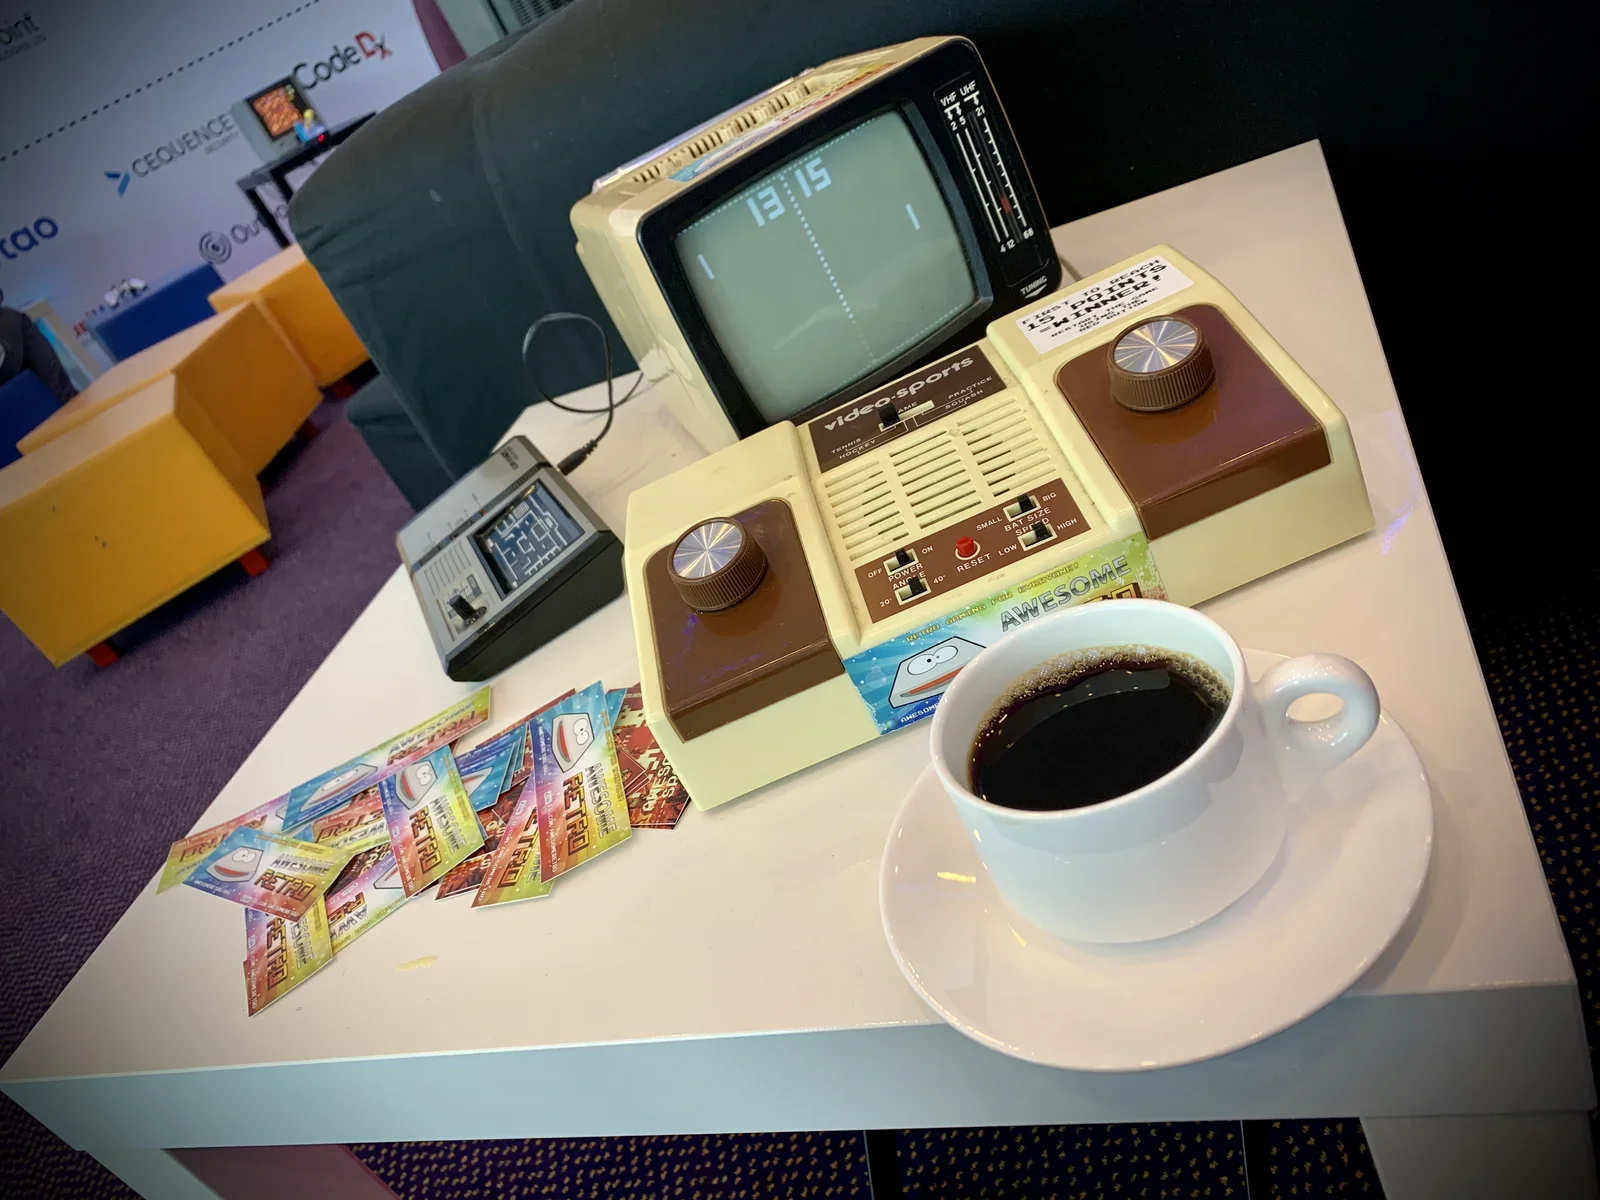
Depois da keynote sobre terroristas, guerra cibernética e atentados à bomba, chegou a hora de café e jogos. Jogar jogos retro é uma forma divertida de conhecer outros hackers na conferência, porque tens logo algo em comum para conversar. É útil, porque a maioria dos especialistas de TI precisa de uma ajudinha para quebrar o gelo quando se trata de socializar...
Técnicas de hacking
Depois do café havia várias sessões a que podias assistir. Escolhi algumas com base nos meus interesses pessoais e no meu trabalho.
XSS persistente do lado do cliente
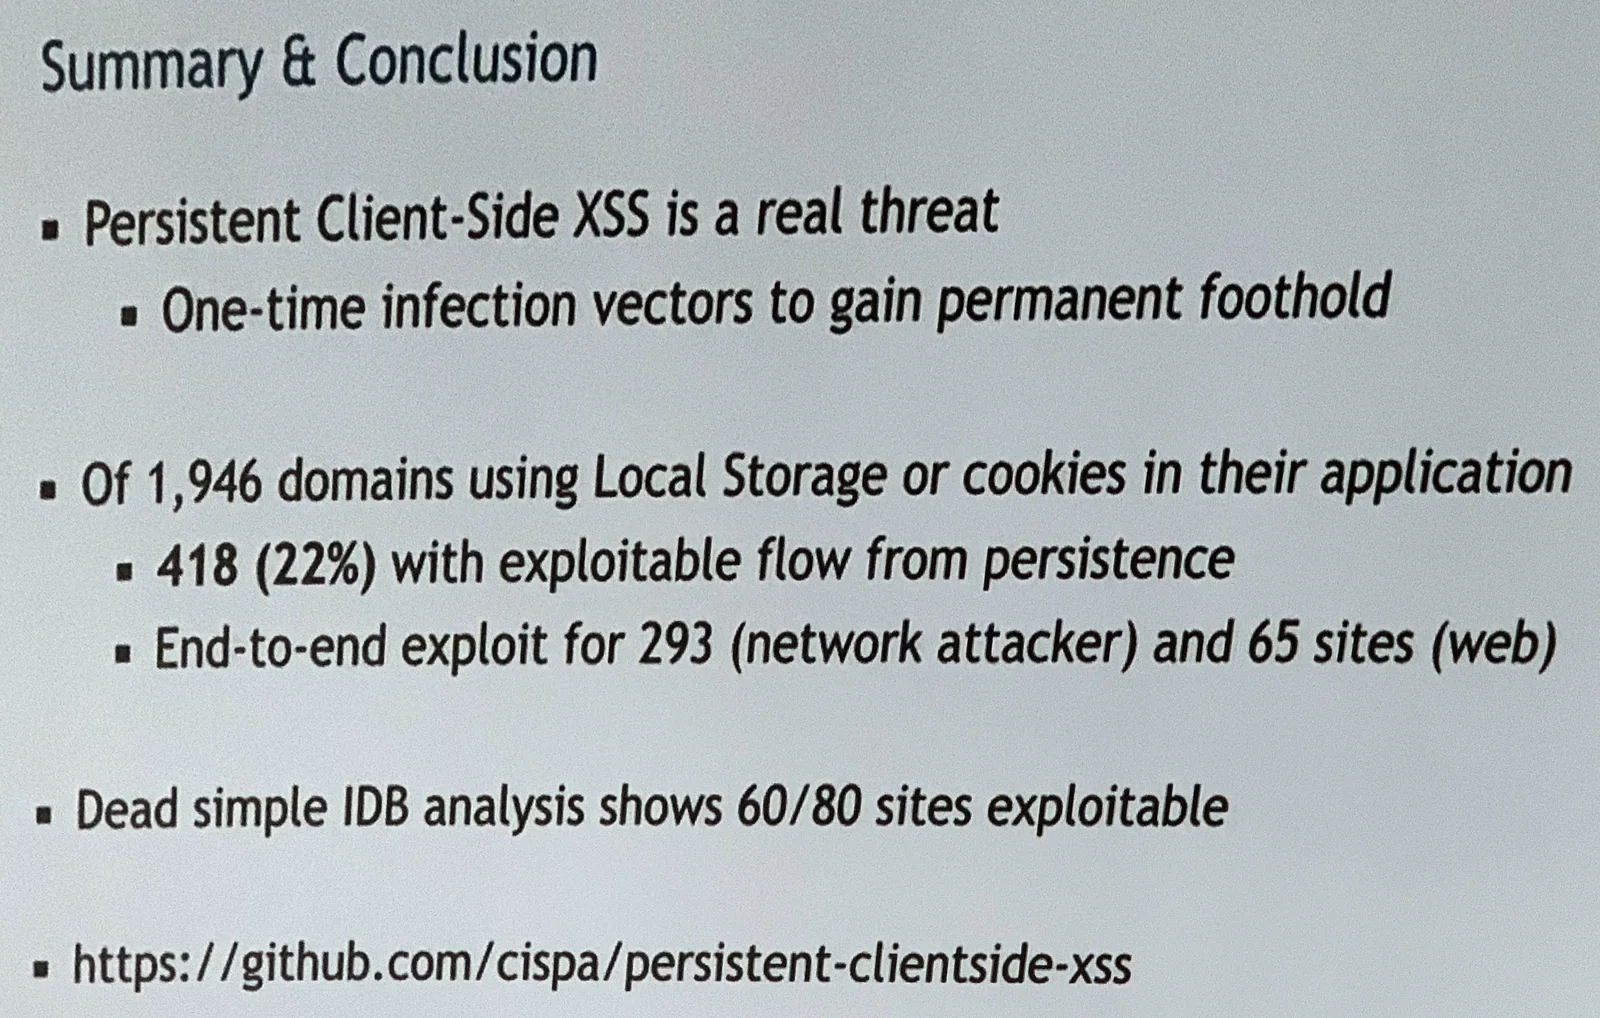
Uma das palestras a que assisti tratava de atacar sites através do Local Storage ou de cookies. Com o nome apropriado «Don't trust the locals», a apresentação de Marius Steffens e Ben Stock foi muito interessante. A investigação académica deles revelou que muitos sites são vulneráveis a ameaças que ganham uma presença permanente!
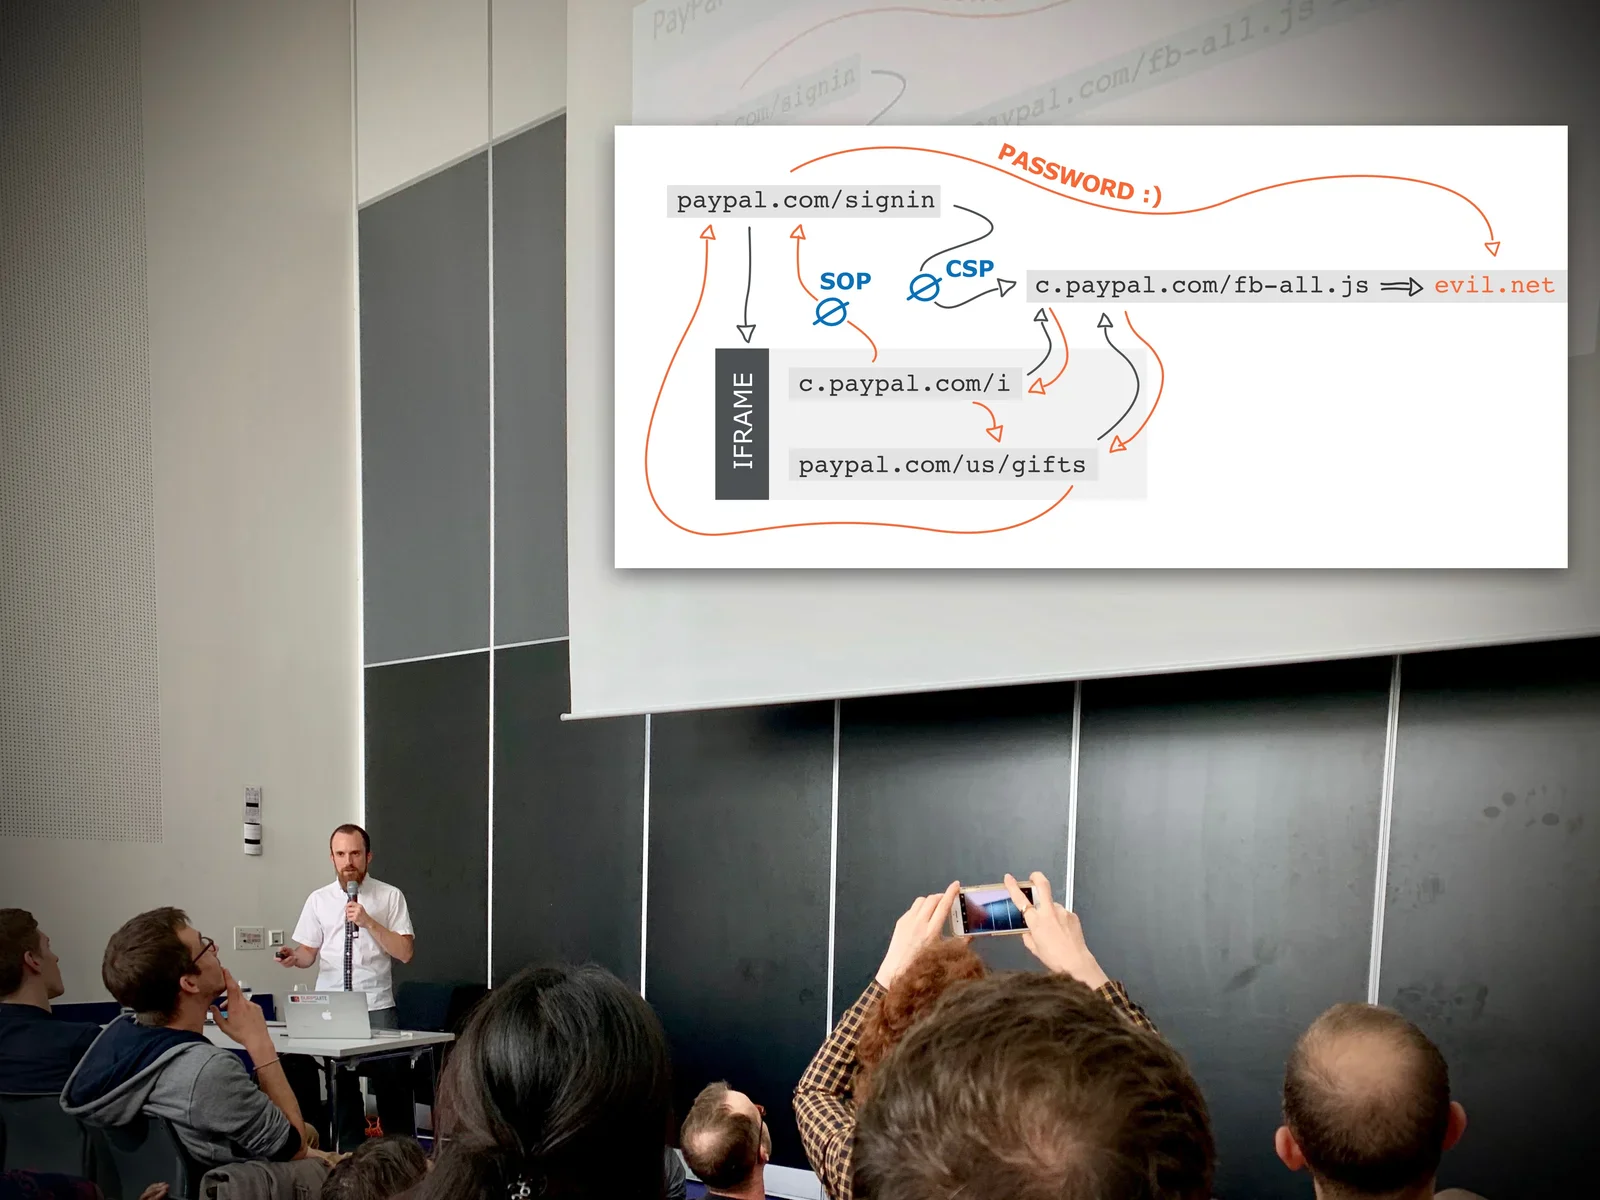
Hackear o PayPal com um ataque de dessincronização de HTTP
Na sua palestra brilhante, James Kettle descreve a sua investigação sobre aquela que talvez seja uma das técnicas de hacking mais perigosas da web moderna: HTTP Request Smuggling por dessincronização de pedidos HTTP. Esta técnica explora vulnerabilidades quando um site usa uma rede de distribuição de conteúdos (CDN), uma cache web ou uma firewall de aplicações web (WAF). É fantástico aprender isto, perceber o princípio subjacente e saber como te defenderes deste tipo de ataque.
Economia do hacking: quanto vale uma conta comprometida?
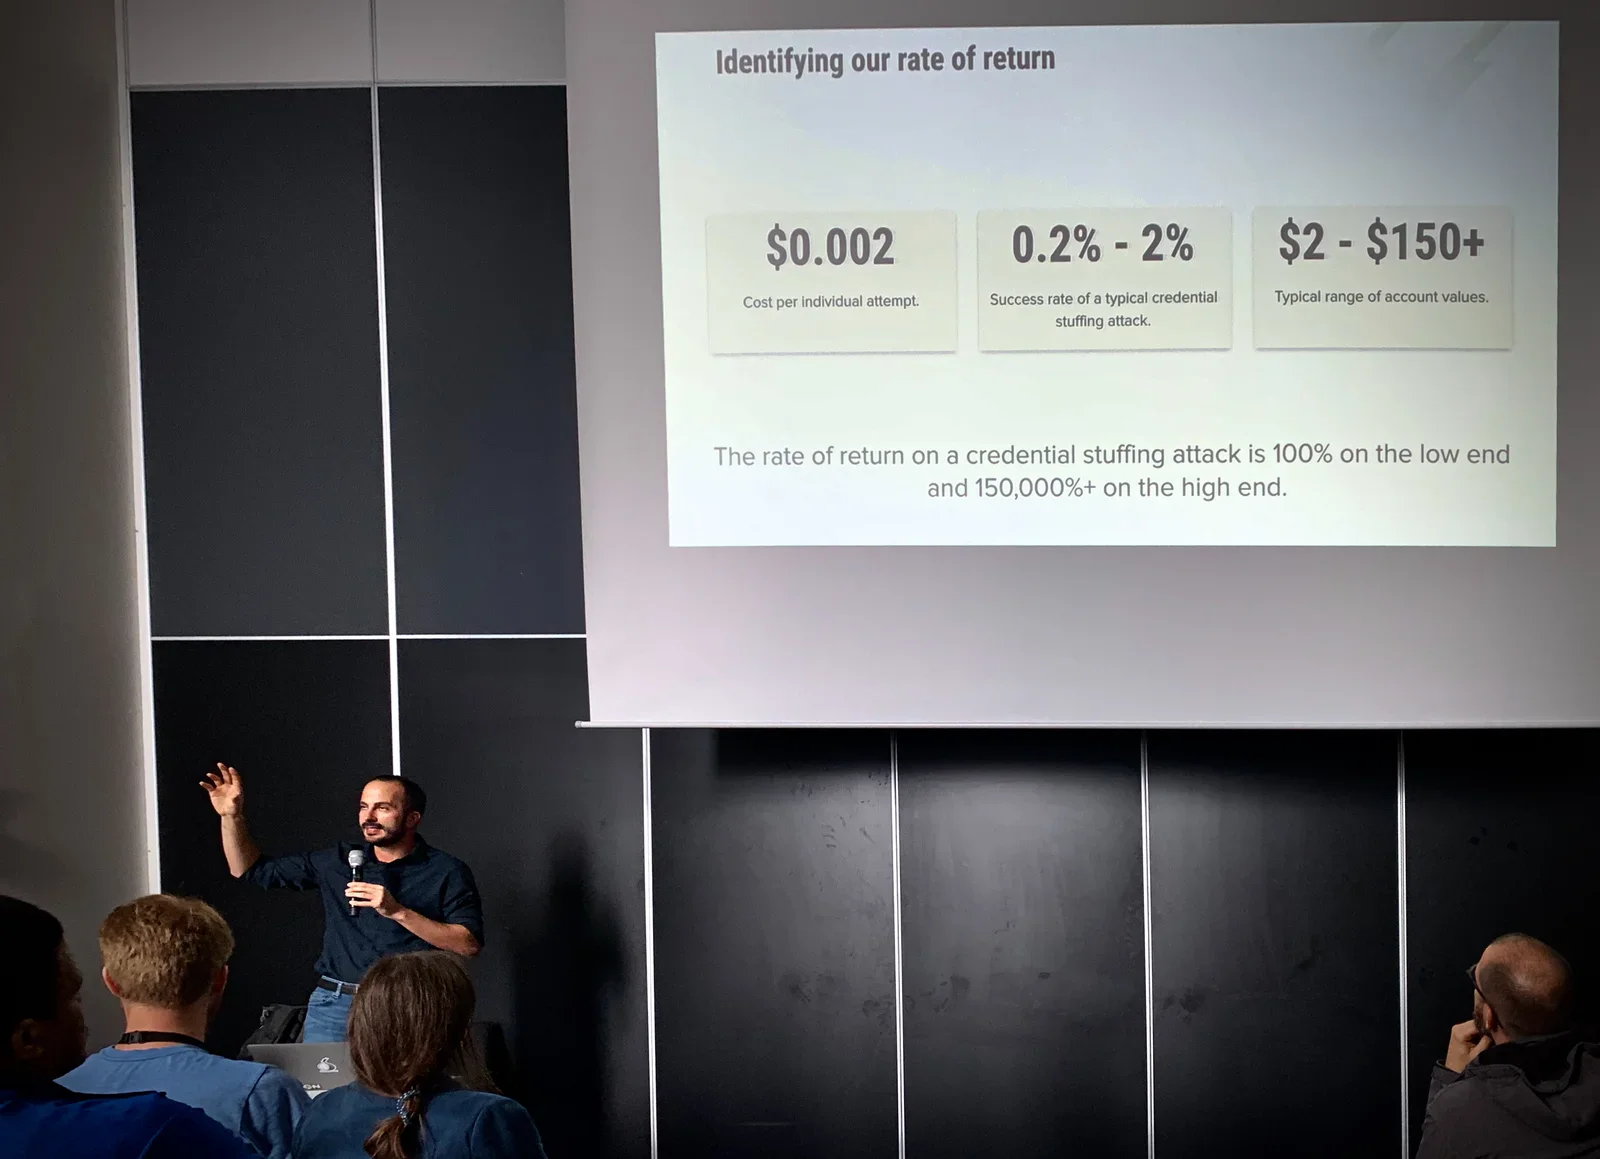
Noutra palestra interessante, Jarrod Overson explica o estado dos ataques de credential stuffing. Este tipo de ataque consiste em usar nomes de conta e palavras-passe divulgados em sites diferentes, o que tem um sucesso surpreendente, porque muita gente usa a mesma palavra-passe em sites diferentes. Explica como contornar CAPTCHAS e como os hackers fazem o malware imitar o comportamento humano para cometer fraude. Conclui que a fraude é um problema humano, não técnico, movido por economia simples: compensa hackear!
A mentalidade do hacker
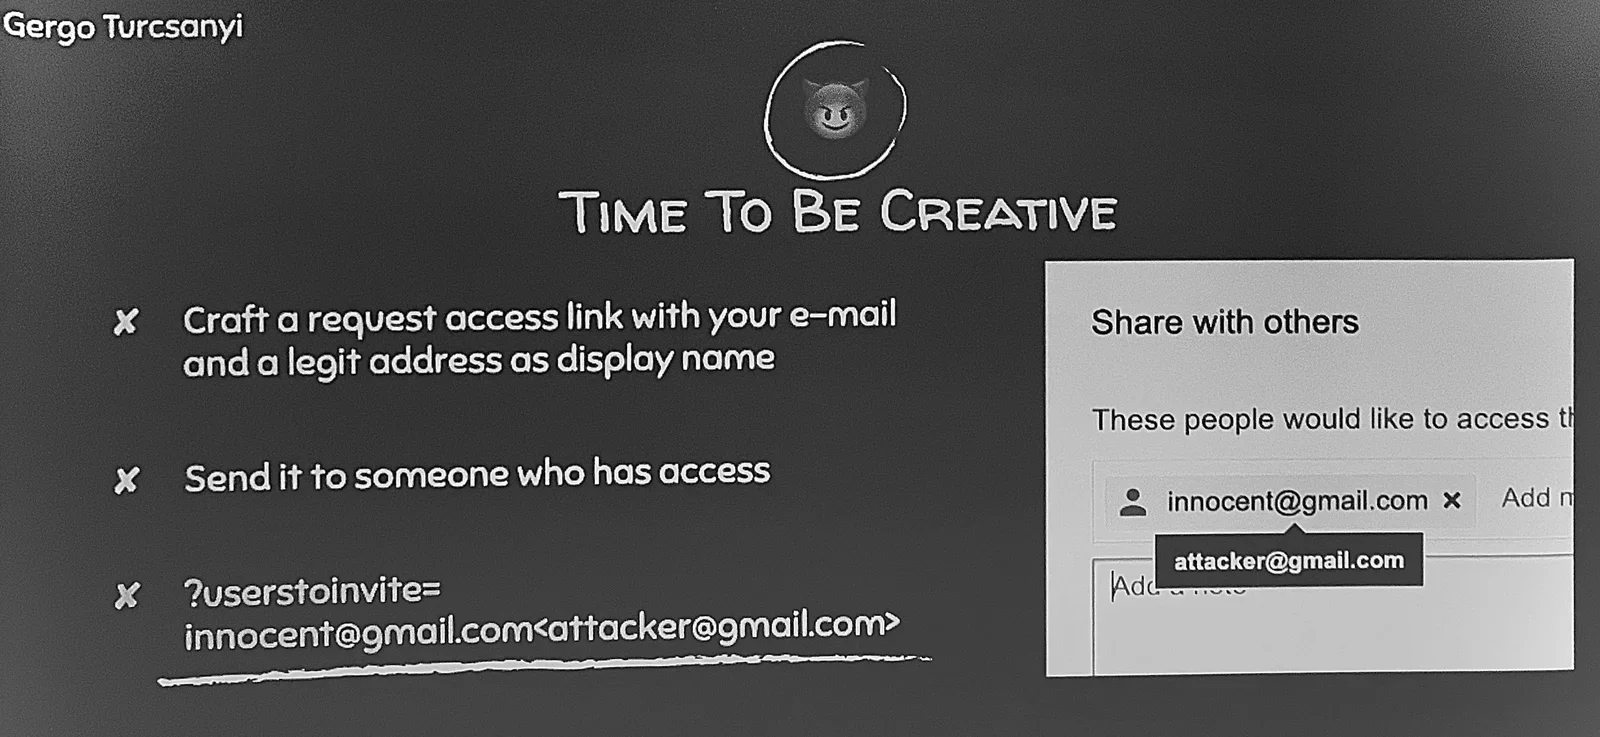
Na sua palestra, Gergö Turcsányi conta como se tornou caçador de recompensas. Explica que não precisas de ser um matemático incrivelmente talentoso para isto, basta um pouco de criatividade e algum tempo para ir espreitar aqui e ali. No fim, isso levou-o a hackear a Google com sucesso!
Conclusão
Visitar a Global AppSec foi fantástico! É um privilégio conhecer outros hackers, aprender com eles e ouvir falar de coisas que normalmente não vês nas notícias.
Seja o que for que levas de uma conferência, haverá sempre algo que não esperavas aprender. É esta aprendizagem inesperada que faz com que valha mesmo a pena visitar conferências!