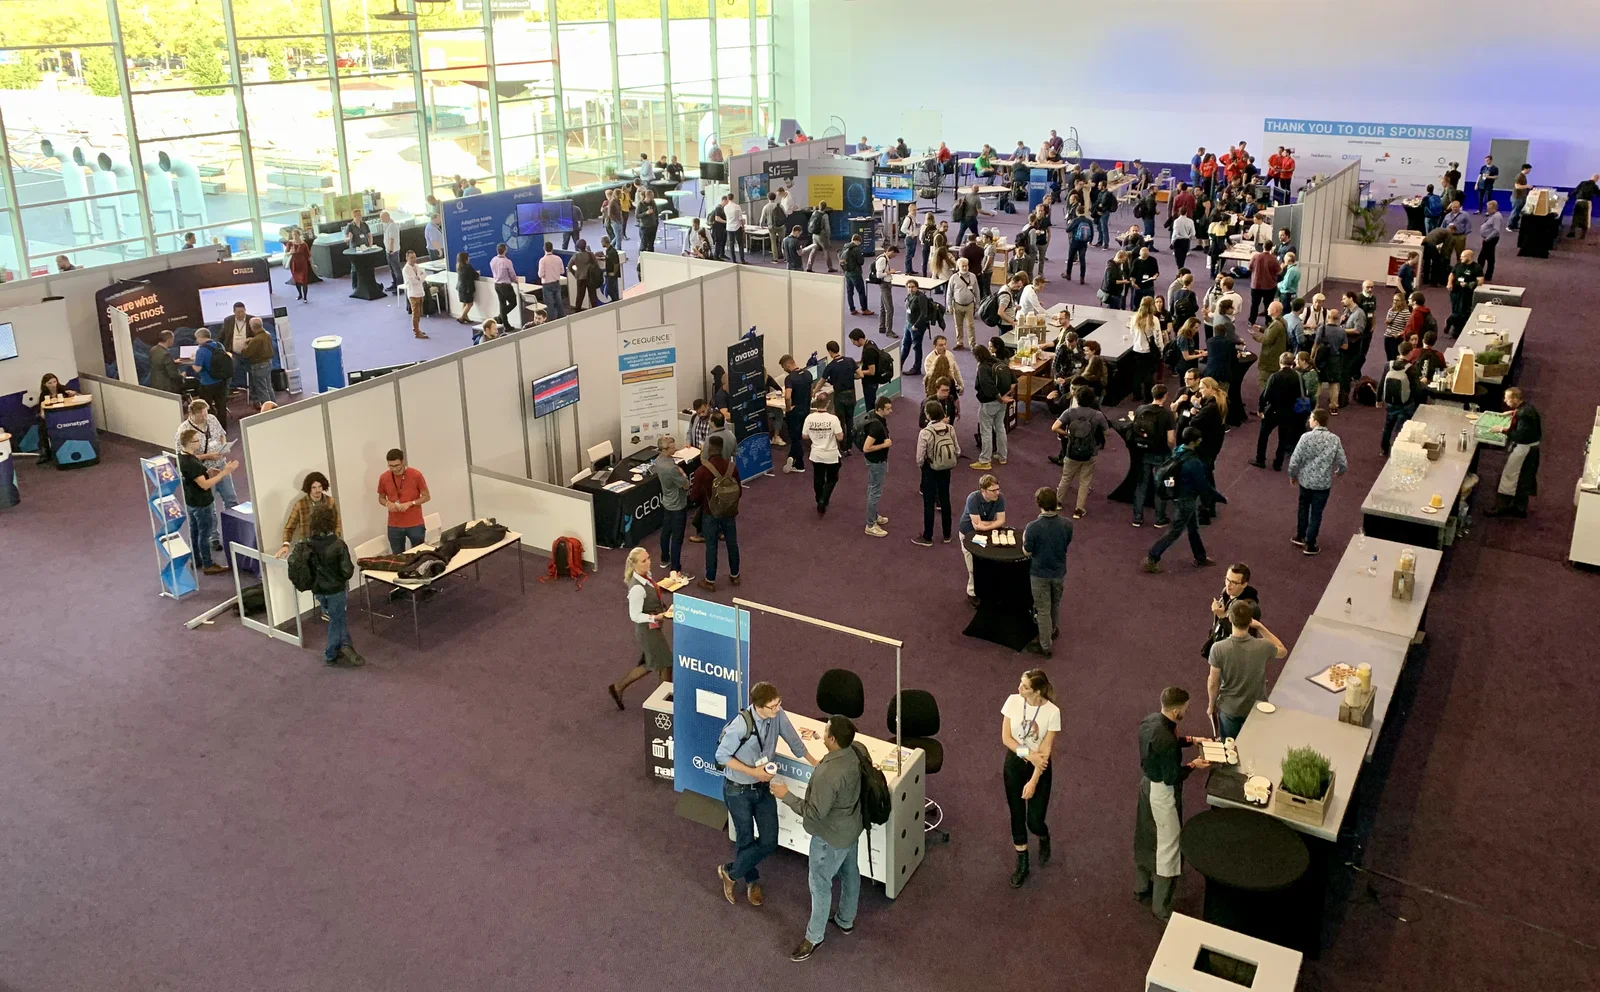
Visite d'une conférence internationale de hackers
OWASP Global AppSec Amsterdam
- Publié
- Mis à jour
- (créé )
- Écrit par
- Willem L. Middelkoop
- Sujets
- Amsterdam · Nintendo · cybersécurité · données · hacking · gens · travail
- Version humaine de cet article
- https://willem.com/fr/2019-09-27_visite-d-une-conference-internationale-de-hackers/
- English
- Visiting an international hackers conference
- Nederlands
- Het bezoeken van een internationale hackersconferentie
- Deutsch
- Besuch einer internationalen Hackerkonferenz
- Español
- Visita a una conferencia internacional de hackers
- Italiano
- Visita a una conferenza internazionale di hacker
- Português
- Visitar uma conferência internacional de hackers
- Papiamentu
- Bishita un konferensia internashonal di hacker
- Frysk
- In ynternasjonale hackerskonferinsje besykje
- Langues
- Traduit de l’original anglais par un modèle de langage en deux passes (traduction et relecture) avec un glossaire et un correcteur orthographique ; pas encore relu par un lecteur de langue maternelle.
Résumé
Ce mois-ci, j'ai eu la chance d'assister à Global AppSec Amsterdam, une conférence internationale pour hackers et spécialistes de la sécurité. Il y avait des présentations d'anciens agents du renseignement, de chasseurs de primes, d'universitaires et d'éditeurs de logiciels. J'ai découvert certaines des techniques de piratage les plus récentes, rencontré des gens intéressants et joué à de super jeux rétro. Lis la suite pour en savoir plus.
Texte intégral
La fondation OWASP et Global AppSec Amsterdam
La fondation OWASP est une organisation à but non lucratif qui crée des outils, de la documentation, des forums et des conférences autour de la sécurité des logiciels. OWASP est spéciale parce qu'elle est libre de toute pression commerciale et n'est affiliée à aucune entreprise technologique. Elle défend l'idée d'aborder la sécurité des applications comme un problème de personnes, de processus et de technologie, car les approches les plus efficaces de la sécurité des applications améliorent tous ces domaines. Tu en apprendras plus sur OWASP sur https://www.owasp.org.
Les événements Global AppSec sont organisés partout dans le monde. En septembre, il y en avait un dans ma ville natale, Amsterdam. Consulte leur programme pour savoir si OWASP passe près de chez toi.
Quand la cybersécurité devient réelle : écraser les terroristes
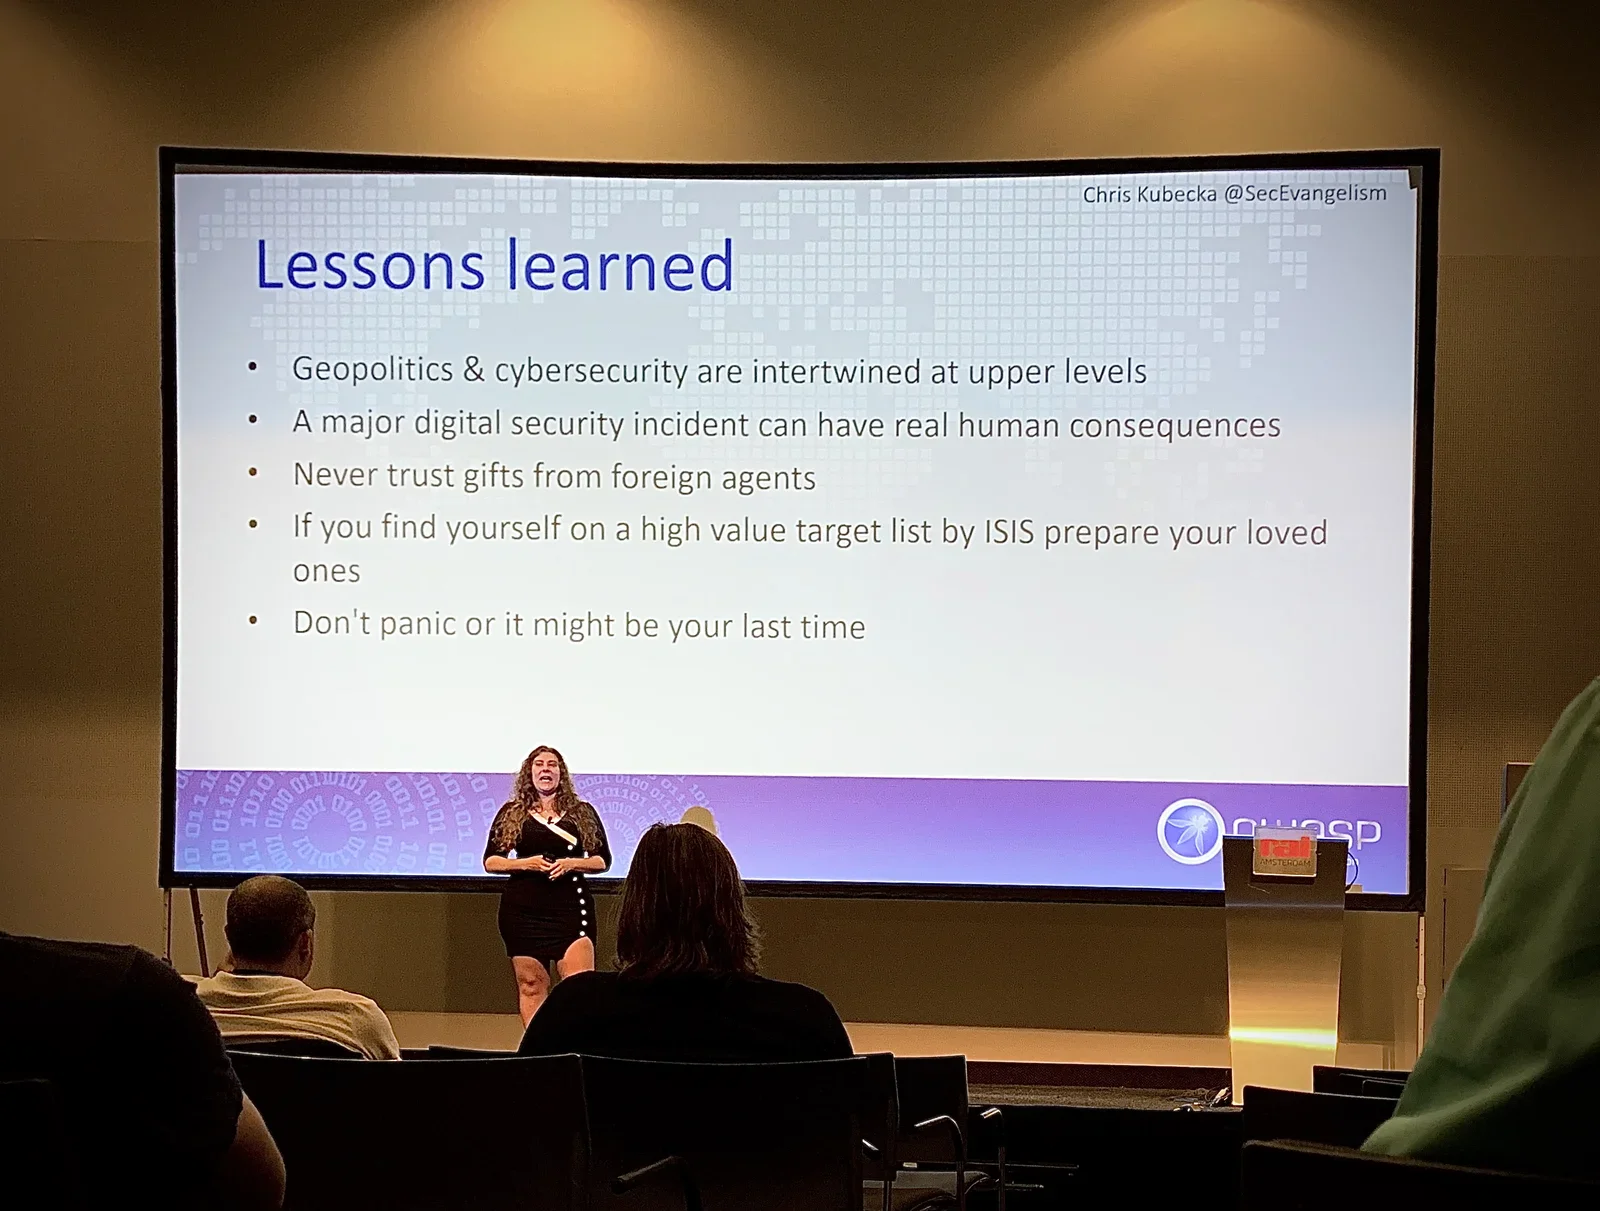
L'une des histoires les plus impressionnantes a été racontée par Chris Kubecka, une femme qui a travaillé pour l'US Air Force et pour le Commandement spatial des États-Unis. Elle est chercheuse en sécurité informatique et spécialiste de la cyberguerre.
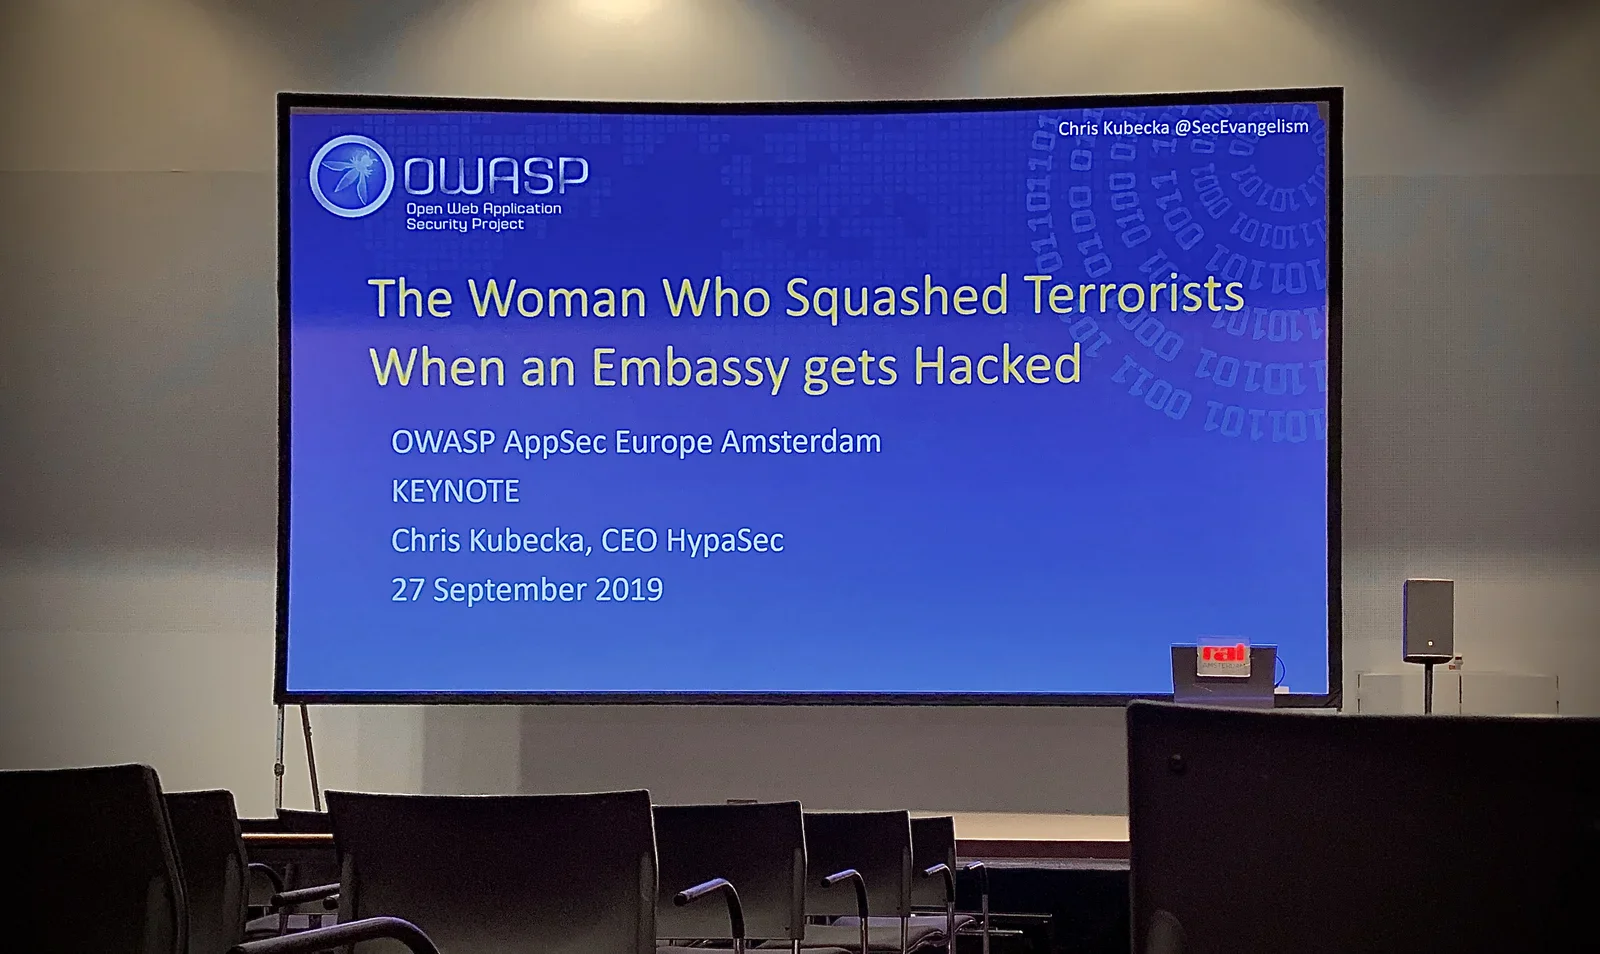
Elle parle de son travail à l'ambassade royale d'Arabie saoudite à La Haye. C'est passionnant de découvrir comment la police locale, le corps diplomatique et des agents spéciaux se sont mobilisés pour finalement empêcher un attentat à la bombe contre le Kurhaus de Scheveningen. C'est en entendant ce genre d'histoires qu'on réalise que tout ce qui se passe ne fait pas les actualités !
Café et jeux
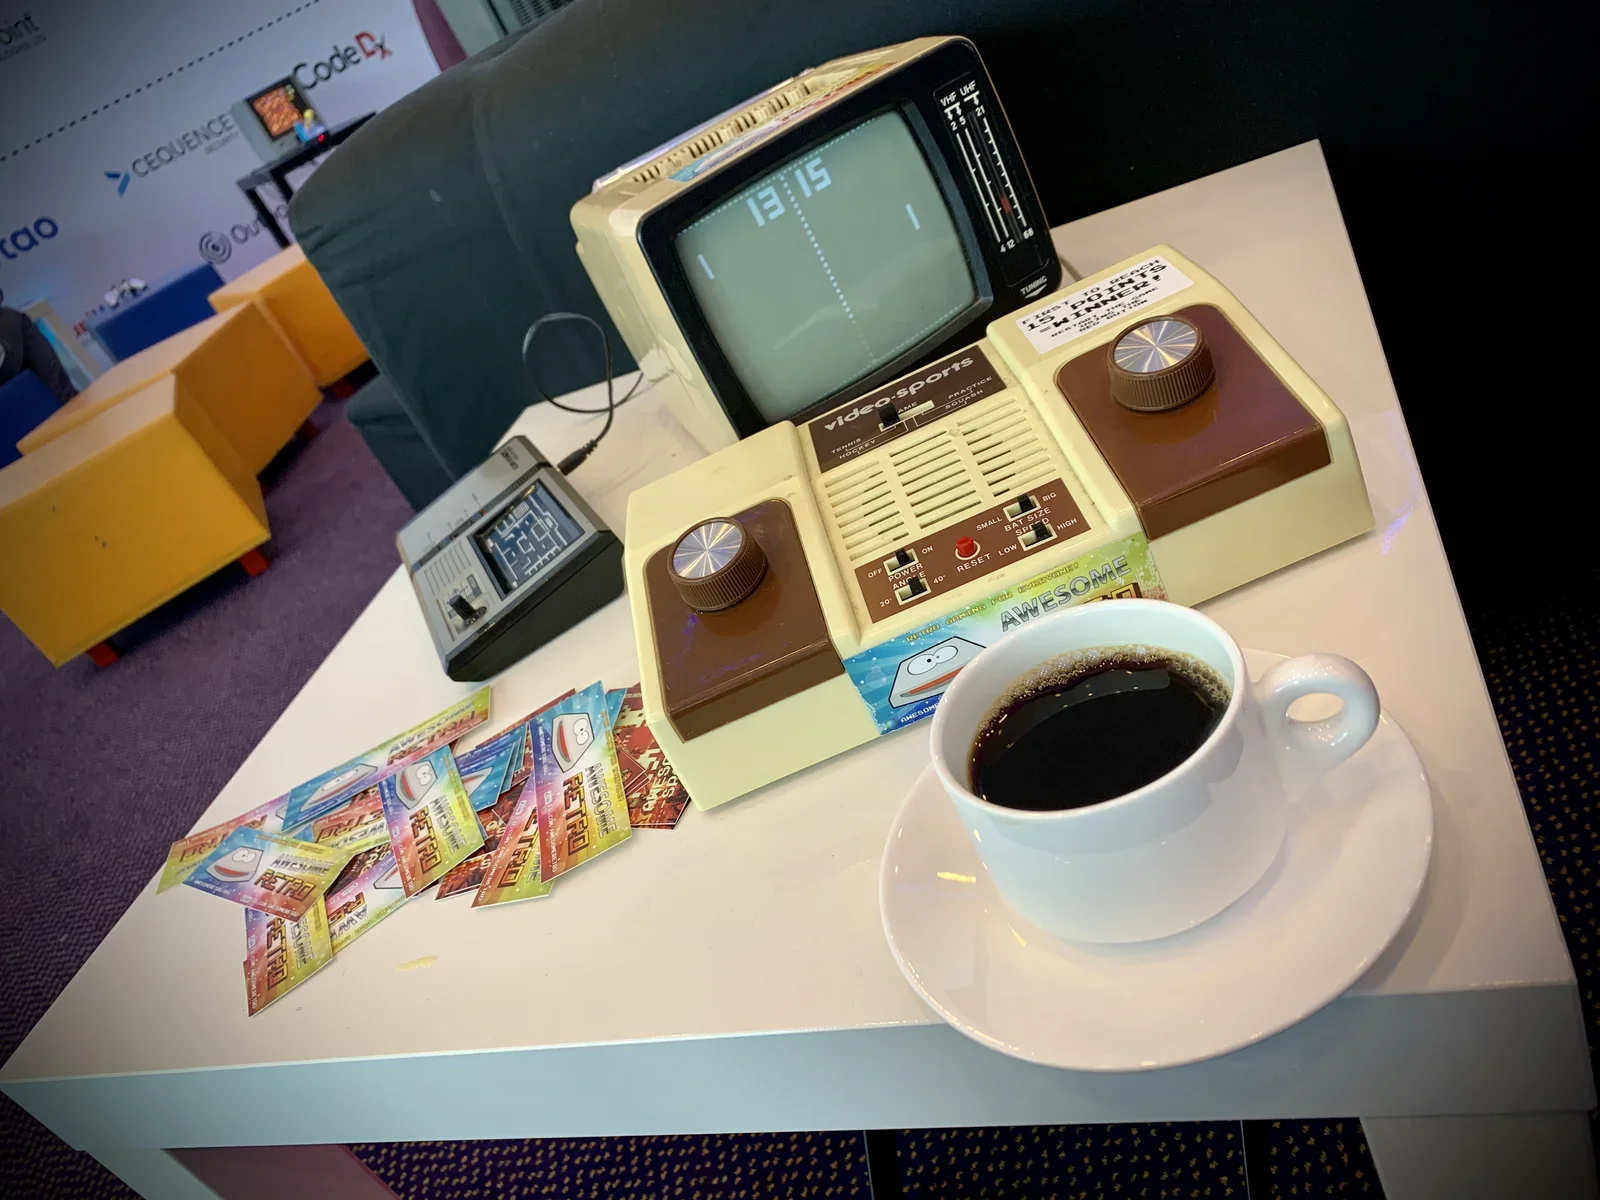
Après la keynote sur les terroristes, la cyberguerre et les attentats à la bombe, il était temps de prendre un café et de jouer. Jouer à des jeux rétro est une manière sympa de rencontrer d'autres hackers pendant la conférence, car tu as tout de suite un sujet en commun. C'est utile, car la plupart des experts IT ont besoin d'un petit coup de main pour briser la glace quand il s'agit de socialiser...
Techniques de piratage
Après le café, il y avait plusieurs sessions au choix. J'en ai sélectionné quelques-unes selon mes intérêts personnels et mon travail.
XSS persistant côté client
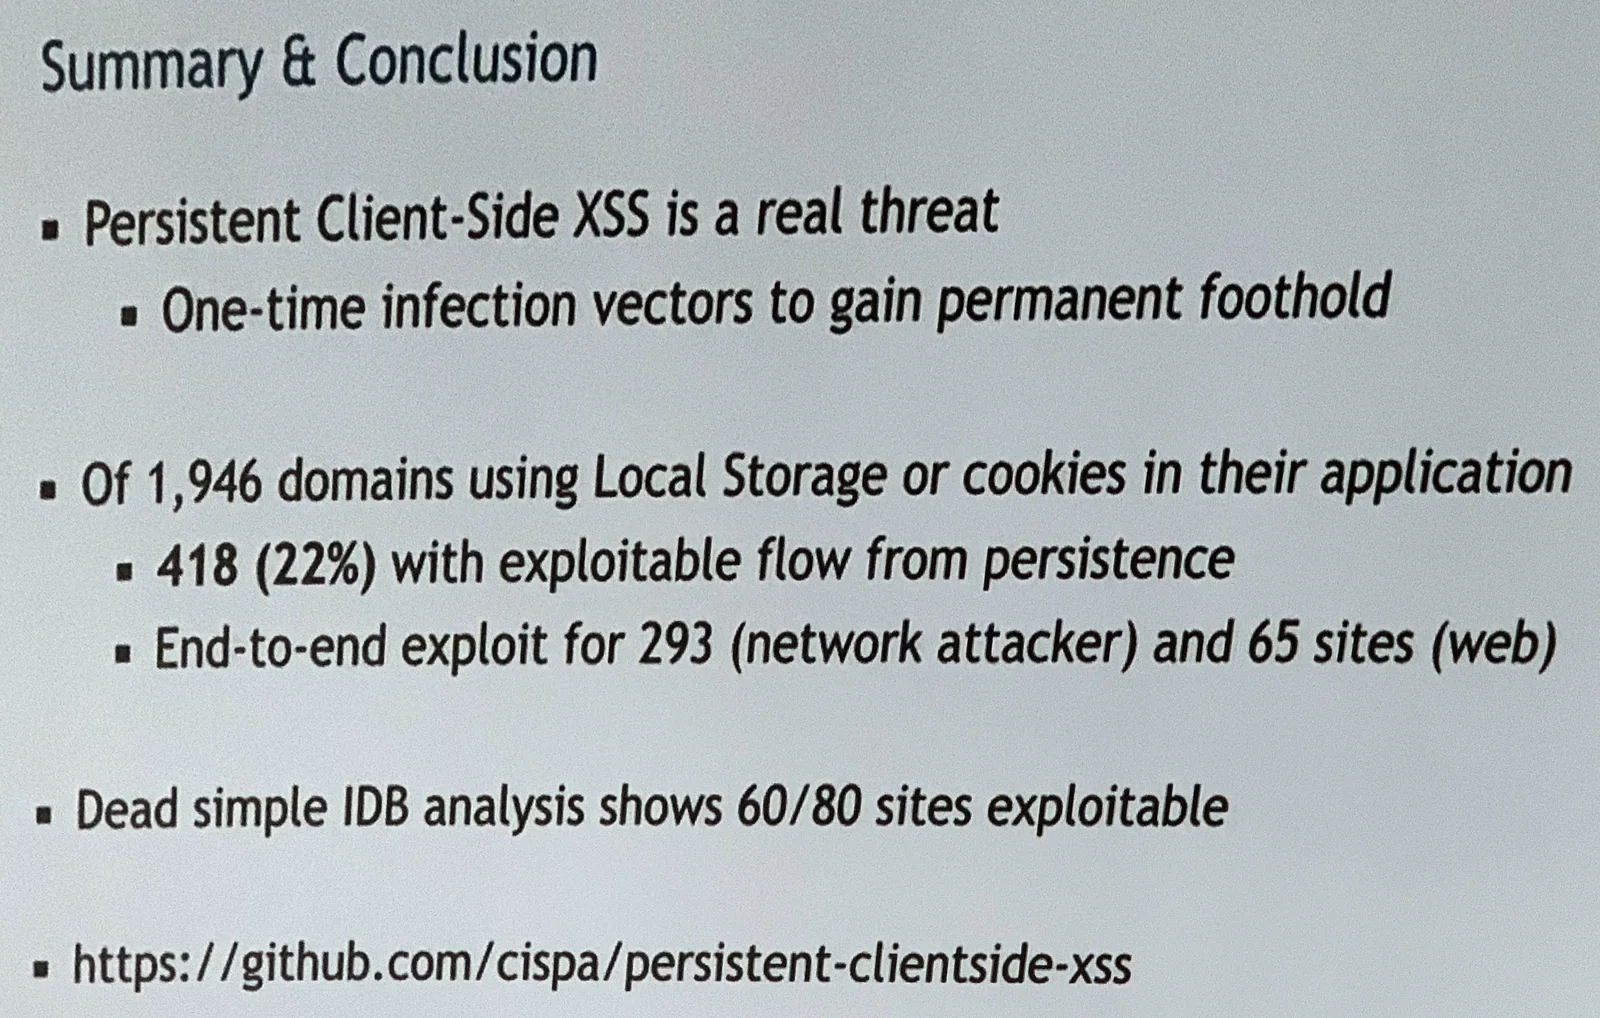
L'une des conférences que j'ai suivies portait sur l'attaque de sites web via le Local Storage ou les cookies. Judicieusement intitulée « Don't trust the locals », la présentation de Marius Steffens et Ben Stock était très intéressante. Leur recherche universitaire a révélé que de nombreux sites web sont vulnérables à des menaces qui s'installent durablement !
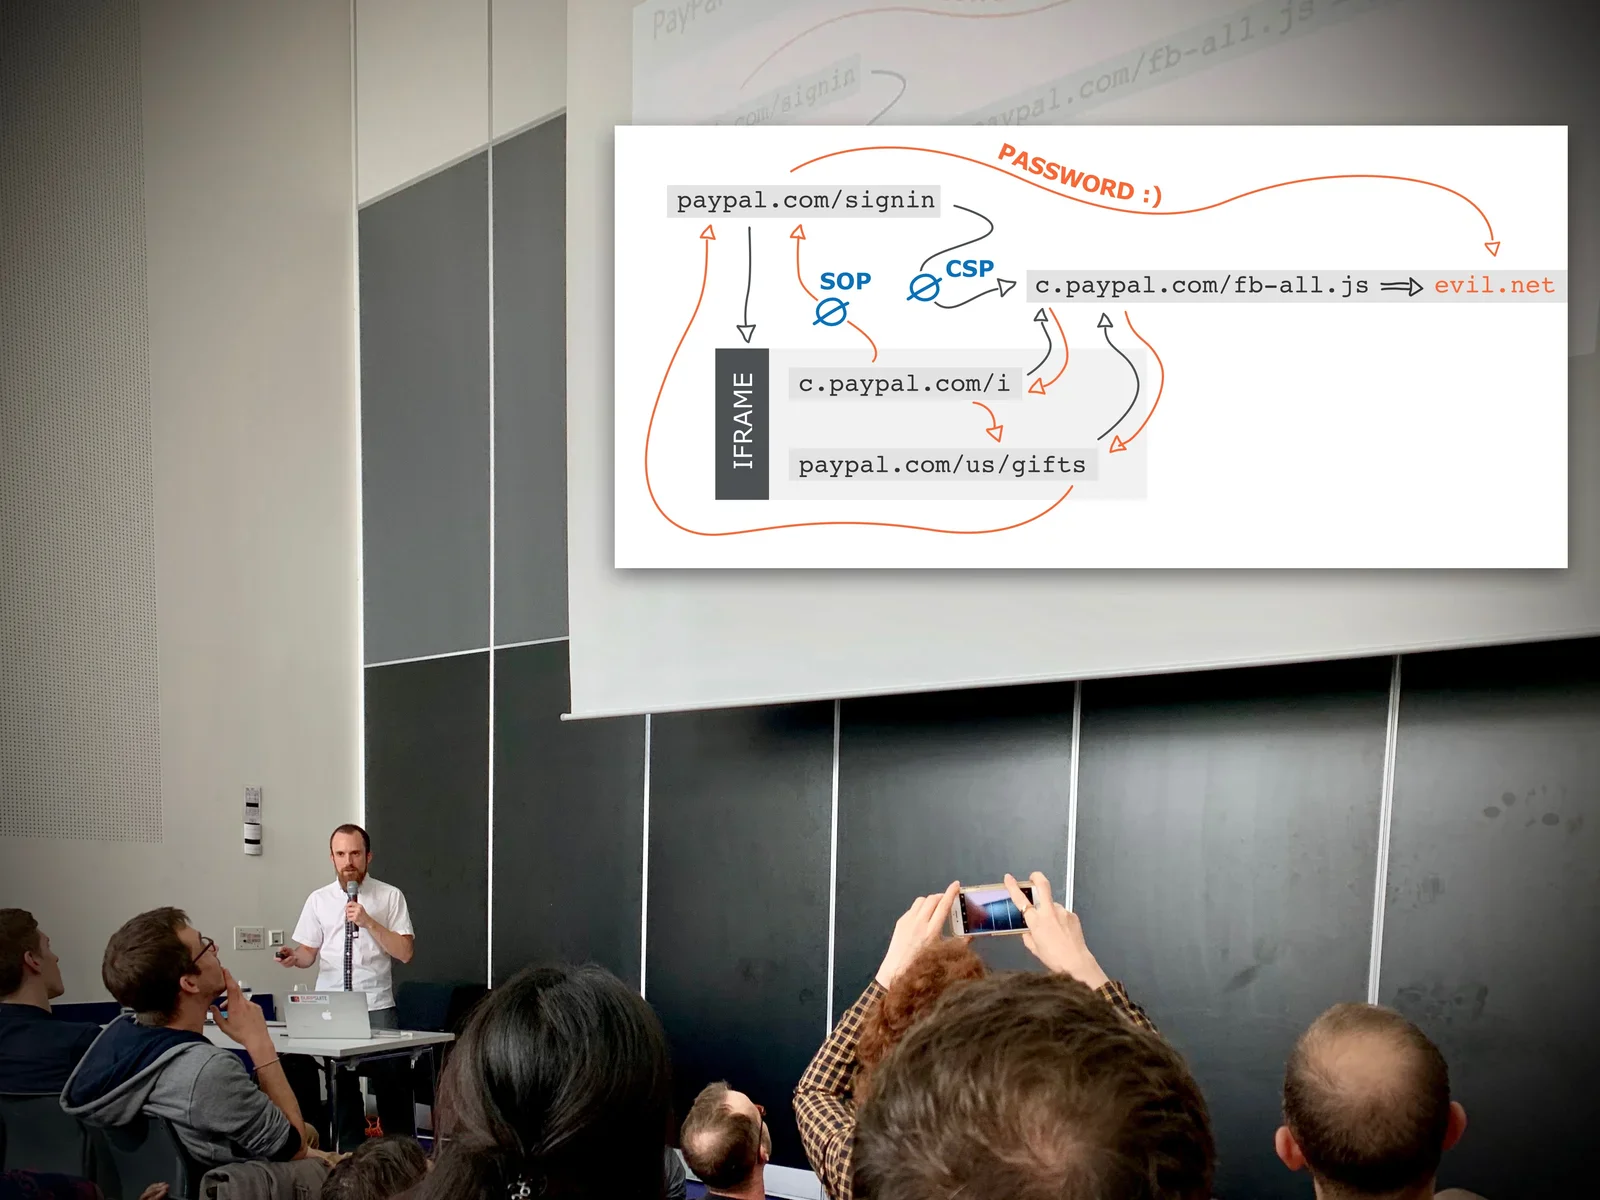
Pirater PayPal avec une attaque de désynchronisation HTTP
Dans sa brillante présentation, James Kettle décrit ses recherches sur ce qui est peut-être l'une des techniques de piratage les plus dangereuses du web moderne : le HTTP Request Smuggling par désynchronisation de requêtes HTTP. Cette technique exploite des failles quand un site web utilise un réseau de diffusion de contenu (CDN), un cache web ou un pare-feu d'application web (WAF). C'est fascinant d'en apprendre plus, de comprendre le principe sous-jacent et de découvrir comment se défendre contre ce genre d'attaque.
L'économie du piratage : combien vaut un compte piraté ?
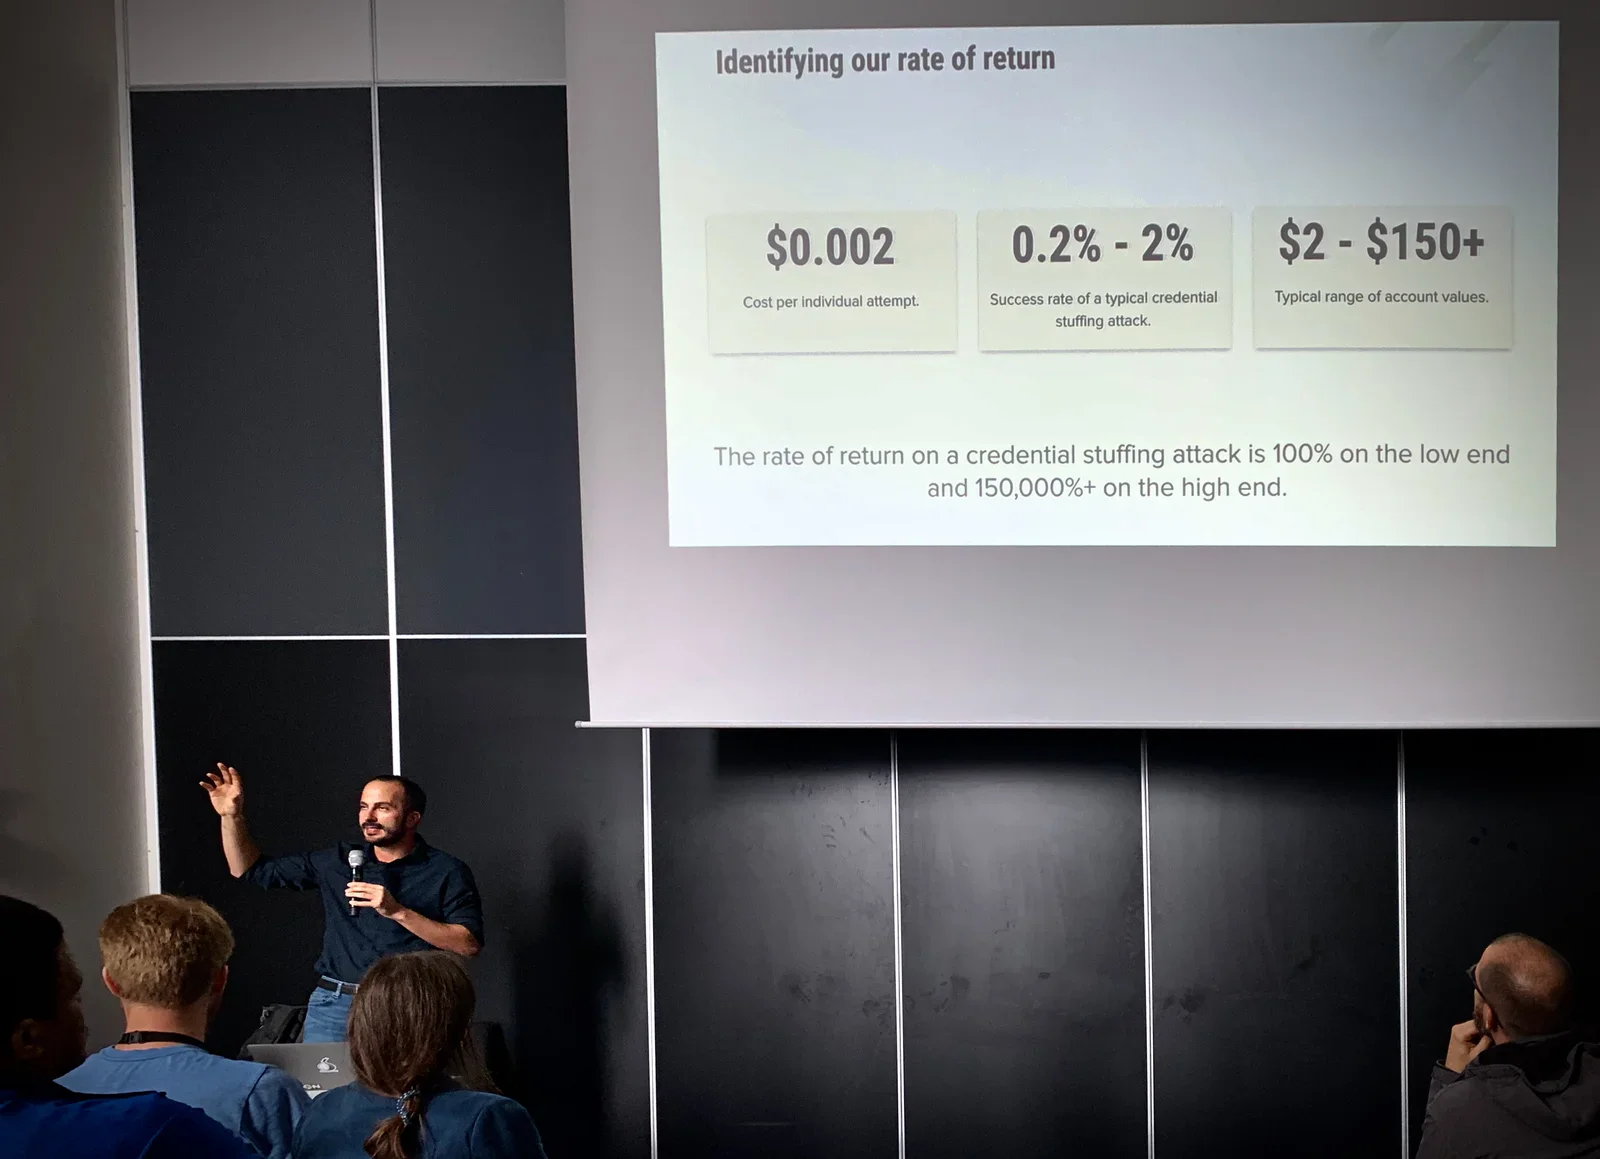
Dans une autre présentation intéressante, Jarrod Overson explique l'état des attaques par bourrage d'identifiants. Ce type d'attaque consiste à utiliser des noms de compte et des mots de passe divulgués sur différents sites web, ce qui marche étonnamment bien, car beaucoup de gens utilisent le même mot de passe sur plusieurs sites. Il explique comment contourner les CAPTCHAS et comment les hackers font imiter à leurs logiciels malveillants un comportement humain pour frauder. Sa conclusion : la fraude est un problème humain, pas technique, guidé par une économie toute simple : ça vaut le coup de pirater !
L'état d'esprit du hacker
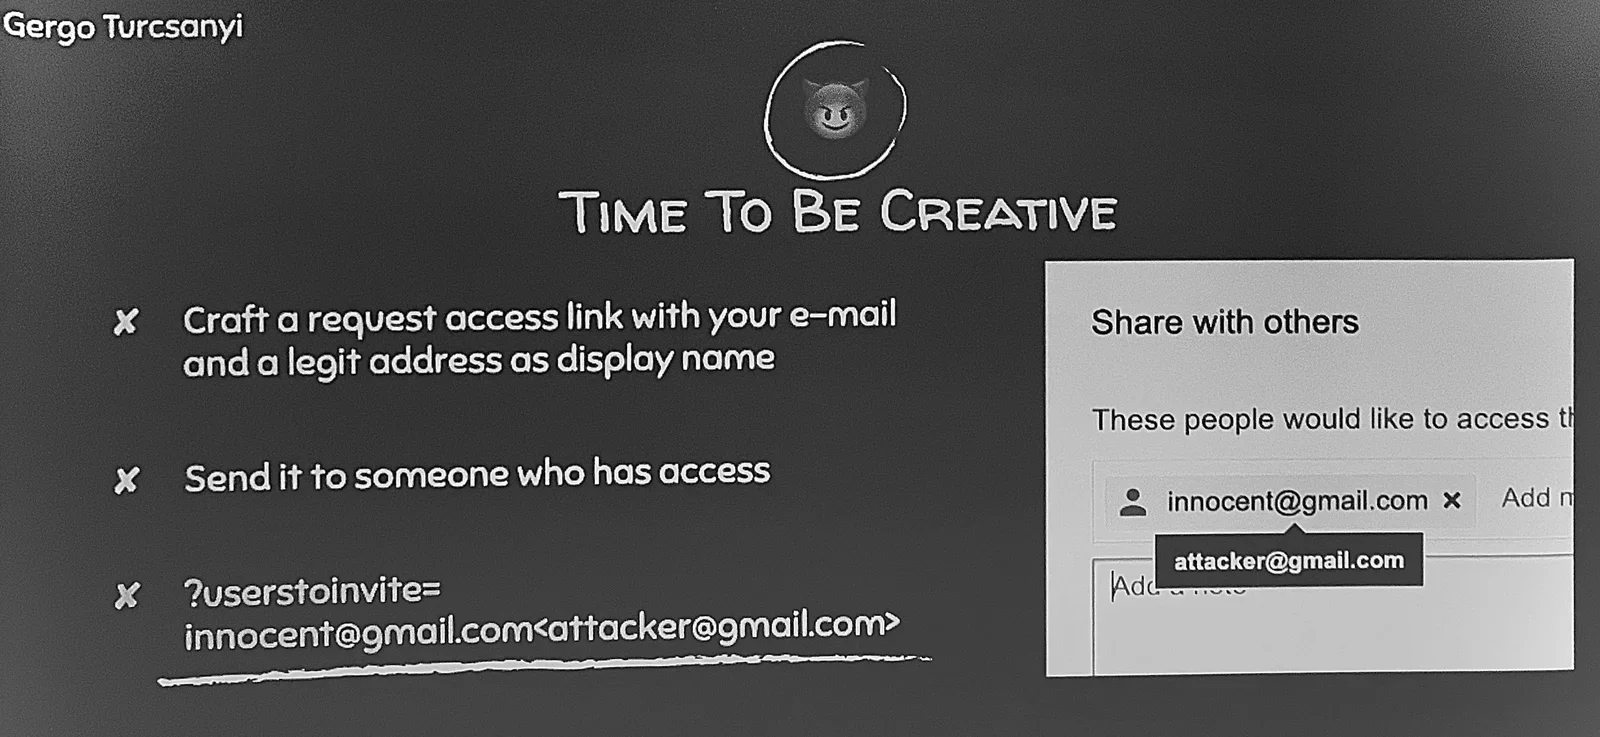
Dans sa présentation, Gergö Turcsányi raconte comment il est devenu chasseur de primes. Il explique qu'il n'est pas nécessaire d'être un mathématicien incroyablement doué pour ça : il suffit d'un peu de créativité et de temps pour fouiller. Au final, cela l'a mené à pirater Google avec succès !
Conclusion
Visiter Global AppSec était fantastique ! C'est un privilège de rencontrer d'autres hackers, d'apprendre d'eux et d'entendre des choses qu'on ne voit normalement pas aux actualités.
Quoi que tu retiennes d'une conférence, il y aura toujours quelque chose que tu ne t'attendais pas à apprendre. C'est cet apprentissage inattendu qui rend les conférences si utiles !