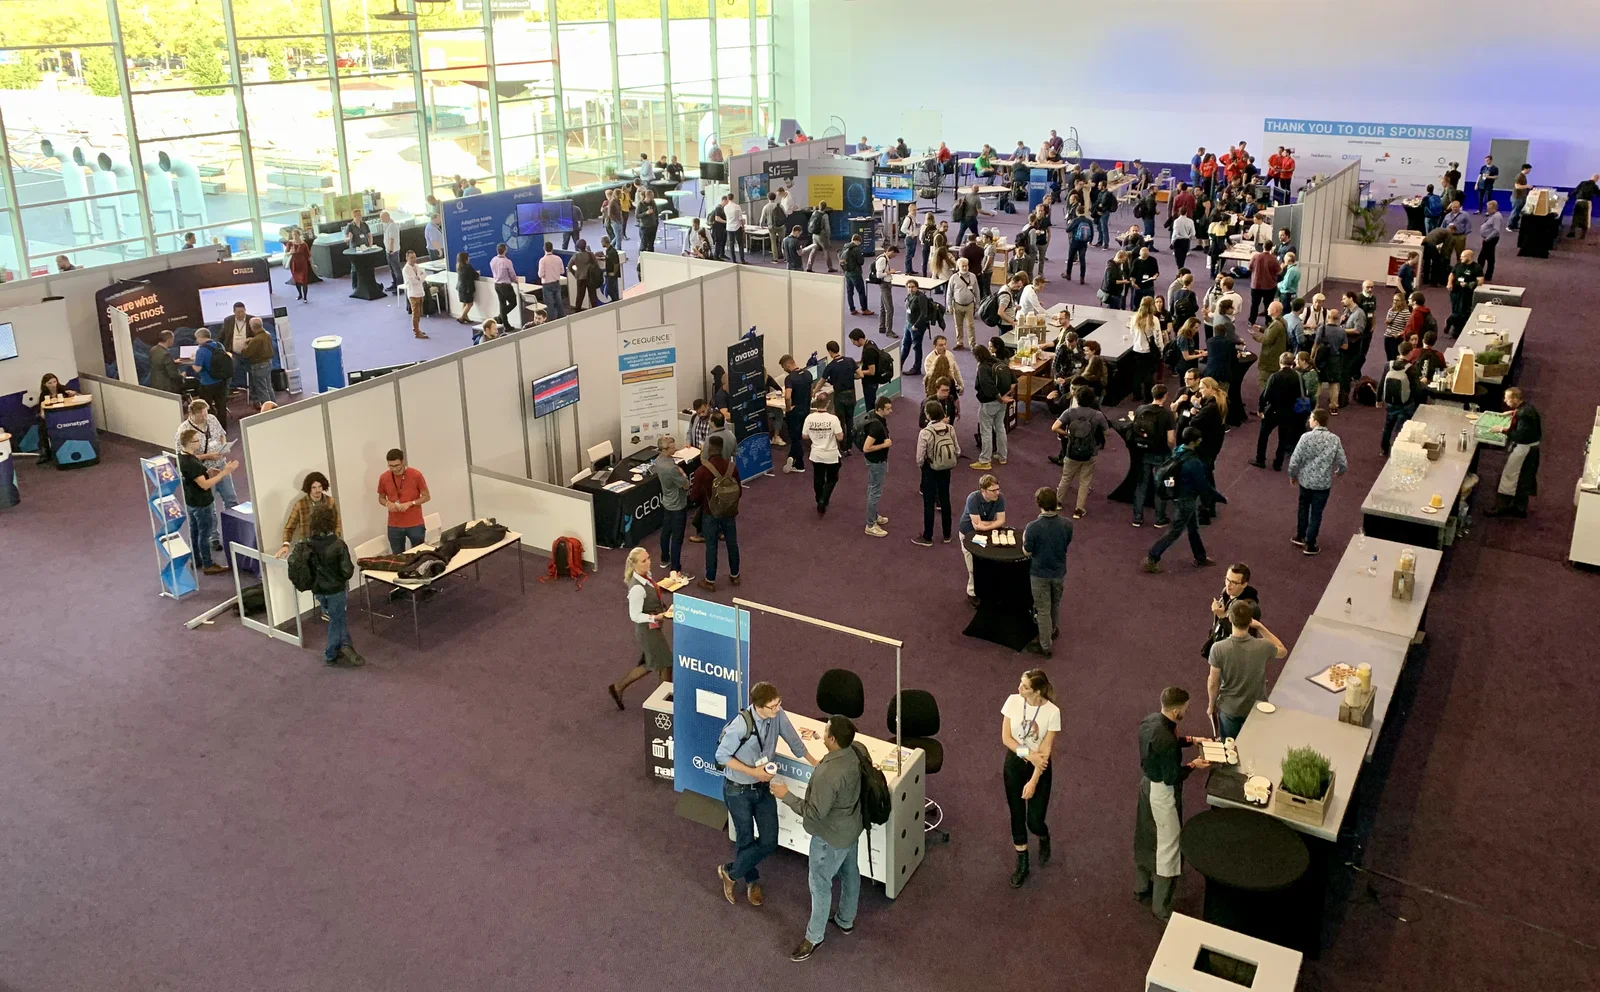
Visita a una conferenza internazionale di hacker
OWASP Global AppSec Amsterdam
- Pubblicato
- Aggiornato
- (creato )
- Scritto da
- Willem L. Middelkoop
- Argomenti
- Amsterdam · Nintendo · cybersicurezza · dati · hacking · persone · lavoro
- Versione umana di questo articolo
- https://willem.com/it/2019-09-27_visita-a-una-conferenza-internazionale-di-hacker/
- English
- Visiting an international hackers conference
- Nederlands
- Het bezoeken van een internationale hackersconferentie
- Deutsch
- Besuch einer internationalen Hackerkonferenz
- Español
- Visita a una conferencia internacional de hackers
- Français
- Visite d'une conférence internationale de hackers
- Português
- Visitar uma conferência internacional de hackers
- Papiamentu
- Bishita un konferensia internashonal di hacker
- Frysk
- In ynternasjonale hackerskonferinsje besykje
- Lingue
- Tradotto dall’originale inglese da un modello linguistico in due passaggi (traduzione e correzione) con un glossario e un controllo ortografico; non ancora letto da un madrelingua.
Riassunto
Questo mese ho avuto la fortuna di partecipare a Global AppSec Amsterdam, una conferenza internazionale per hacker ed esperti di sicurezza. C'erano interventi di ex agenti dei servizi segreti, cacciatori di taglie, accademici e produttori di software. Ho imparato alcune delle più recenti tecniche di hacking, ho conosciuto persone interessanti e ho giocato a dei giochi retrò fighissimi. Continua a leggere.
Testo completo
OWASP Foundation e Global AppSec Amsterdam
L'OWASP Foundation è un'organizzazione senza scopo di lucro che crea strumenti, documentazione, forum e conferenze sulla sicurezza del software. OWASP è speciale perché è libera da pressioni commerciali e non è legata a nessuna azienda tecnologica. Sostengono che la sicurezza delle applicazioni vada affrontata come un problema di persone, processi e tecnologia, perché gli approcci più efficaci alla sicurezza delle applicazioni migliorano tutti questi aspetti. Trovi di più su OWASP su https://www.owasp.org.
Gli eventi Global AppSec si organizzano in tutto il mondo. A settembre ce n'era uno nella mia città, Amsterdam. Guarda il loro programma per scoprire se OWASP arriva nella tua città.
Quando la cybersicurezza diventa reale: sconfiggere i terroristi
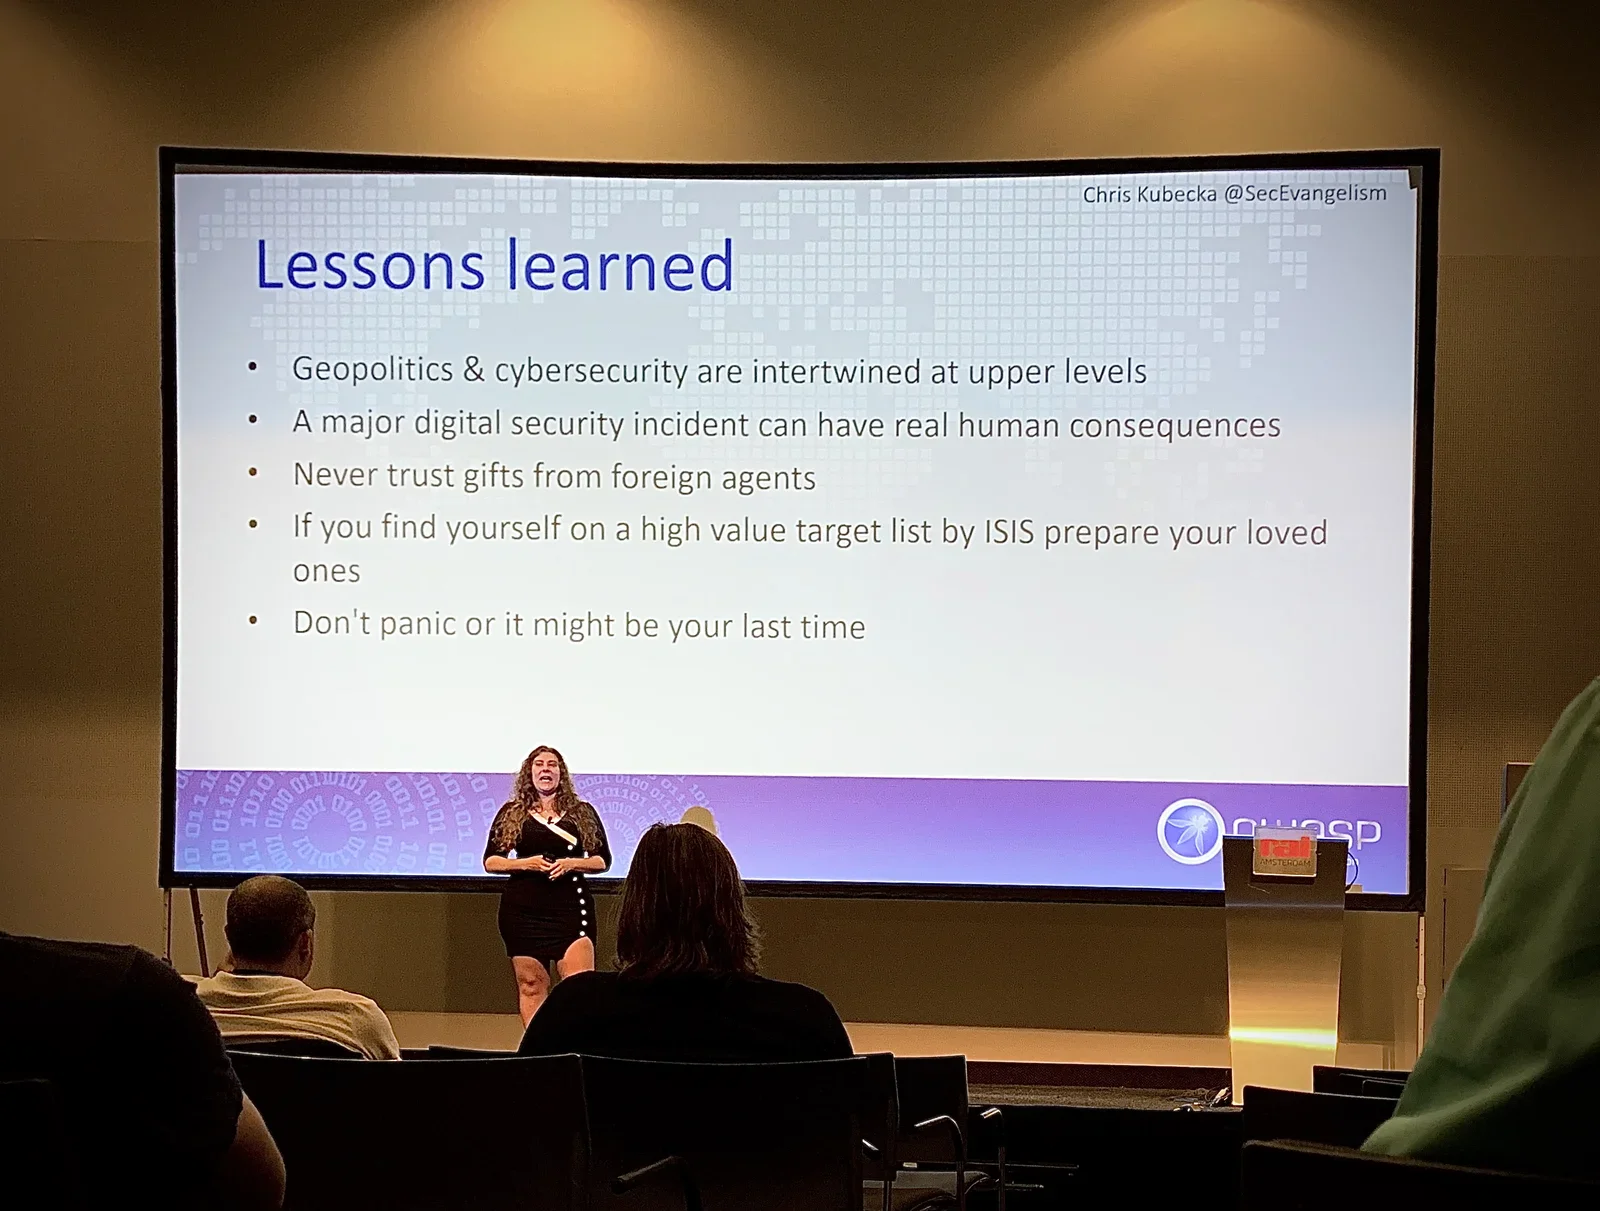
Una delle storie più impressionanti l'ha raccontata Chris Kubecka, una donna che ha lavorato per l'aeronautica militare degli Stati Uniti e per lo United States Space Command. È ricercatrice di sicurezza informatica e specialista di guerra cibernetica.
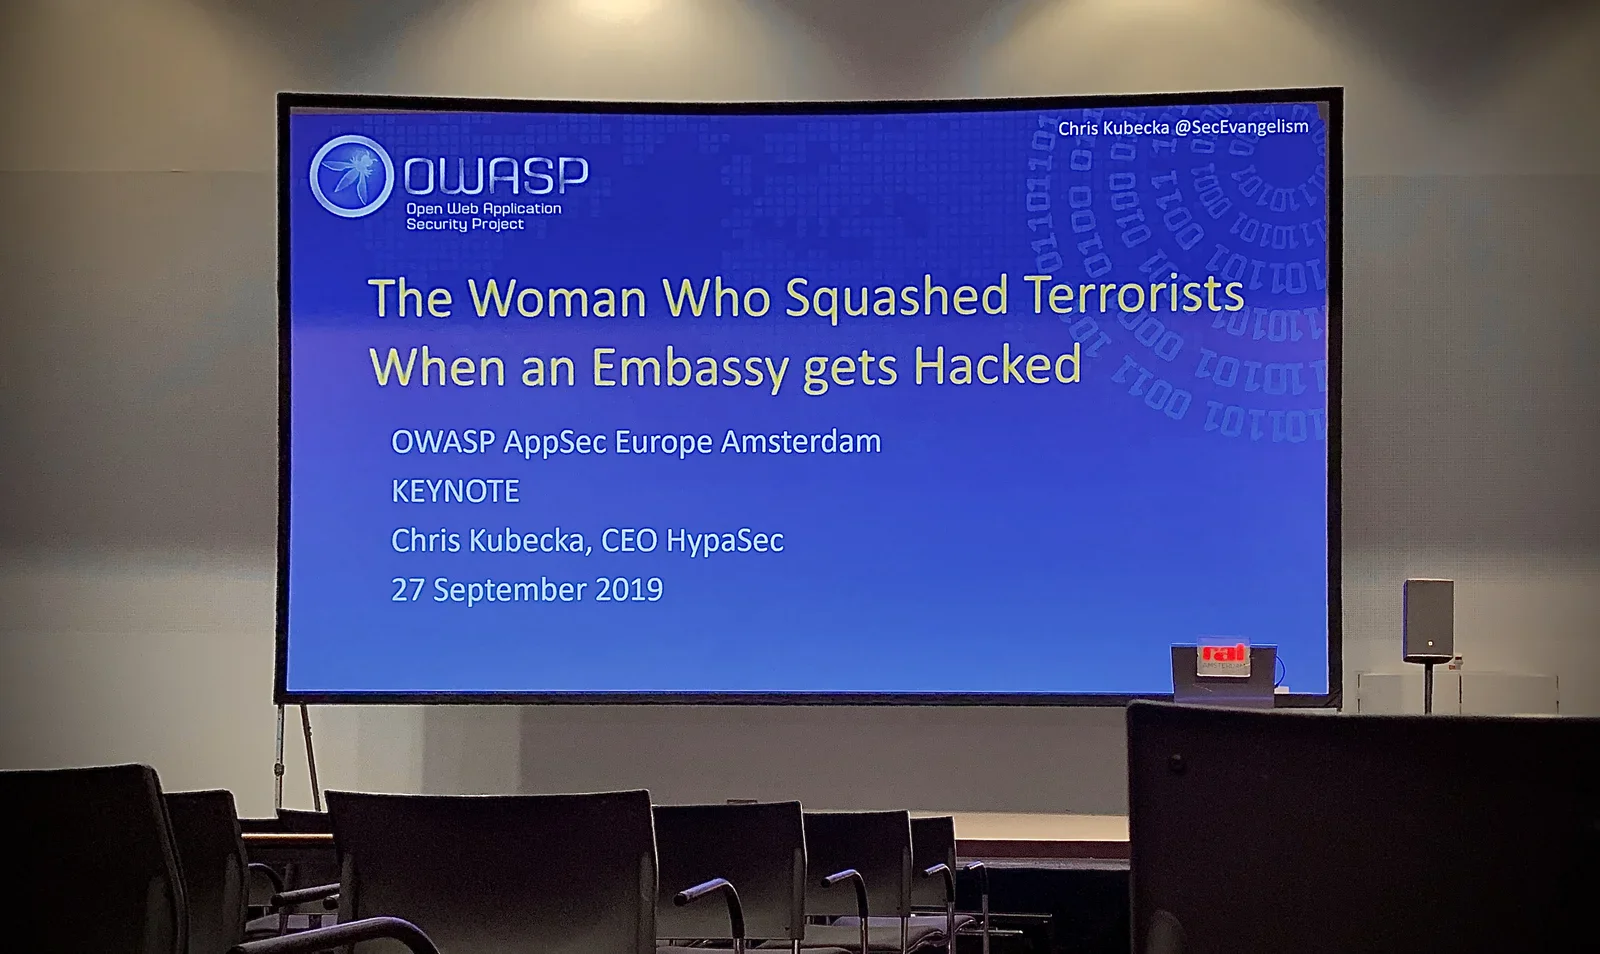
Racconta del suo lavoro presso l'ambasciata reale dell'Arabia Saudita all'Aia. È interessantissimo scoprire come la polizia locale, il corpo diplomatico e agenti speciali siano stati coinvolti per sventare alla fine un attentato dinamitardo al Kurhaus di Scheveningen. Quando senti queste storie ti rendi conto che non tutto quello che succede finisce nei telegiornali!
Caffè e giochi
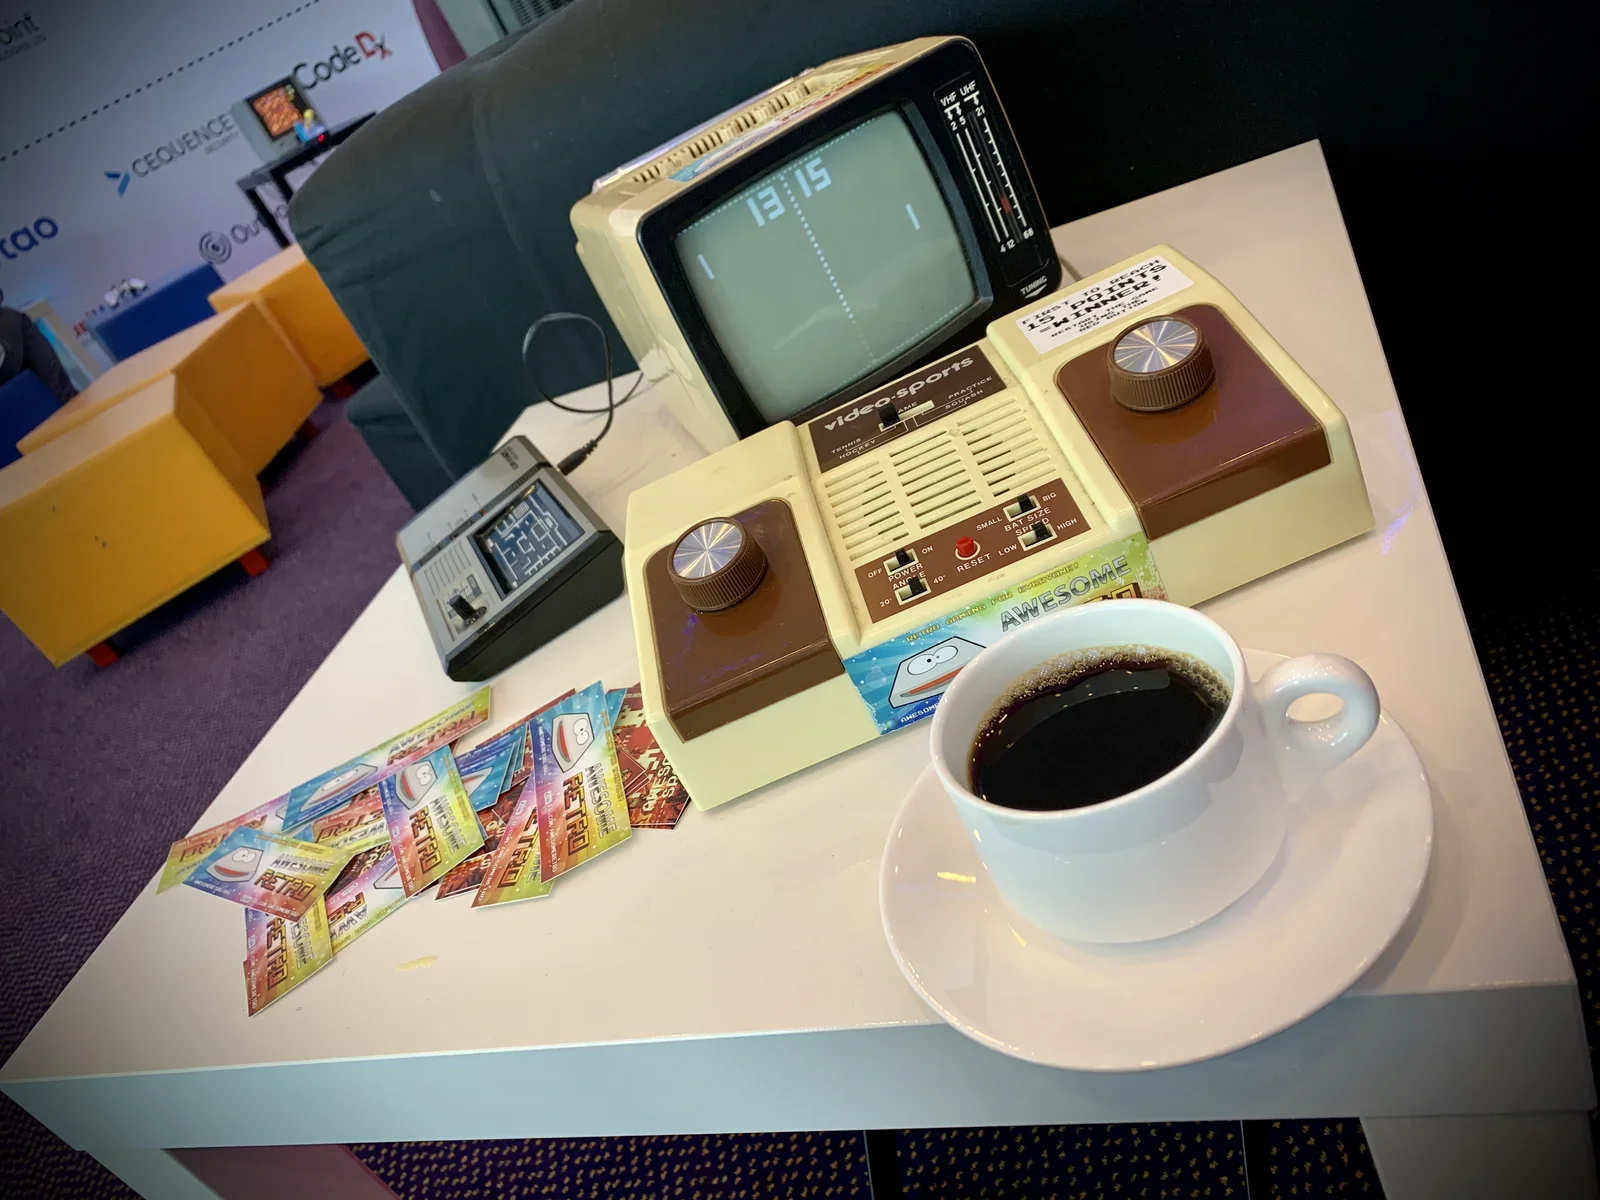
Dopo il keynote su terroristi, guerra cibernetica e attentati era ora di un caffè e di qualche gioco. Giocare ai giochi retrò è un modo divertente per conoscere altri hacker alla conferenza, perché hai subito qualcosa in comune di cui parlare. Torna utile, dato che la maggior parte degli esperti di IT ha bisogno di una mano per rompere il ghiaccio quando si tratta di socializzare...
Tecniche di hacking
Dopo il caffè c'erano varie sessioni da seguire. Ne ho scelte alcune in base ai miei interessi personali e al mio lavoro.
XSS persistente lato client
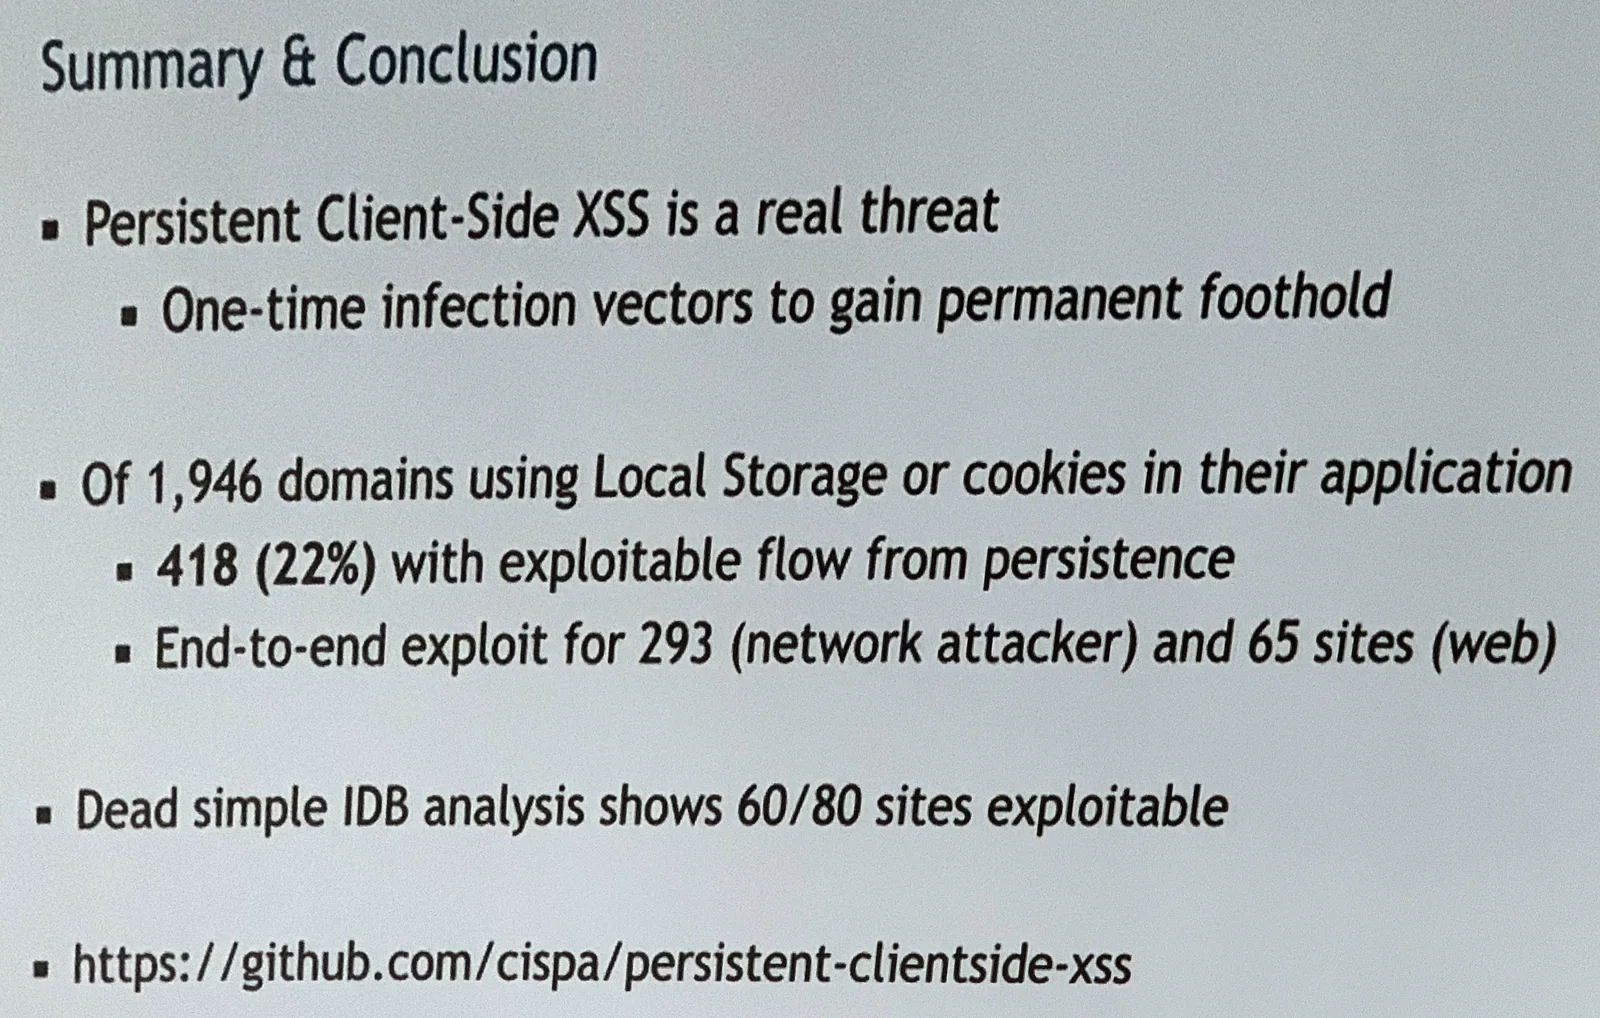
Uno degli interventi che ho seguito riguardava gli attacchi ai siti web tramite Local Storage o cookie. Il titolo azzeccato era "Don't trust the locals", e la presentazione di Marius Steffens e Ben Stock era molto interessante. La loro ricerca accademica ha rivelato che molti siti web sono vulnerabili a minacce che si insediano in modo permanente!
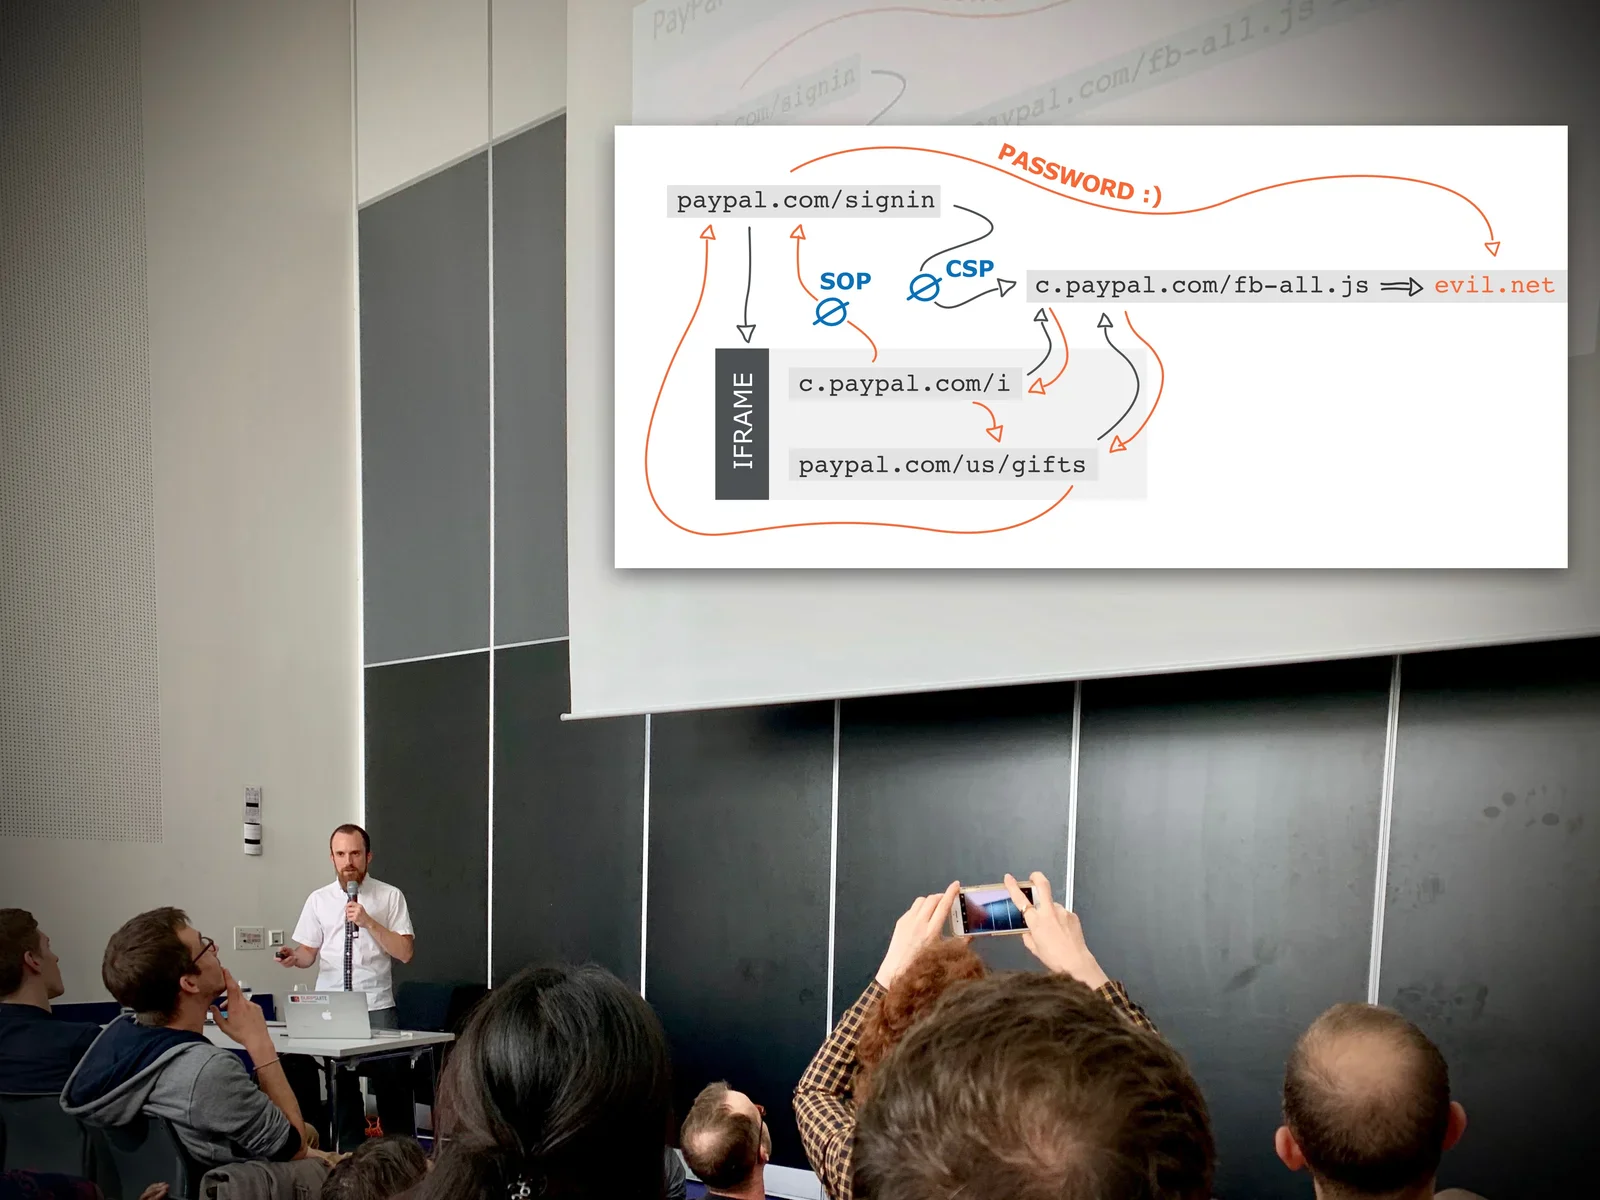
Hackerare PayPal con un attacco di desincronizzazione HTTP
Nel suo brillante intervento James Kettle descrive la sua ricerca su quella che forse è una delle tecniche di hacking più pericolose del web moderno: l'HTTP Request Smuggling tramite desincronizzazione delle richieste HTTP. Questa tecnica sfrutta le vulnerabilità quando un sito web usa una content delivery network (CDN), una cache web o un web application firewall (WAF). È fantastico scoprirlo, capire il principio di fondo e imparare a difendersi da questo tipo di attacco.
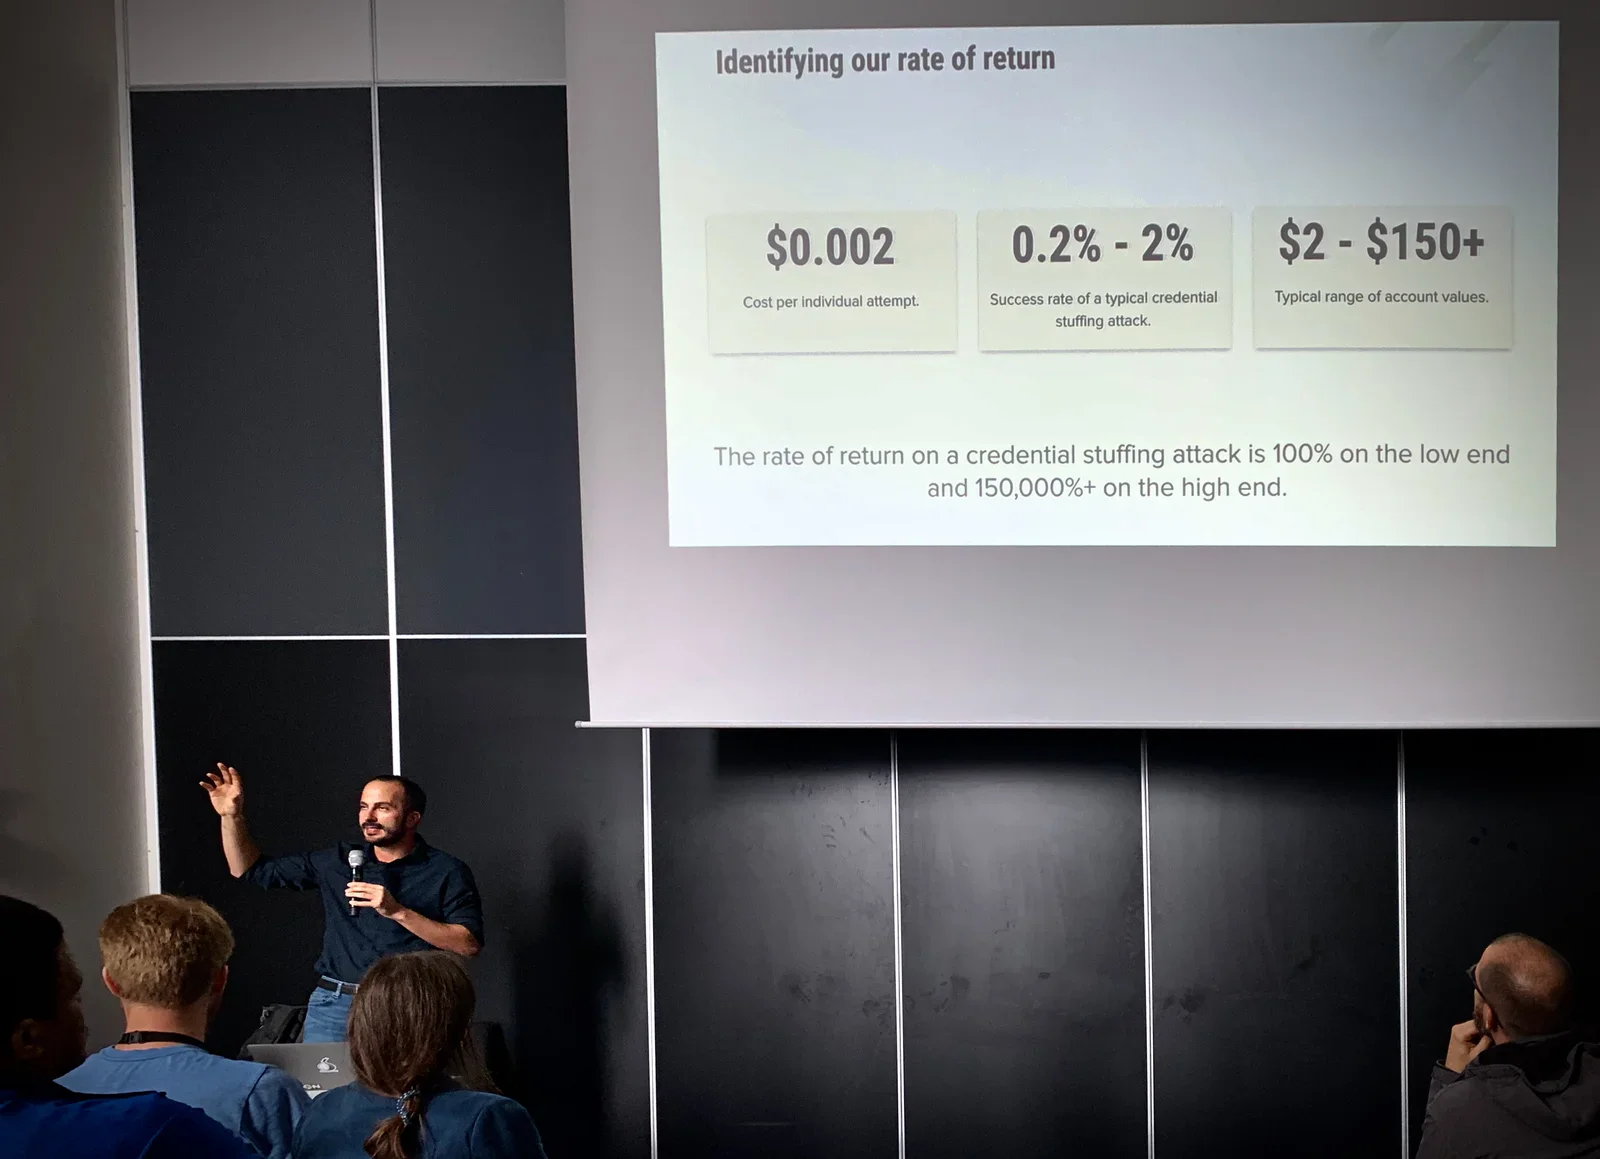
Economia dell'hacking: quanto vale un account hackerato?
In un altro intervento interessante Jarrod Overson spiega lo stato degli attacchi di credential stuffing. Questo tipo di attacco usa nomi di account e password trapelati su siti web diversi, e ha un successo sorprendente perché molta gente usa la stessa password su siti diversi. Spiega come aggirare i CAPTCHA e come gli hacker fanno imitare al loro malware il comportamento umano per le frodi. Conclude che la frode è un problema umano, non tecnico, guidato da una semplice economia: conviene hackerare!
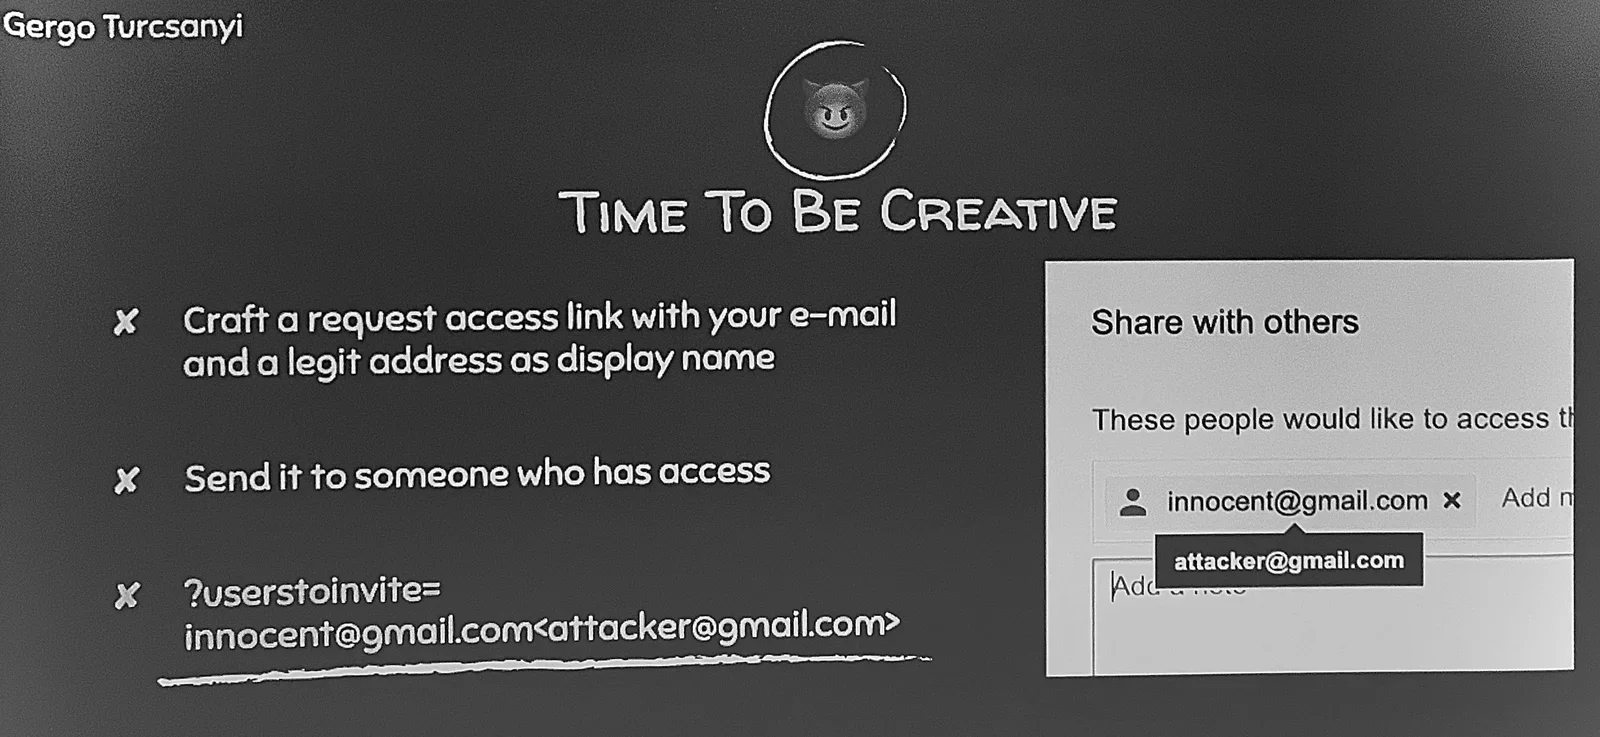
La mentalità dell'hacker
Nel suo intervento Gergö Turcsányi racconta come è diventato un cacciatore di taglie. Spiega che per farlo non serve essere un matematico incredibilmente bravo: basta un po' di creatività e un po' di tempo per andare a curiosare. Alla fine questo gli ha permesso di hackerare Google con successo!
Conclusione
Visitare Global AppSec è stato fantastico! È un privilegio incontrare altri hacker, imparare da loro e sentire cose che di solito non vedrai al telegiornale.
Qualunque cosa ti porti a casa da una conferenza, ci sarà sempre qualcosa che non ti aspettavi di imparare. È questo apprendimento inatteso che rende una conferenza ben più che meritevole dello sforzo!