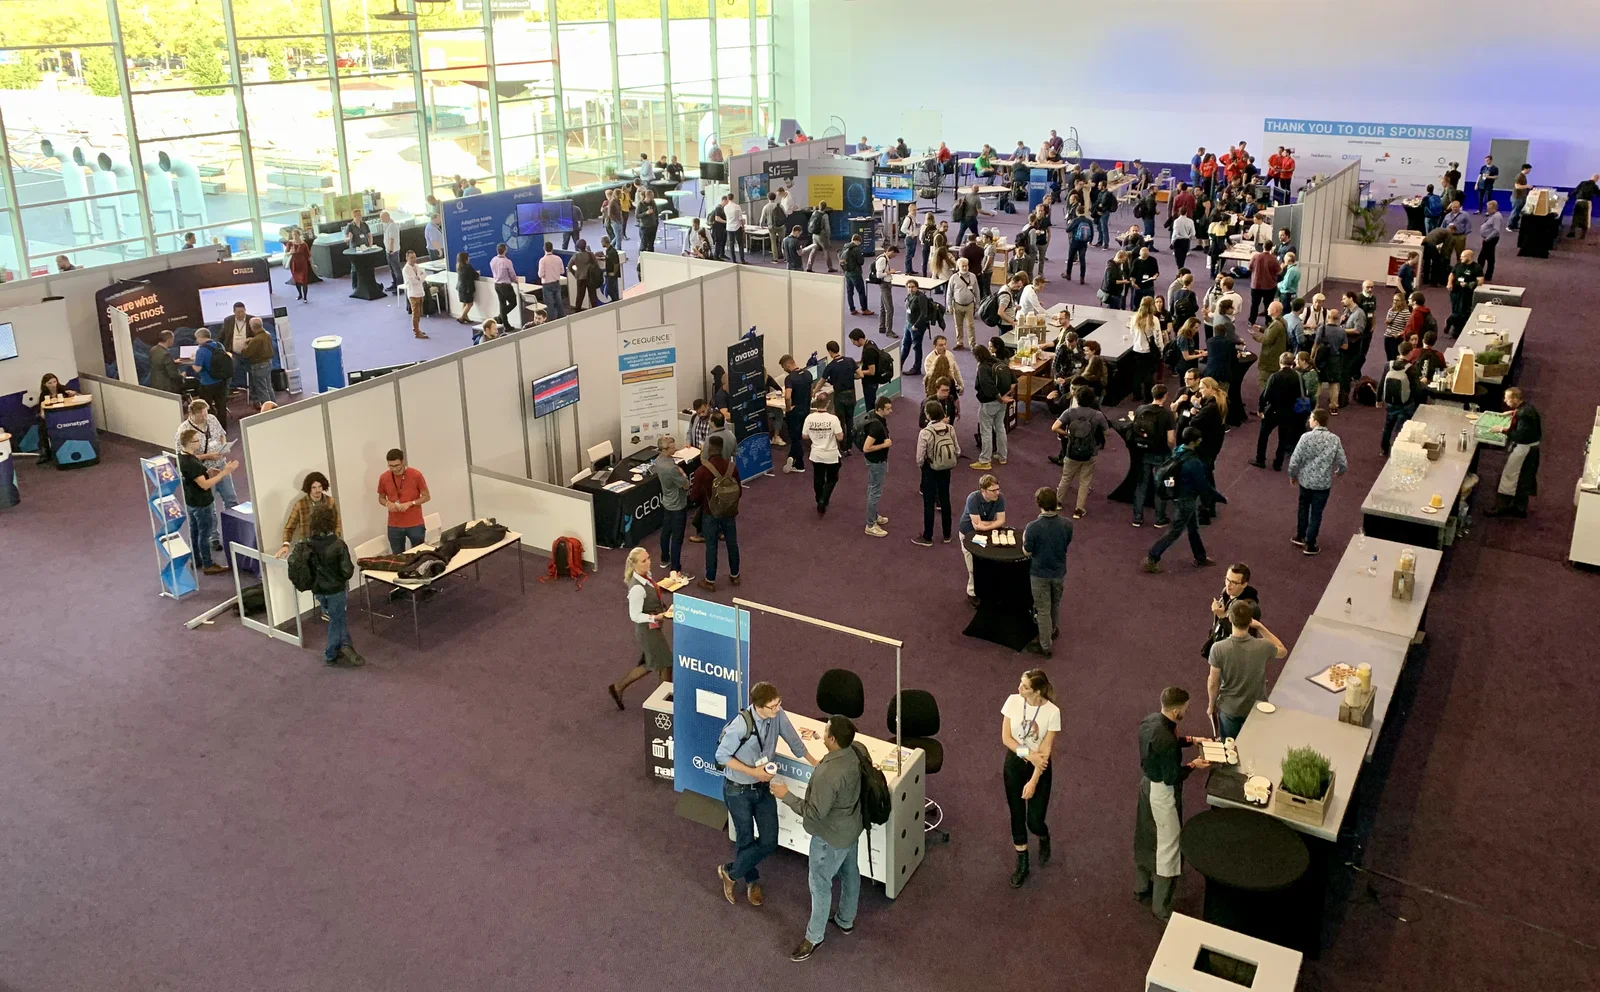
Visita a una conferencia internacional de hackers
OWASP Global AppSec Ámsterdam
- Publicado
- Actualizado
- (creado )
- Escrito por
- Willem L. Middelkoop
- Temas
- Amsterdam · Nintendo · ciberseguridad · datos · hacking · gente · trabajo
- Versión humana de este artículo
- https://willem.com/es/2019-09-27_visita-a-una-conferencia-internacional-de-hackers/
- English
- Visiting an international hackers conference
- Nederlands
- Het bezoeken van een internationale hackersconferentie
- Deutsch
- Besuch einer internationalen Hackerkonferenz
- Français
- Visite d'une conférence internationale de hackers
- Italiano
- Visita a una conferenza internazionale di hacker
- Português
- Visitar uma conferência internacional de hackers
- Papiamentu
- Bishita un konferensia internashonal di hacker
- Frysk
- In ynternasjonale hackerskonferinsje besykje
- Idiomas
- Traducido del original en inglés por un modelo de lenguaje en dos pasadas (traducción y corrección) con un glosario y un corrector ortográfico; aún no revisado por un hablante nativo.
Resumen
Este mes tuve la suerte de asistir a Global AppSec Ámsterdam, una conferencia internacional para hackers y especialistas en seguridad. Hubo charlas de antiguos agentes de inteligencia, cazarrecompensas, académicos y proveedores de software. Aprendí algunas de las técnicas de hacking más recientes, conocí a gente interesante y jugué a unos cuantos juegos retro geniales. Sigue leyendo para saber más.
Texto completo
La Fundación OWASP y Global AppSec Ámsterdam
La Fundación OWASP es una organización sin ánimo de lucro dedicada a crear herramientas, documentación, foros y conferencias sobre la seguridad del software. OWASP es especial porque no sufre presiones comerciales ni está vinculada a ninguna empresa tecnológica. Defienden que la seguridad de las aplicaciones es un problema de personas, procesos y tecnología, porque los enfoques más eficaces incluyen mejoras en todos estos ámbitos. Puedes encontrar más información sobre OWASP en https://www.owasp.org.
Los eventos Global AppSec se organizan por todo el mundo. Este septiembre hubo uno en mi ciudad natal, Ámsterdam. Consulta su calendario para saber si OWASP llega a tu ciudad.
Cuando la ciberseguridad se pone seria: aplastando terroristas
Una de las historias más impresionantes la contó Chris Kubecka, una mujer que ha trabajado para la Fuerza Aérea de EE. UU. y el Comando Espacial de Estados Unidos. Es investigadora de seguridad informática y especialista en ciberguerra.
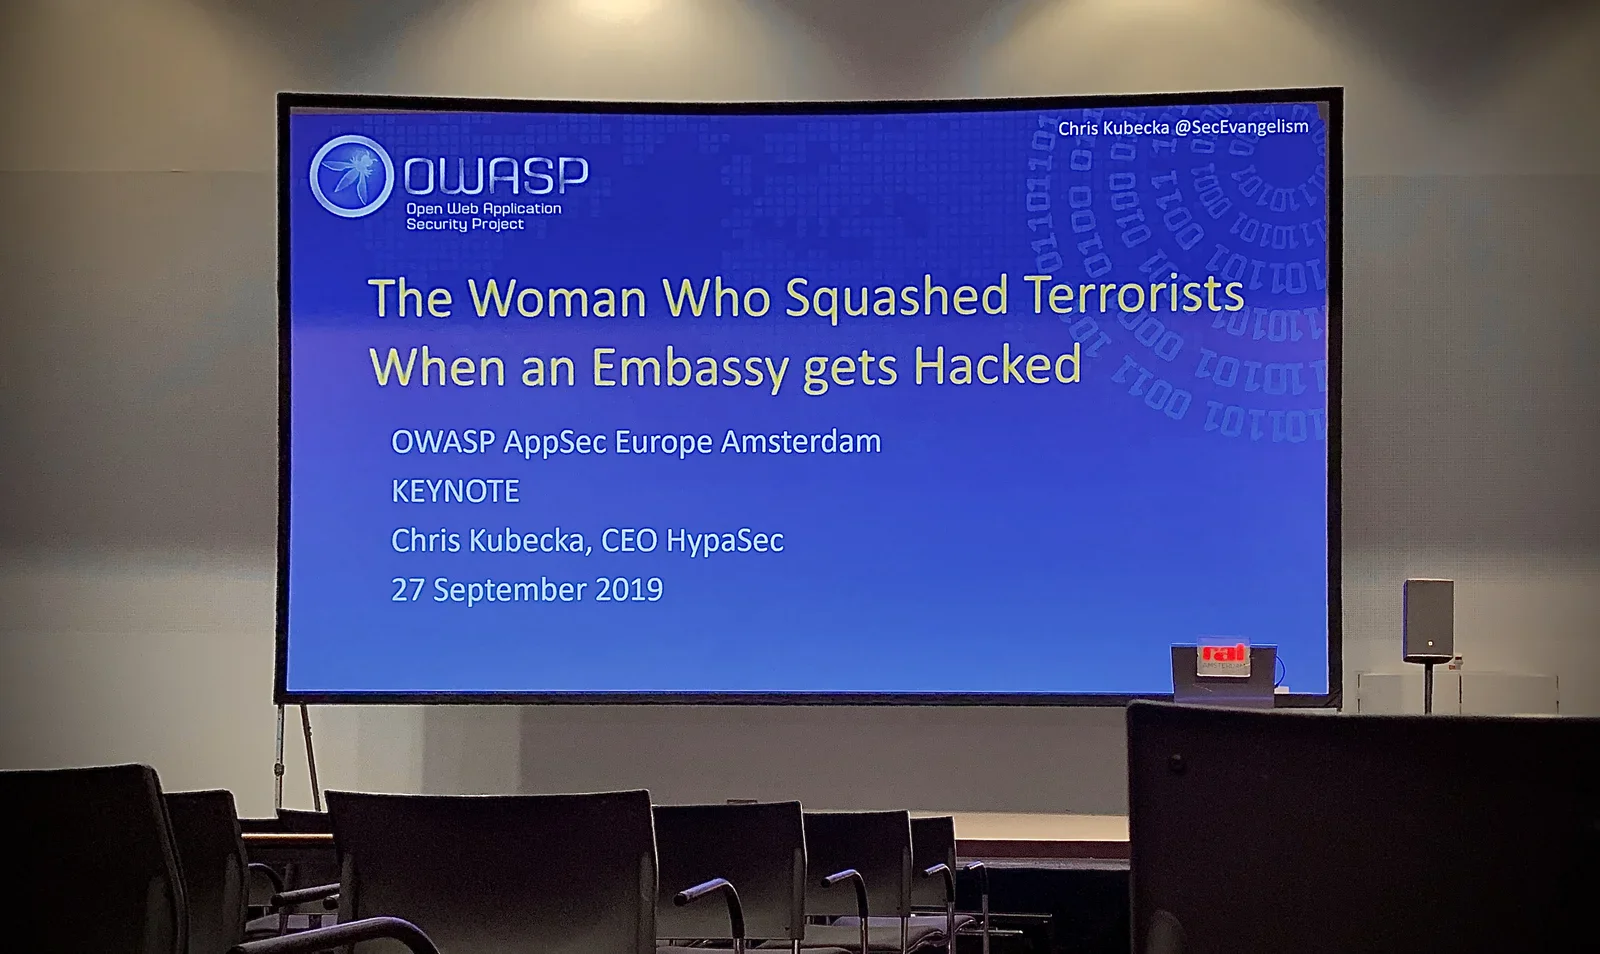
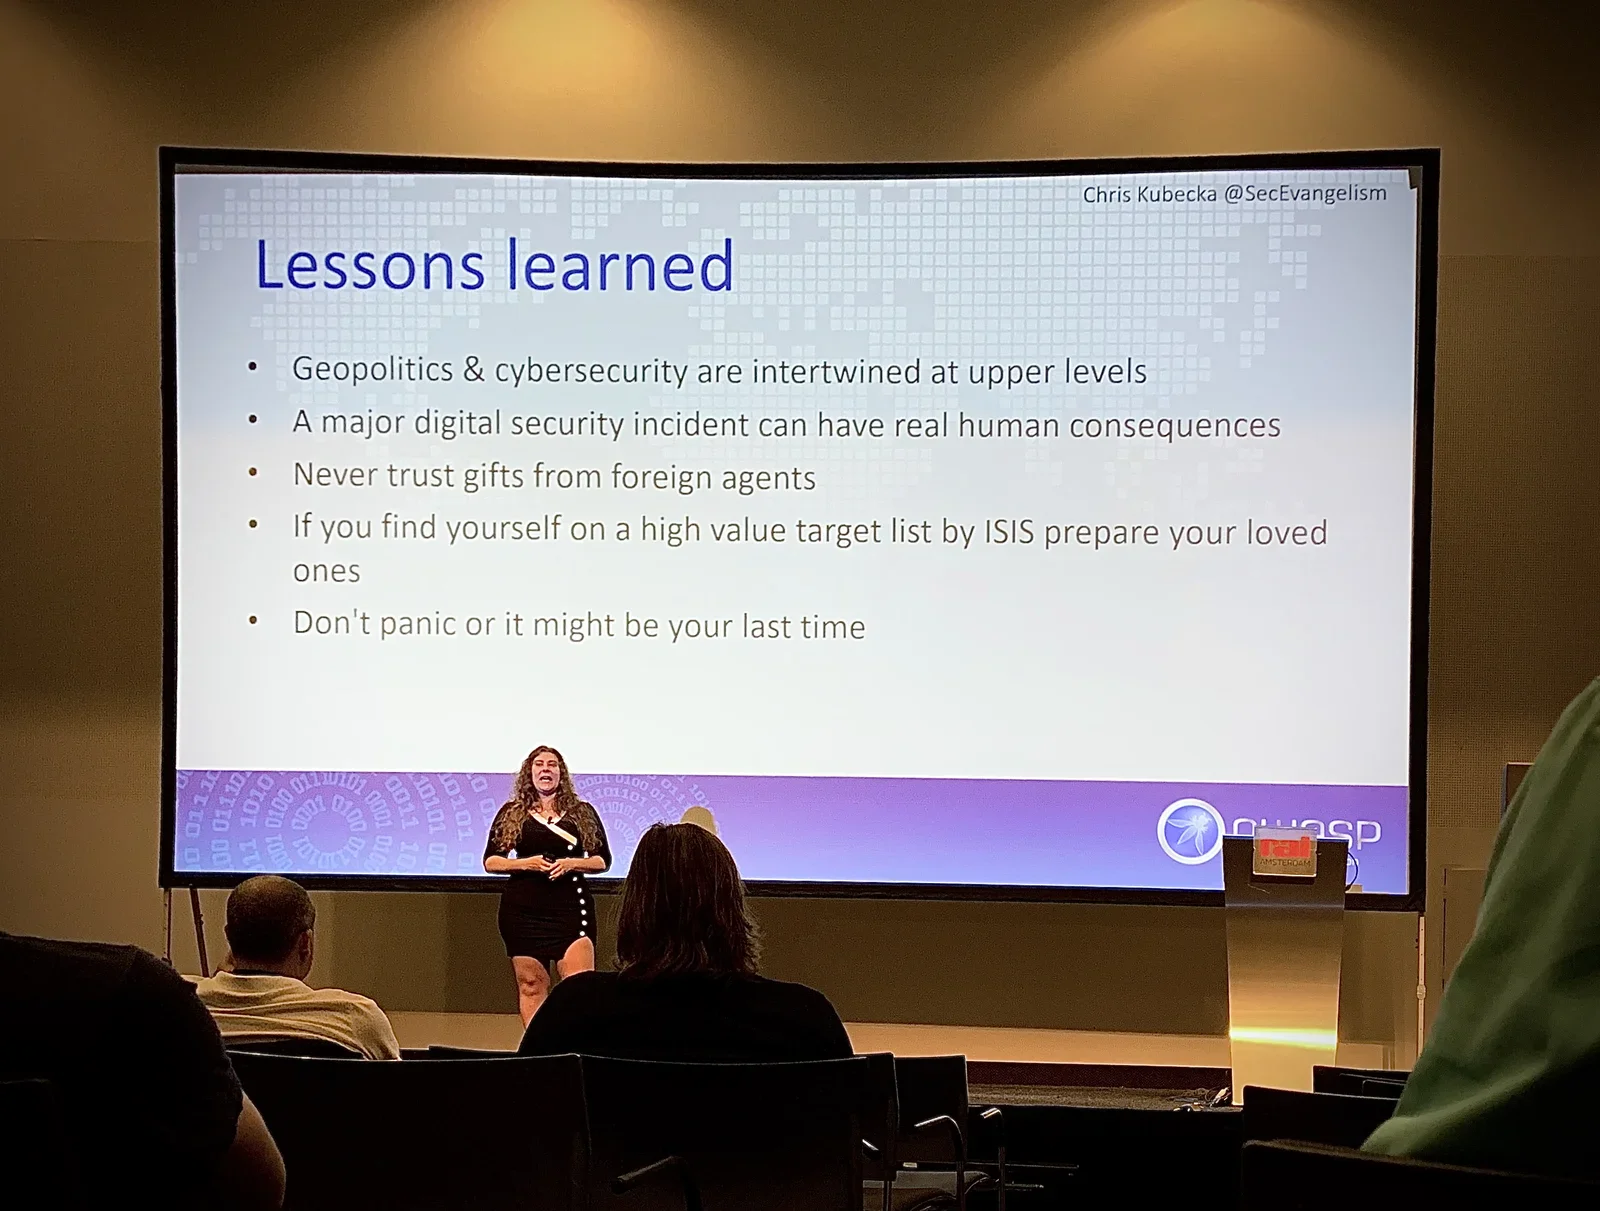
Habla de su trabajo en la Embajada Real de Arabia Saudí en La Haya. Es fascinante saber cómo intervinieron la policía local, el Cuerpo Diplomático y agentes especiales para evitar, al final, un atentado con bomba en el Kurhaus de Scheveningen. Cuando oyes historias así te das cuenta de que no todo lo que pasa sale en las noticias.
Café y juegos
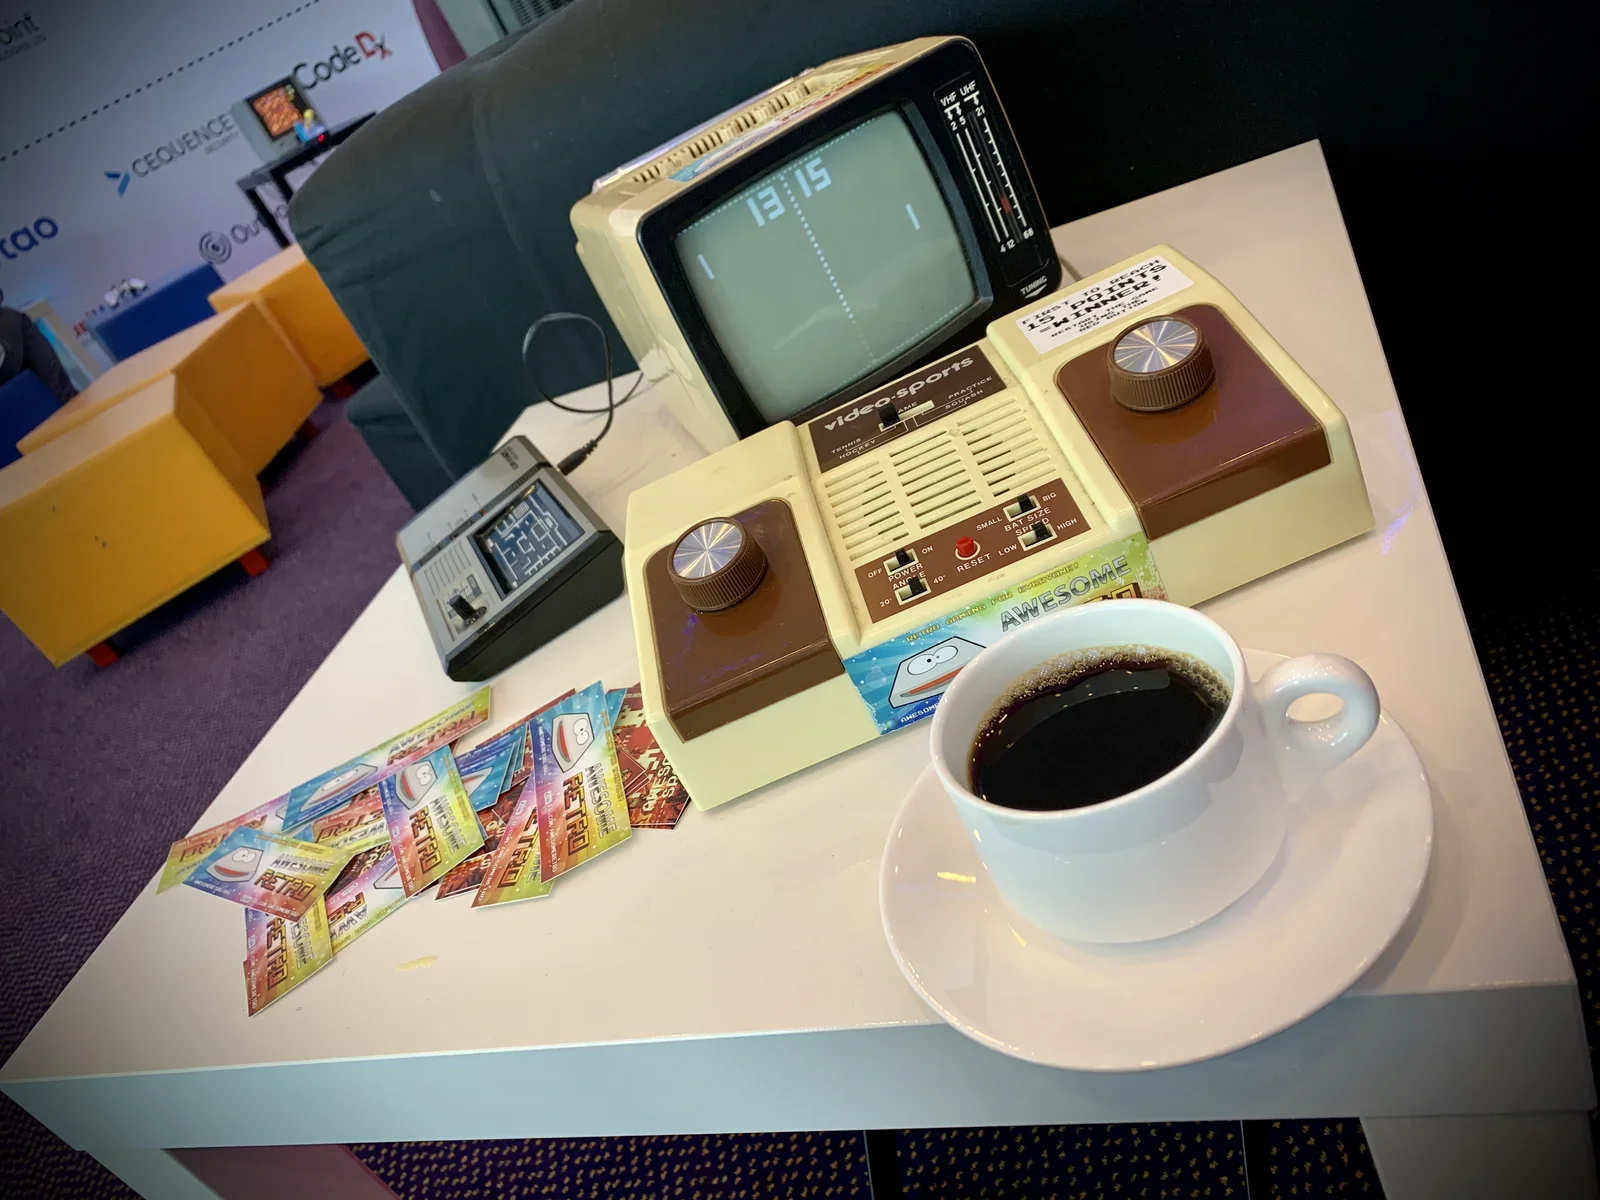
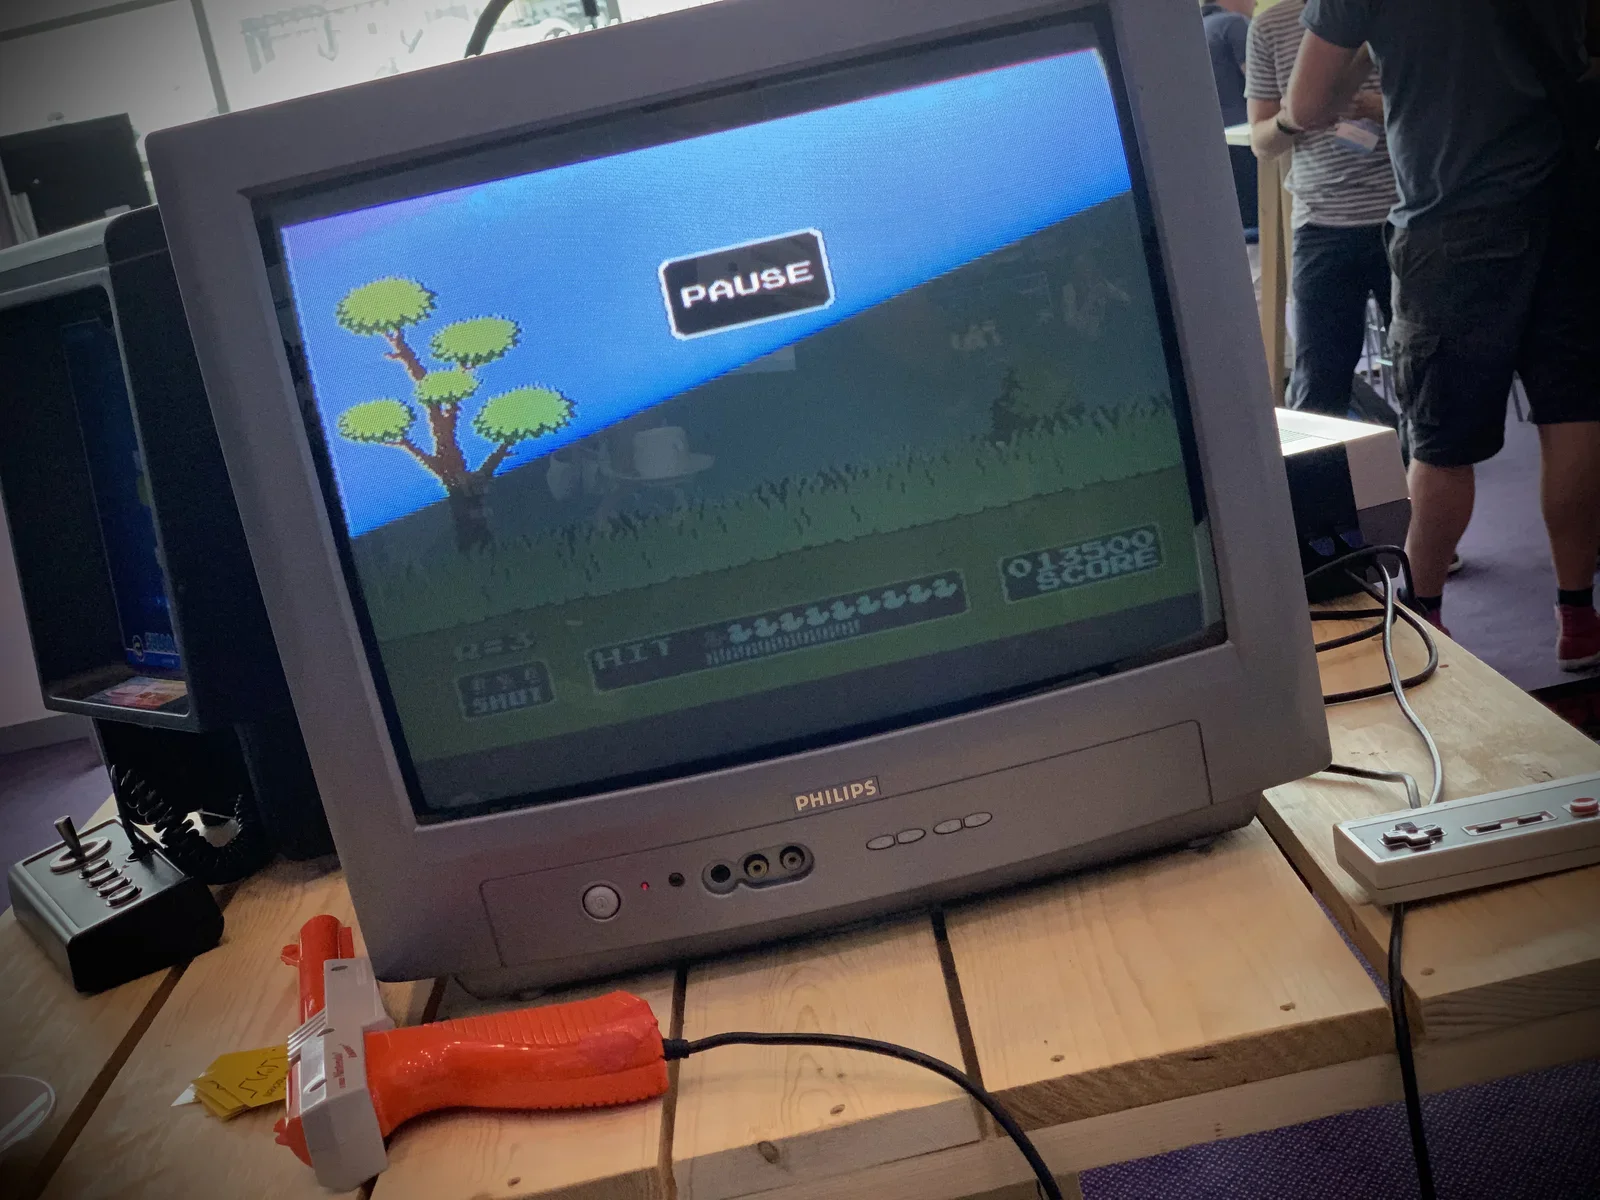
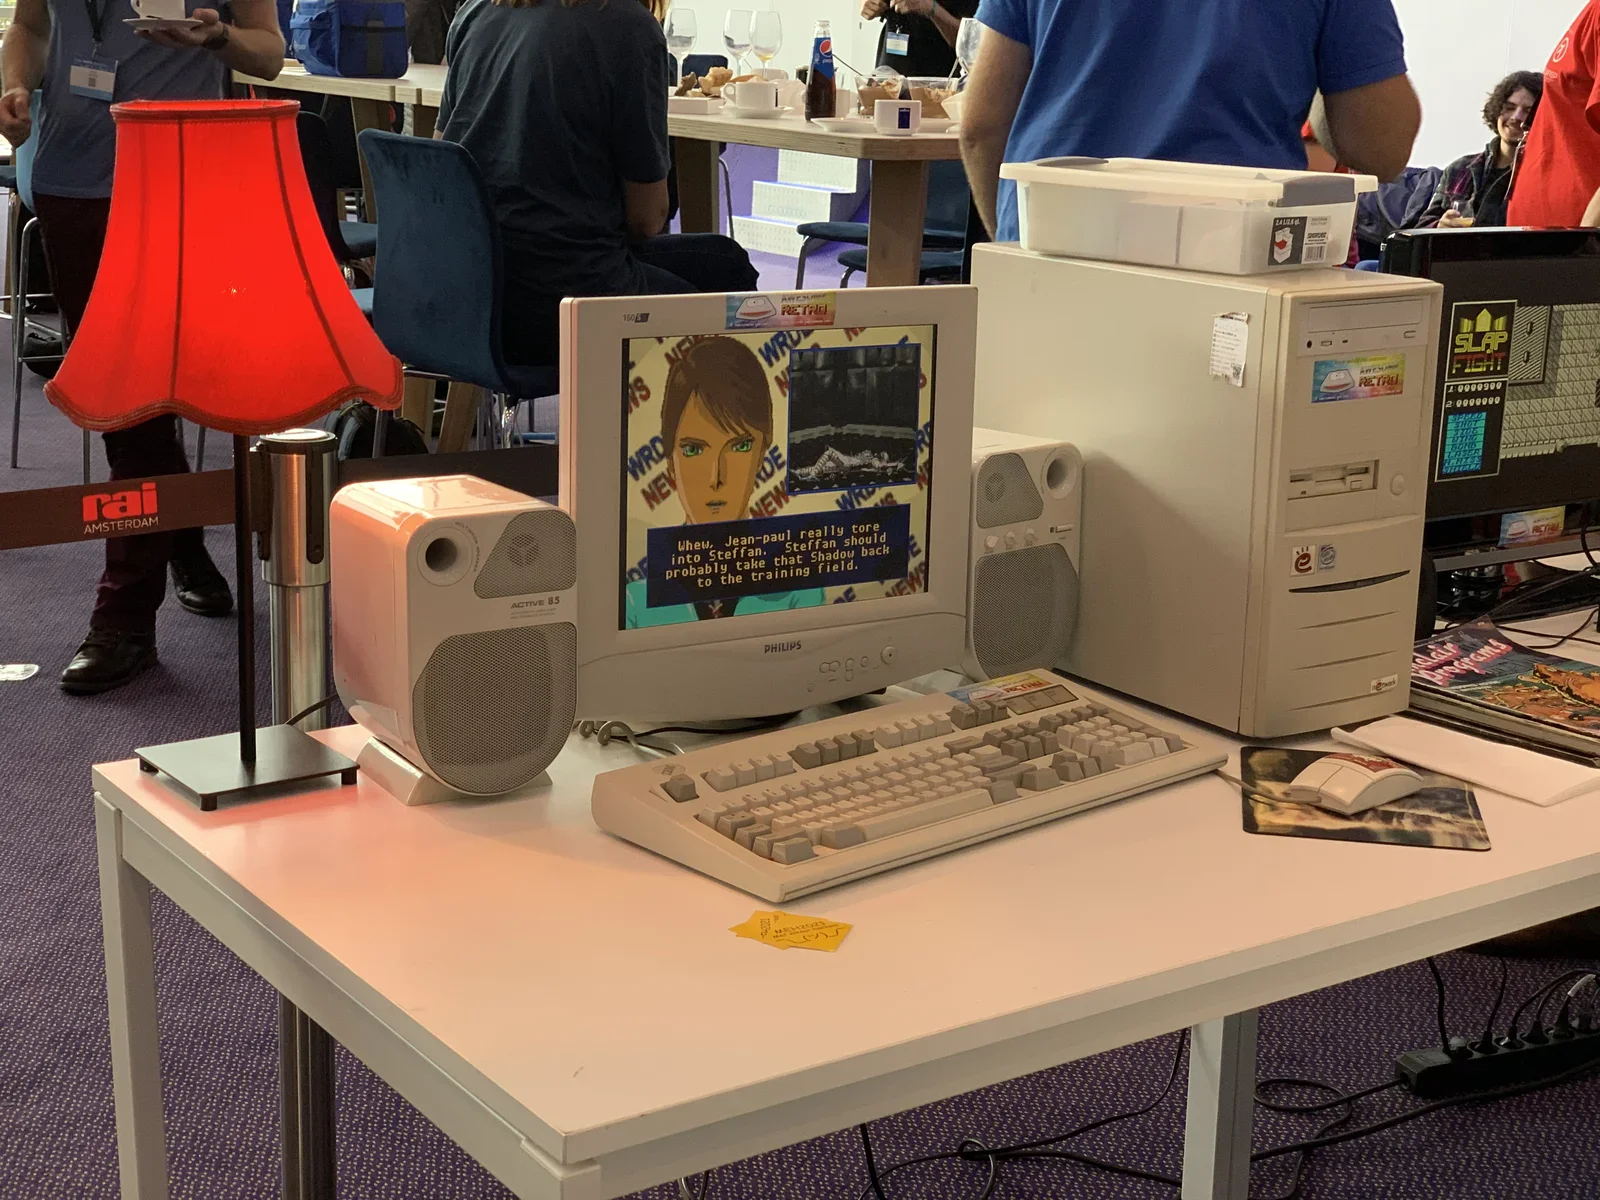
Tras la ponencia principal sobre terroristas, ciberguerra y atentados con bomba tocaba café y juegos. Jugar a juegos retro es una forma divertida de conocer a otros hackers en la conferencia, porque enseguida tienes un tema de conversación en común. Y viene bien, porque a la mayoría de los expertos en informática les cuesta un poco romper el hielo cuando toca socializar...
Técnicas de hacking
Después del café había varias sesiones a las que asistir. Elegí unas cuantas según mis intereses personales y mi trabajo.
XSS persistente en el cliente
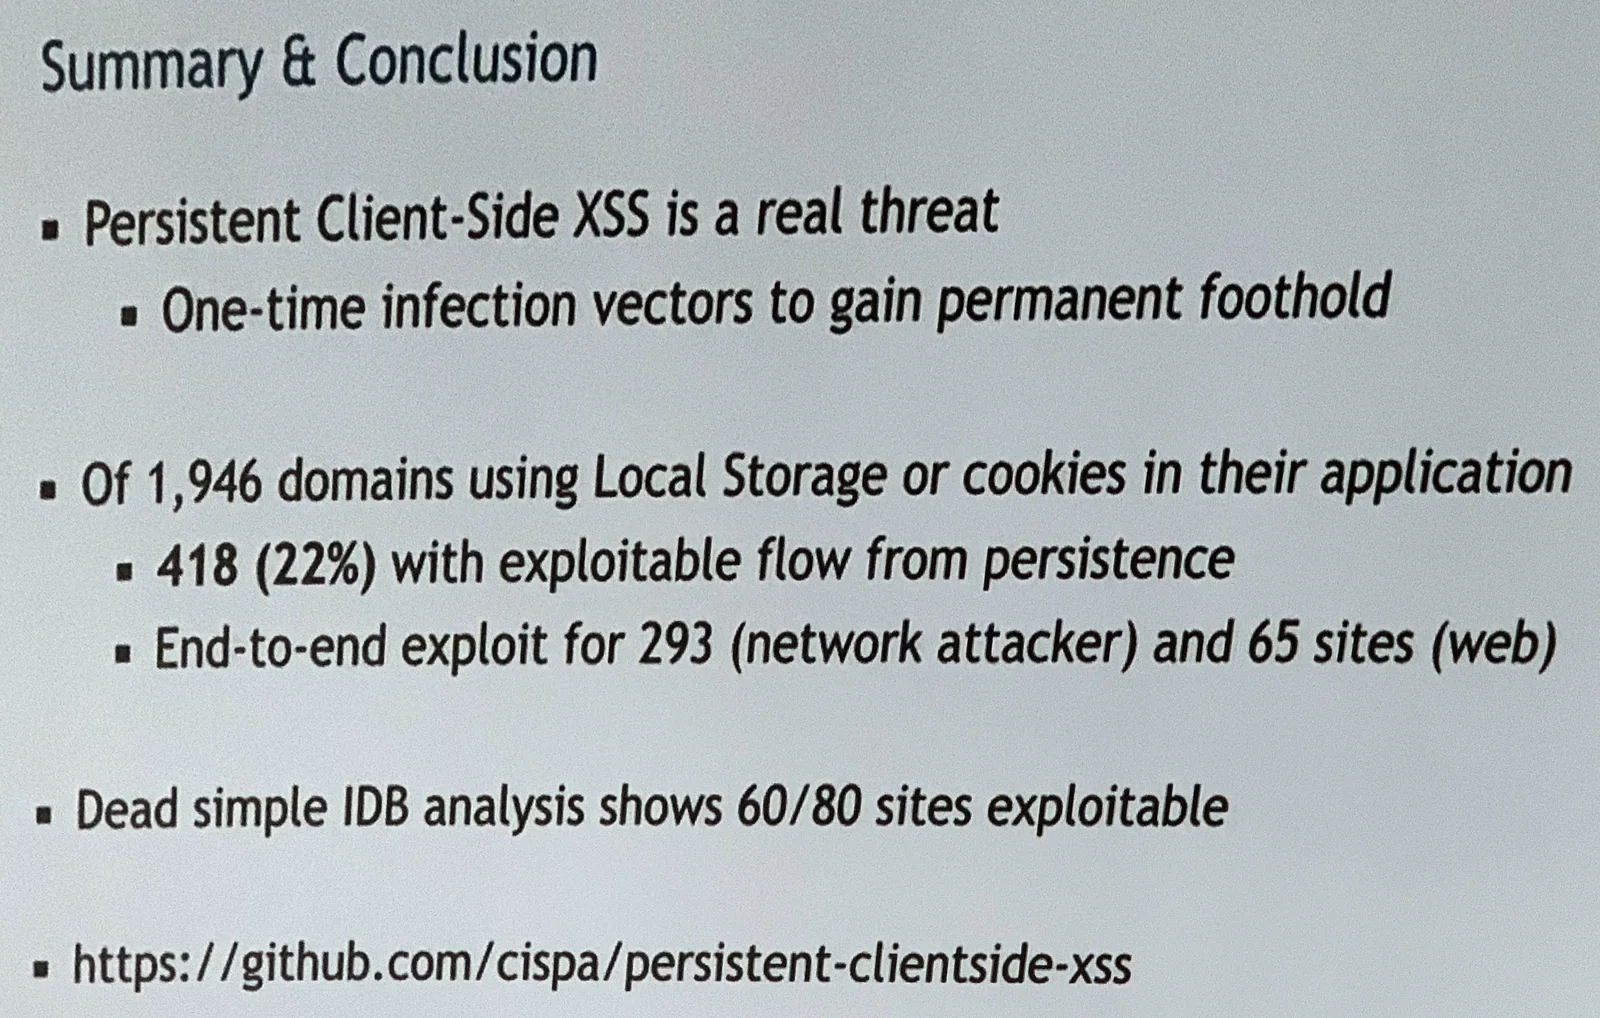
Una de las charlas a las que fui trataba de atacar sitios web que usan Local Storage o cookies. Se llamaba, muy acertadamente, "Don't trust the locals", y la presentación de Marius Steffens y Ben Stock me pareció muy interesante. Su investigación académica demostró que muchos sitios web son vulnerables a amenazas que consiguen un punto de apoyo permanente.
Hackear PayPal con un ataque de desincronización HTTP
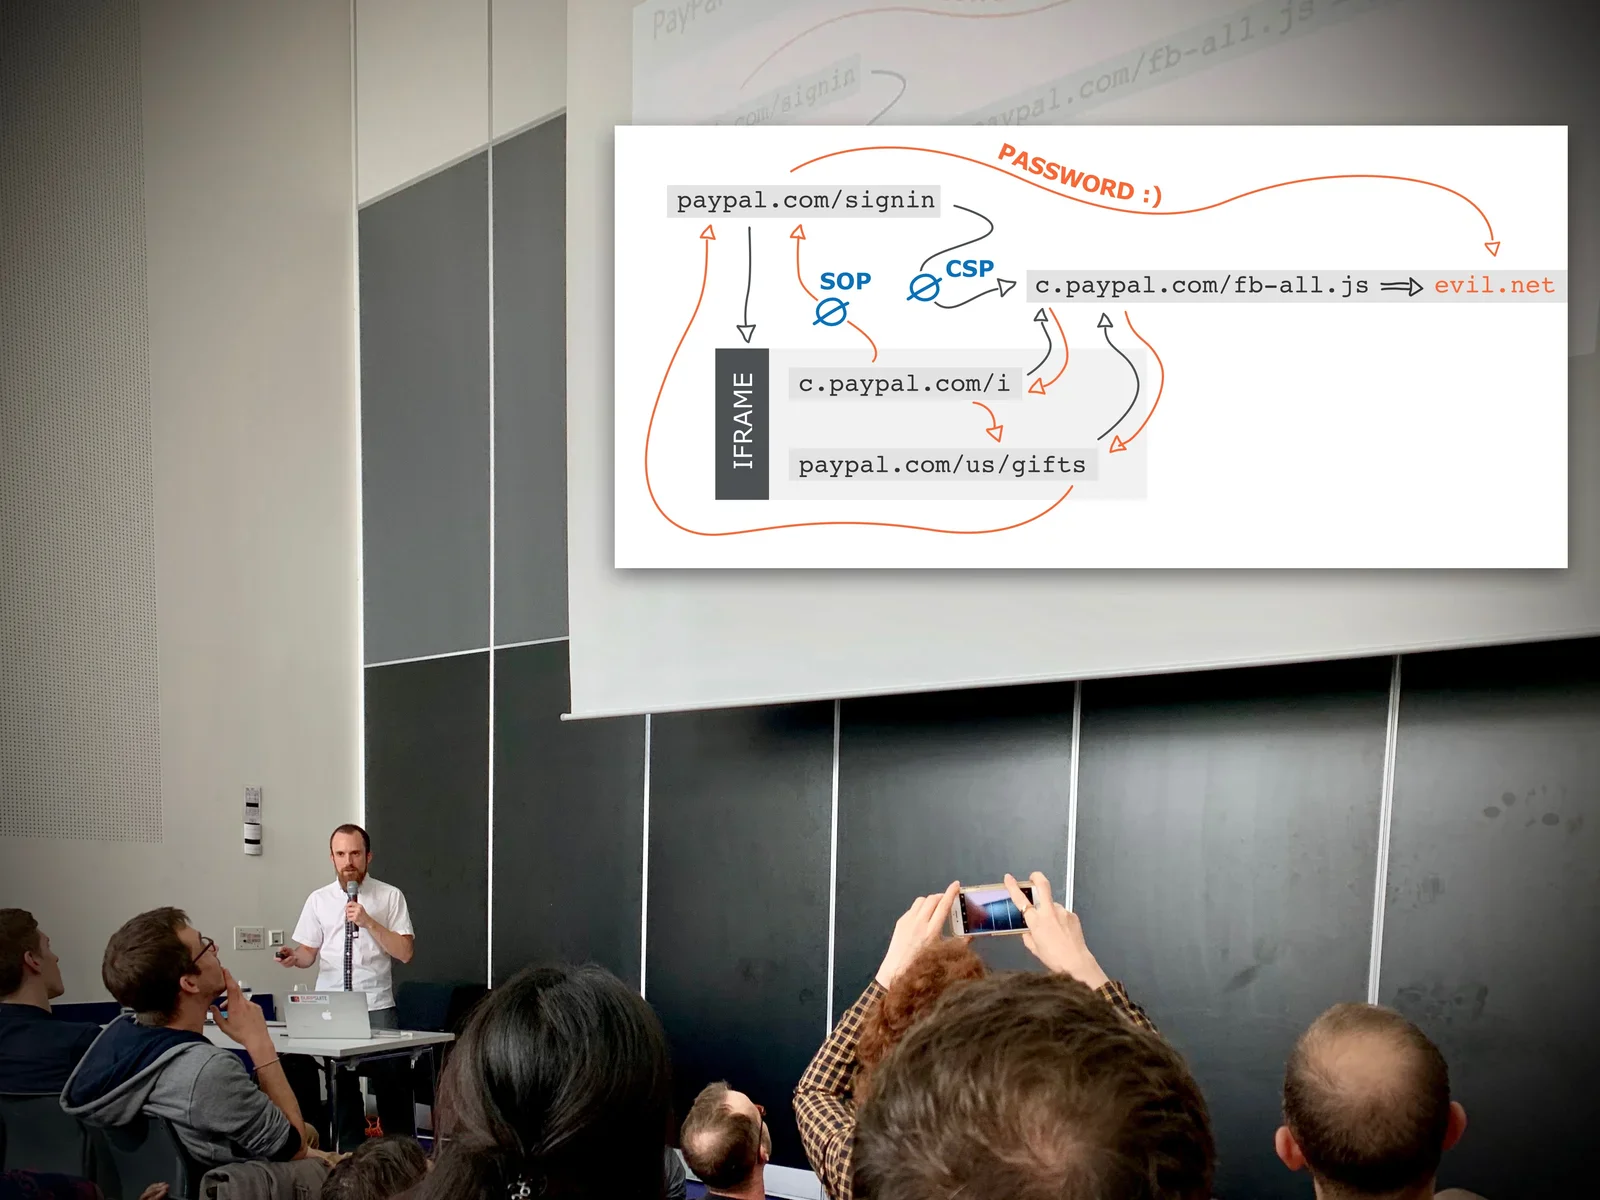
En su brillante charla, James Kettle describe su investigación sobre una de las técnicas de hacking posiblemente más peligrosas de la web moderna: el HTTP Request Smuggling mediante la desincronización de peticiones HTTP. Esta técnica aprovecha vulnerabilidades cuando un sitio web usa una red de distribución de contenidos (CDN), una caché web o un cortafuegos de aplicaciones web (WAF). Es alucinante aprender esto, entender el principio de fondo y saber cómo defenderse de este tipo de ataque.
Economía del hacking: ¿cuánto vale una cuenta hackeada?
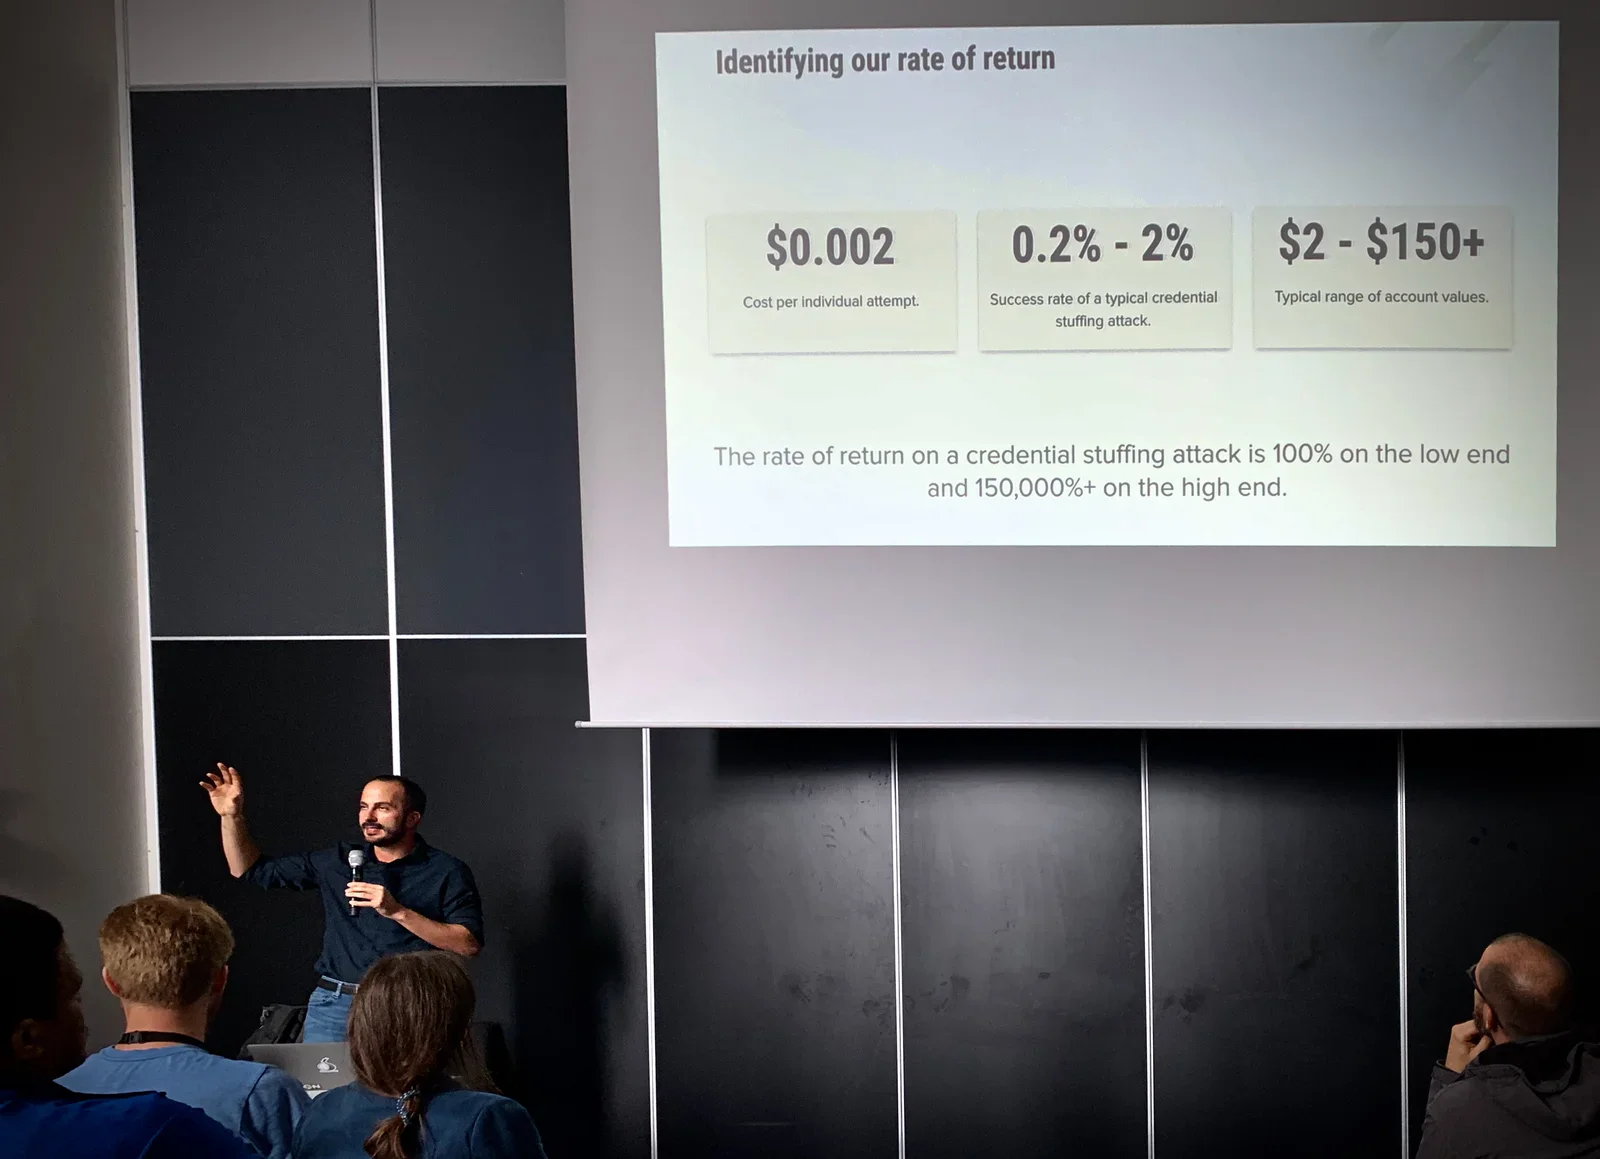
En otra charla interesante, Jarrod Overson explica cómo están los ataques de relleno de credenciales. Este tipo de ataque consiste en probar en distintos sitios web nombres de cuenta y contraseñas filtrados, y sorprendentemente funciona bastante, porque mucha gente usa la misma contraseña en varios sitios. Explica cómo saltarse los CAPTCHAS y cómo los hackers hacen que su malware imite el comportamiento humano para cometer fraude. Concluye que el fraude es un problema humano, no técnico, y que lo mueve la economía más simple: ¡hackear sale a cuenta!
La mentalidad del hacker
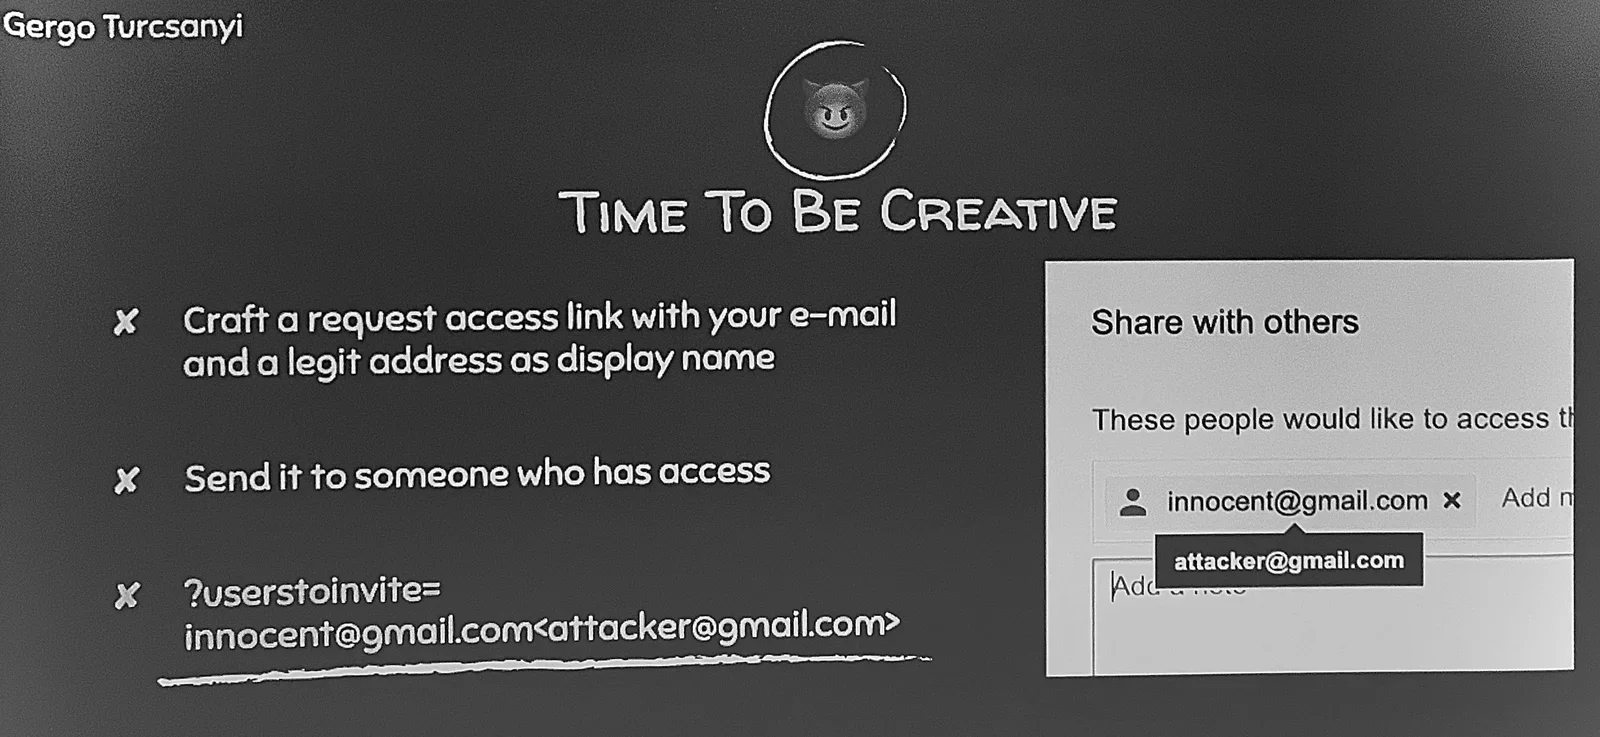
En su charla, Gergö Turcsányi cuenta cómo se hizo cazarrecompensas. Explica que no hace falta ser un matemático brillante para dedicarse a esto: basta con un poco de creatividad y tiempo para ir toqueteando. ¡Al final eso le llevó a hackear Google con éxito!
Conclusión
¡Visitar Global AppSec fue fantástico! Es un privilegio conocer a otros hackers, aprender de ellos y oír cosas que normalmente no salen en las noticias.
Sea lo que sea lo que te lleves de una conferencia, siempre habrá algo que no esperabas aprender. ¡Y ese aprendizaje inesperado es lo que hace que ir a conferencias merezca tanto la pena!